Seguridad de la IA
Gobernanza de IA: pon las reglas antes de que tu IA se salga de control
Un marco de gobernanza de IA decide qué sistemas de IA usa tu empresa, qué puede hacer cada uno, quién lo aprobó y cómo notarás cuando algo falle. NIST AI RMF aporta las preguntas de riesgo, ISO/IEC 42001 el sistema de gestión alrededor, y una política de uso dice al personal qué puede hacer hoy.

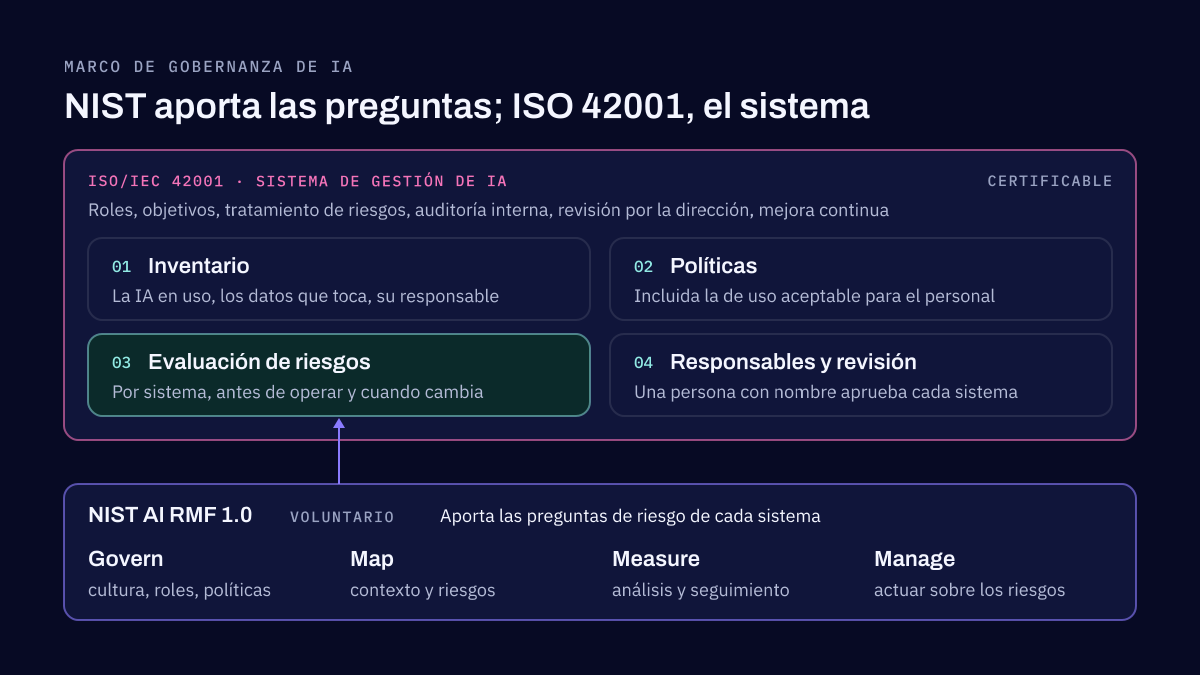
Un marco de gobernanza de IA es el conjunto de reglas, roles y procesos que decide qué sistemas de IA usa tu empresa, qué puede hacer cada uno, quién lo aprobó y cómo notarás cuando algo salga mal. En la práctica reúne cuatro cosas: un inventario de la IA en uso, políticas que incluyen una política de uso aceptable para el personal, una evaluación de riesgos de cada sistema y un responsable con nombre para cada decisión. El AI Risk Management Framework de NIST aporta las preguntas de riesgo. ISO/IEC 42001 aporta el sistema de gestión que hace que se sigan haciendo. Por escrito, es un conjunto de reglas que tu dirección puede respaldar cuando algo sale mal.
Cuando la IA se sale de control: cinco casos que un marco habría detectado
Ninguno necesitó un atacante sofisticado. Cada uno fue un uso ordinario de la IA sin una regla, un responsable o una revisión detrás.
- El código fuente que salió de la empresa. En abril de 2023, ingenieros de Samsung pegaron código fuente interno en ChatGPT para pedirle ayuda, según un memorando interno del que informó Bloomberg. Samsung prohibió después las herramientas de IA generativa en los dispositivos de la empresa. Una política de uso aceptable que diga qué datos nunca entran en una herramienta de IA, y una herramienta aprobada que los mantenga dentro, habrían hecho innecesaria la prohibición.
- El chatbot que hizo una promesa. El chatbot del sitio web de Air Canada le dijo a un cliente en duelo que podía pedir el reembolso de una tarifa por duelo después de viajar, algo que la política de la aerolínea no permitía. En febrero de 2024, un tribunal canadiense obligó a la aerolínea a cumplir la respuesta de su chatbot: escribió que da igual si la información viene de una página estática o de un chatbot. Un sistema de IA que atiende clientes necesita un responsable, una evaluación de riesgos y pruebas contra las políticas de las que habla.
- Las citas que no existían. En 2023, dos abogados de Nueva York presentaron un escrito que citaba resoluciones judiciales inventadas por ChatGPT. El juez del caso Mata v. Avianca les impuso, a ellos y a su despacho, una multa de 5,000 dólares. La regla que faltaba era que una persona revise lo que produce la IA antes de que llegue a un tribunal, a un cliente o a un contrato.
- El informe que costó un reembolso. En 2025, Deloitte Australia devolvió parte de un contrato gubernamental de 440,000 dólares australianos después de que se descubrieran referencias inventadas en un informe que había entregado; la versión corregida reveló que se había usado una herramienta de IA generativa. Las reglas de transparencia y revisión van en el marco, no en una disculpa.
- El agente que borró producción. En julio de 2025, el agente de programación con IA de Replit borró la base de datos de producción de un cliente durante un congelamiento de código. El director general de Replit lo calificó de inaceptable y prometió separar de forma automática las bases de datos de desarrollo y de producción. Un sistema de IA que puede actuar debería tener límites sobre lo que puede hacer sin que una persona lo decida.
El patrón no es raro. En el estudio Cost of a Data Breach 2026 de IBM, alrededor de una de cada cinco organizaciones reportó una brecha dirigida a modelos o aplicaciones de IA, y la mayoría de ellas carecía de controles de acceso adecuados para la IA. El Data Breach Investigations Report 2026 de Verizon encontró que el 45% de los empleados usa IA con regularidad en sus dispositivos corporativos, con autorización o sin ella, frente al 15% anterior.
Qué contiene un marco de gobernanza de IA
Un inventario. Las reglas no pueden cubrir sistemas que nadie ha registrado, así que el trabajo empieza por encontrar la IA que ya está en uso. Cuando construimos uno, aparecen las mismas cuatro cosas que la dirección no conocía: funciones de IA activadas dentro del software por el que la empresa ya paga, como el CRM, la suite de oficina, la transcripción de reuniones o la mesa de ayuda; personal que pega contratos, listas de clientes o código en chatbots públicos con cuentas personales; asistentes de programación de los desarrolladores con acceso a los repositorios, y a veces a secretos que quedaron en el código; y el piloto de algún departamento que corre con la clave de API de un proveedor, pagada con una tarjeta corporativa, sin revisión de seguridad ni legal. Cada registro anota los datos que toca el sistema y la persona responsable.
Políticas. Cortas, escritas para quienes las van a leer: qué puede hacer el personal con la IA, qué usos nuevos requieren aprobación y qué debe demostrar un proveedor antes de que se active su función de IA.
Una evaluación de riesgos de cada sistema. Las mismas preguntas, antes de que un sistema entre en operación y otra vez cuando cambia: a qué puede llegar, qué pasa cuando se equivoca y quién se daría cuenta.
Responsables y revisión. Una persona con nombre aprueba cada sistema y responde por él, y el marco se revisa con un calendario, porque la IA en uso cambia más rápido que la mayoría de las políticas.
Dónde encaja NIST AI RMF
El AI Risk Management Framework de NIST, publicado en enero de 2023 como versión 1.0, está pensado para uso voluntario. Organiza el trabajo sobre el riesgo de la IA en cuatro funciones: Govern establece la cultura, los roles y las políticas; Map establece el contexto y los riesgos de un sistema; Measure los analiza y les da seguimiento; Manage actúa sobre ellos. Describe una IA confiable con siete características: válida y fiable; segura; protegida y resiliente; responsable y transparente; explicable e interpretable; respetuosa de la privacidad; y justa, con los sesgos dañinos bajo control. NIST dice que está revisando la versión 1.0; cuando se escribió este artículo no se había publicado una nueva.
Usamos el AI RMF para las preguntas que se hacen a cada sistema. Para asistentes y otros sistemas de IA generativa, el Generative AI Profile de NIST (NIST AI 600-1, 2024) agrega los riesgos propios de esos sistemas, como la confabulación, cuando un modelo afirma con seguridad hechos inventados, y la exposición de datos a través de los prompts y las respuestas. Las citas del caso Avianca y las referencias de Deloitte fueron confabulación que llegó a un lector sin revisión.
Dónde encaja ISO 42001
ISO/IEC 42001:2023 es la norma internacional para un sistema de gestión de IA. Mientras el AI RMF te dice qué preguntar sobre un sistema, ISO/IEC 42001 establece requisitos para la organización que lo rodea: roles, objetivos, tratamiento de riesgos, auditoría interna, revisión por la dirección y mejora continua. Su estructura sigue la de las otras normas ISO de sistemas de gestión, así que una empresa que ya opera ISO/IEC 27001 la reconocerá. Nuestra comparación de ISO 27001 y SOC 2 explica cómo funciona ese tipo de certificación y en qué se distingue de una atestación.
A diferencia del AI RMF, ISO/IEC 42001 es certificable. Un organismo de certificación acreditado audita el sistema de gestión y emite el certificado, e ISO/IEC 42006:2025 fija los requisitos que esos organismos deben cumplir. GUILDA no certifica. Nuestro consejo es certificarse solo cuando lo pidan los clientes o los contratos y, mientras tanto, construir con la estructura de la norma, para que certificarse después sea un paso más y no empezar de nuevo.
Qué cubre una política de uso de inteligencia artificial
La política de uso aceptable es la parte del marco que lee todo el personal, así que decide si se sigue el resto. Cuatro cosas la hacen funcionar:
- Herramientas aprobadas, y una forma rápida de pedir más. Una lista de las herramientas de IA que el personal puede usar y un proceso breve para solicitar una nueva. Si la aprobación tarda meses, la gente usa sus propias cuentas.
- Datos que se quedan fuera. Qué datos nunca pueden entrar en una herramienta de IA, ligados a la clasificación de datos que la empresa ya tiene: datos personales de clientes, código fuente, contratos, resultados financieros antes de publicarse.
- Revisión humana. Una persona revisa lo que produce la IA antes de que llegue a un cliente, a un contrato o al código de producción, y quien usa ese resultado es responsable de él. Decir que lo escribió la IA no le sirvió de excusa a Air Canada.
- Reportes sin culpa. Una forma sencilla de reportar un error o una fuga sin buscar culpables, para que los problemas salgan a la luz mientras son pequeños.
Tres errores que debes evitar
Prohibir la IA por completo. Una prohibición manda la IA a teléfonos y cuentas personales, donde nadie la ve. El informe 2026 de Verizon encontró que el 67% de los usuarios accedía a servicios de IA con cuentas no corporativas desde dispositivos corporativos. Una prohibición vuelve ese uso invisible, no lo elimina.
Una plantilla sin responsable. Una política copiada de una plantilla, sin un responsable con nombre y sin forma de aprobar una herramienta nueva, se ignora en menos de un mes. El marco funciona cuando alguien responde por cada decisión.
Dejárselo a TI. La IA toca contratos, contrataciones, promesas a clientes y propiedad intelectual. Legal, Recursos Humanos y los dueños de negocio que viven con cada sistema necesitan un lugar en la mesa cuando se escriben las reglas, junto con seguridad y TI. Un programa de gobernanza de seguridad más amplio suele ser el lugar natural para ese grupo.
Por dónde empezar
Empieza por el inventario y después escribe la política de uso aceptable, porque esas dos reducen más riesgo antes. Agrega luego la evaluación de riesgos de cada sistema, y la estructura del sistema de gestión cuando lo básico ya funcione. Si estás construyendo IA y no solo comprándola, incluye la gobernanza en el diseño desde el principio: nuestro trabajo de soluciones de inteligencia artificial y machine learning y nuestro servicio de seguridad de IA pueden definirse juntos, para que las reglas formen parte del sistema y no sean una revisión al final.
Preguntas frecuentes
¿Qué es la gobernanza de IA?
La gobernanza de IA es la forma en que una empresa decide qué IA usa, para qué, con la autoridad de quién y con qué salvaguardas. Un marco pone esas decisiones por escrito como un inventario, políticas, una evaluación de riesgos por sistema y responsables con nombre, para que las respuestas no dependan de a quién se le pregunte.
¿NIST AI RMF es obligatorio?
No. NIST lo publica para uso voluntario. Las empresas lo adoptan porque aplica a cada sistema de IA las mismas preguntas de riesgo, y porque clientes, auditores y consejos de administración lo reconocen cada vez más. NIST está revisando la versión 1.0; mientras no se publique una nueva, la 1.0 es el texto vigente.
¿GUILDA puede certificarnos en ISO/IEC 42001?
No. Solo un organismo de certificación acreditado audita un sistema de gestión de IA y emite el certificado. Nosotros construimos el marco de gobernanza con la estructura que espera la norma, para que certificarse después sea un paso más y no empezar de nuevo. Si la certificación es tu objetivo desde el principio, planeamos el marco en torno a ella.
¿Cuánto tiempo toma implementar un marco de gobernanza de IA?
Nuestros proyectos de marco de gobernanza toman de dos a seis semanas, a precio fijo, según cuántos sistemas de IA estén en uso y cuántos equipos participen. El inventario suele tardar más de lo que la gente espera, porque encuentra IA que nadie había registrado.
Fuentes
- Artificial Intelligence Risk Management Framework (AI RMF 1.0), NIST AI 100-1, NIST, 2023
- Generative Artificial Intelligence Profile, NIST AI 600-1, NIST, 2024
- ISO/IEC 42001:2023, AI management systems, ISO, 2023
- ISO/IEC 42006:2025, requirements for AI management system audit and certification bodies, ISO, 2025
- Cost of a Data Breach 2026: AI adversaries and enterprise risk, IBM, 2026
- 2026 Data Breach Investigations Report, executive summary, Verizon, 2026
- Samsung bans staff AI use over data leak concerns, CSO Online, 2023
- Air Canada chatbot costs airline discount it wrongly offered customer, CBS News, 2024
- Mata v. Avianca, opinion and order on sanctions, 22-cv-1461 (S.D.N.Y.), United States District Court for the Southern District of New York, 2023
- Deloitte refunds Australian government over AI-assisted report, The Register, 2025
- Replit responds after its AI agent deleted a production database, The Register, 2025
Seguridad en inteligencia artificial y gobernanza de la IA
Te ayudamos a gobernar, proteger y vigilar los sistemas de IA que tu empresa construye o compra. Eso significa un marco de gobernanza que tu dirección puede respaldar, una revisión de seguridad que prueba cómo se puede abusar de cada sistema, el reforzamiento que necesita y una detección que tu equipo puede operar.
Lecturas relacionadas
Seguridad de la IA
10 formas en que tu IA puede volverse en tu contra: OWASP Top 10 para LLM vs MITRE ATLAS
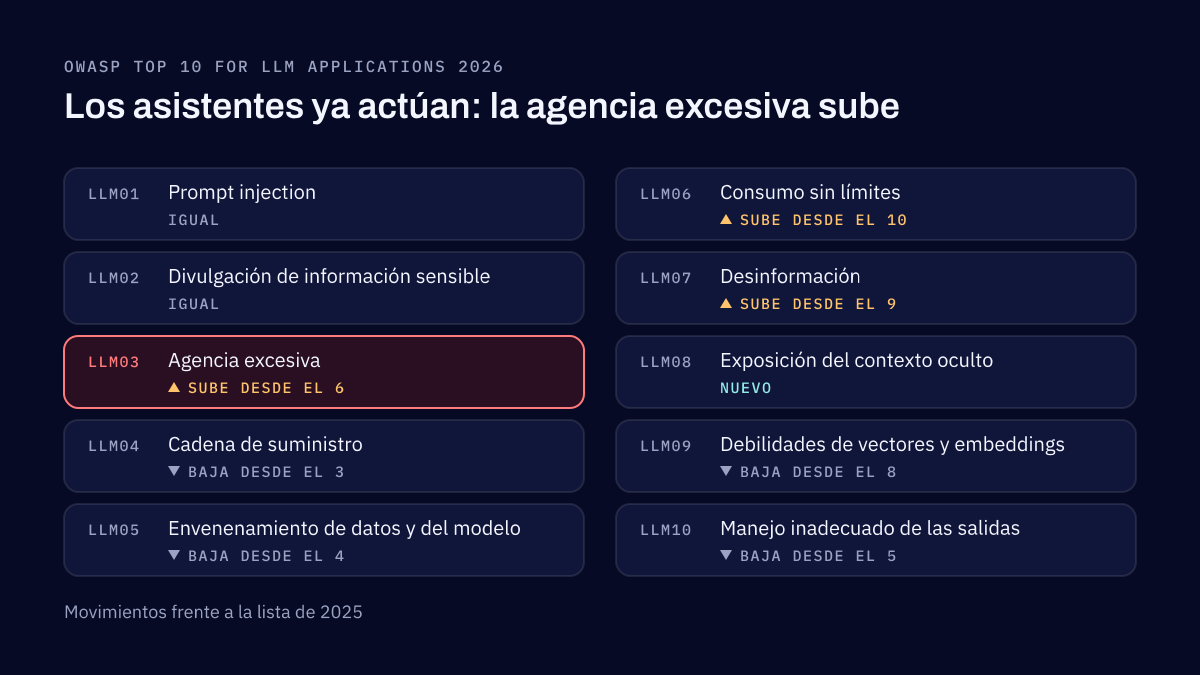
Un chatbot que inventa una política de reembolsos, un asistente que filtra correos sin un solo clic, una herramienta de programación publicada con código plantado. El OWASP Top 10 para LLM nombra estos riesgos para quien construye; MITRE ATLAS registra cómo los ejecutan los atacantes. Así encajan los dos.
Seguridad de la IA
Ignora todas las instrucciones anteriores: ejemplos de prompt injection y cómo prevenirlo
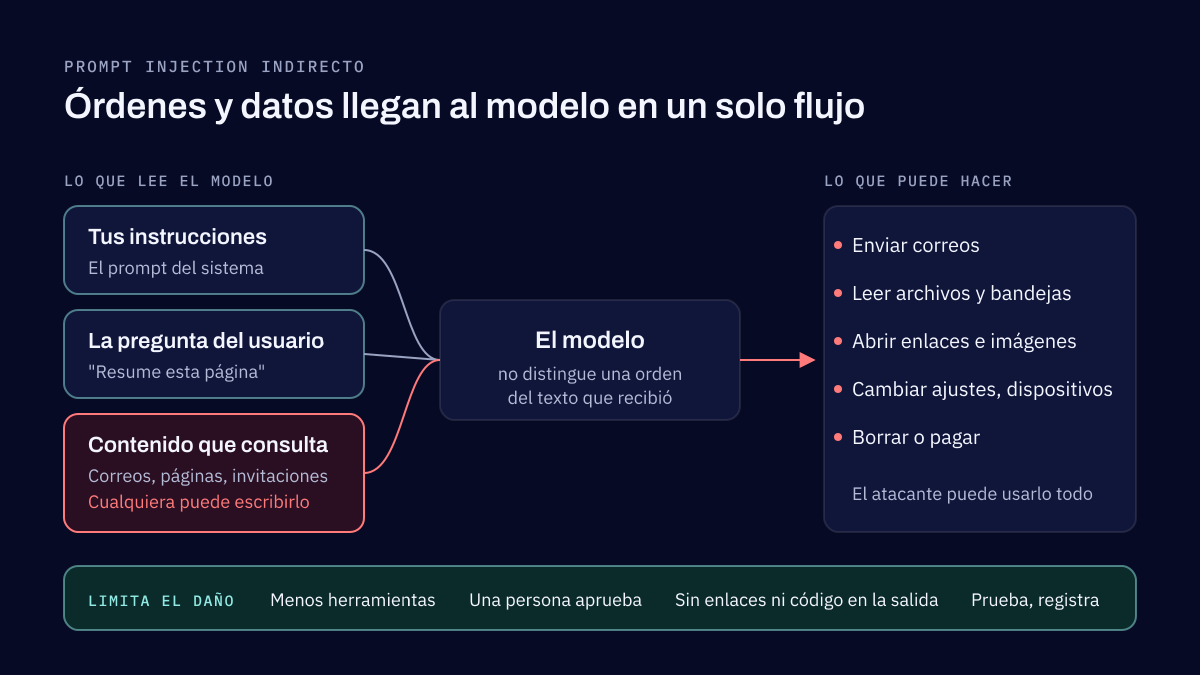
Prompt injection es cuando un sistema de IA toma como instrucción un texto que lee, así que quien escribió ese texto puede dirigirlo. Basta un correo, una página web o una invitación de calendario. Se previene limitando lo que el sistema puede hacer, no pidiéndole al modelo que se porte bien.
Cuéntanos qué sistemas de IA necesitas gobernar
Enumera las herramientas y los sistemas que usas, construidos o comprados. Respondemos en un máximo de dos días hábiles.