GUILDA Insights
Artículos sobre ciberseguridad, nube y cumplimiento
Cómo proteger Google Cloud y Kubernetes, cumplir con los marcos normativos, aprender de las brechas de datos y gestionar el riesgo de proveedores. Cada artículo parte de la práctica de GUILDA y lo escribe su fundador, Marco Villarruel.
Kubernetes y contenedores
Seguridad de contenedores: qué corregir primero
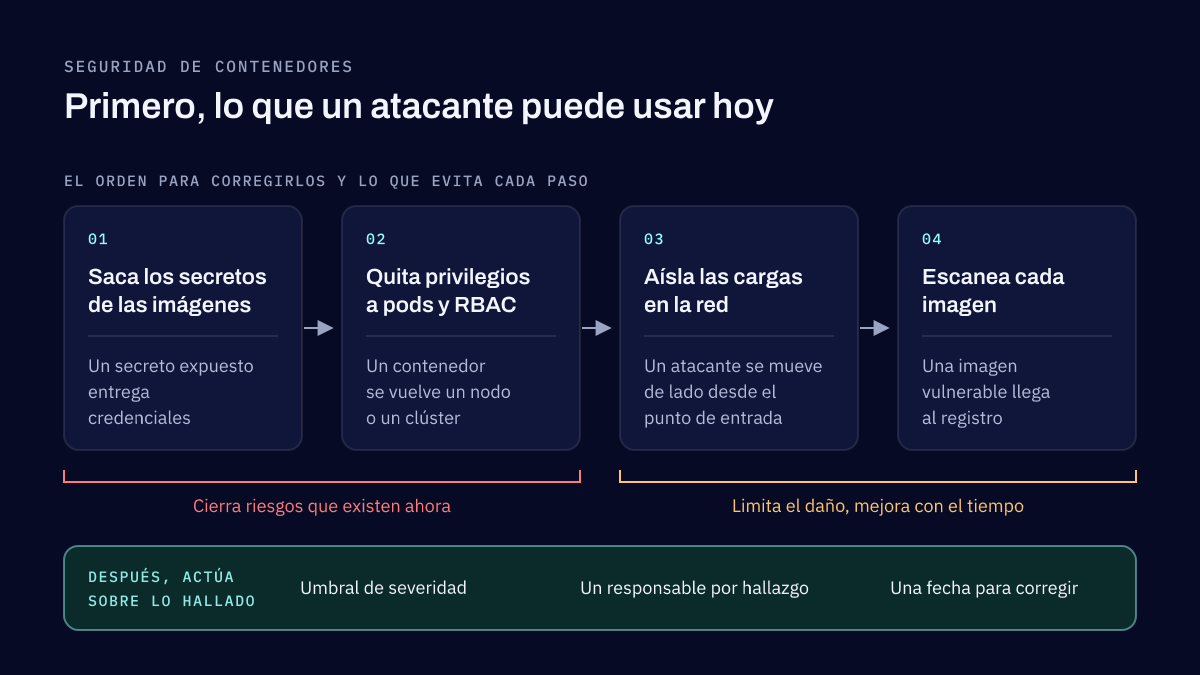
Las debilidades en contenedores que más encontramos son errores comunes, no ataques exóticos. Corrígelos en orden de riesgo. Saca los secretos de las imágenes, quita privilegios a pods y cuentas, aísla las cargas de trabajo en la red y escanea cada imagen de forma automática, y después actúa sobre lo que encuentre el escáner.
Artículos por tema
Detección de amenazas
Biometría conductual con ML: PERSONA, vista multimodal de cada usuario, dispositivo y agente de IA
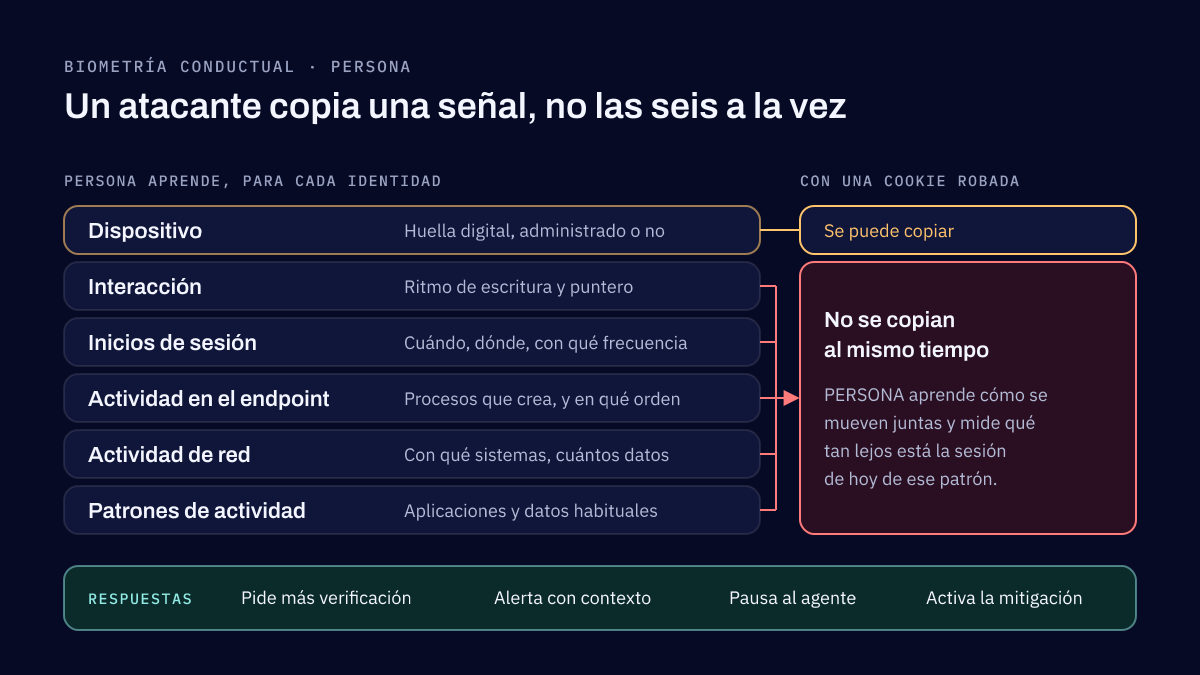
La biometría conductual identifica a un usuario por cómo actúa, no por lo que sabe o trae. Con la huella digital del dispositivo y el contexto de la sesión, y con machine learning, da un perfil que muestra cuándo una cuenta, un dispositivo o un agente de IA deja de actuar como siempre. PERSONA es nuestro nombre para ese perfil.
Detección de amenazas
Detectar bots por su ritmo: la transformada de Fourier y el análisis de frecuencia
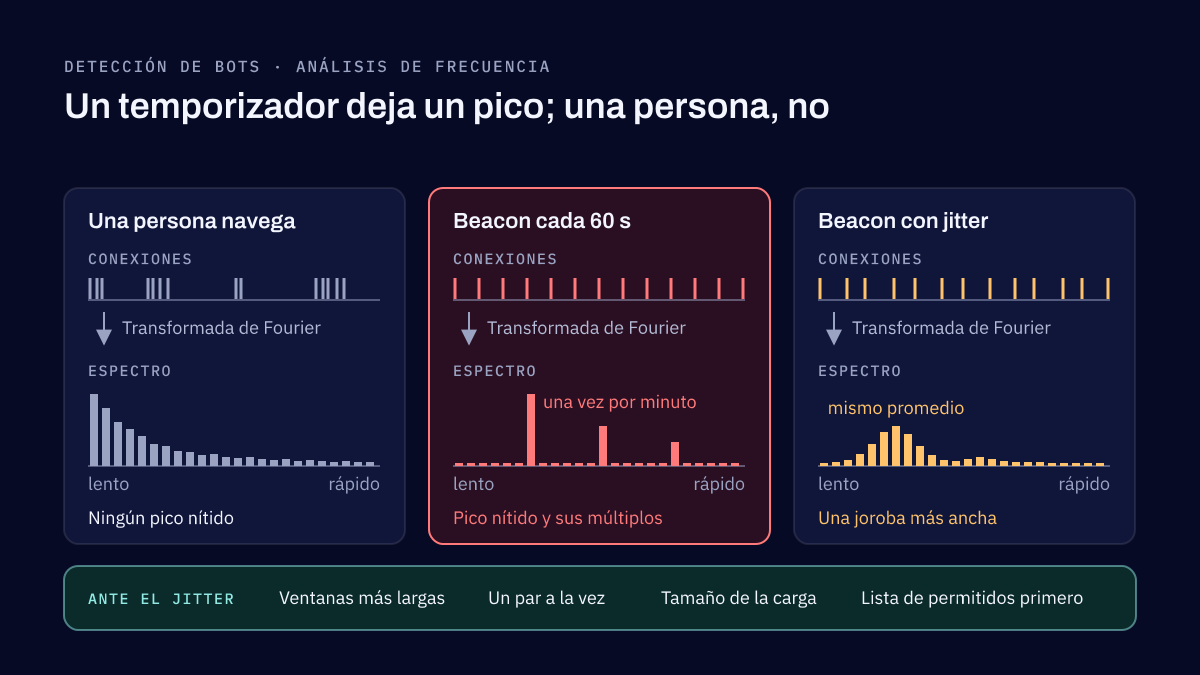
Casi toda la detección de bots juzga cada solicitud por separado, así que un bot paciente pasa. Los scripts y el malware llevan el tiempo; las personas no. Aquí explicamos cómo una transformada de Fourier convierte ese ritmo en un pico visible, cómo el jitter intenta ocultarlo y dónde encaja el ritmo junto a otras señales.
Detección de amenazas
Detection as code en la era agéntica: estrategias de CI/CD para equipos de detection engineering
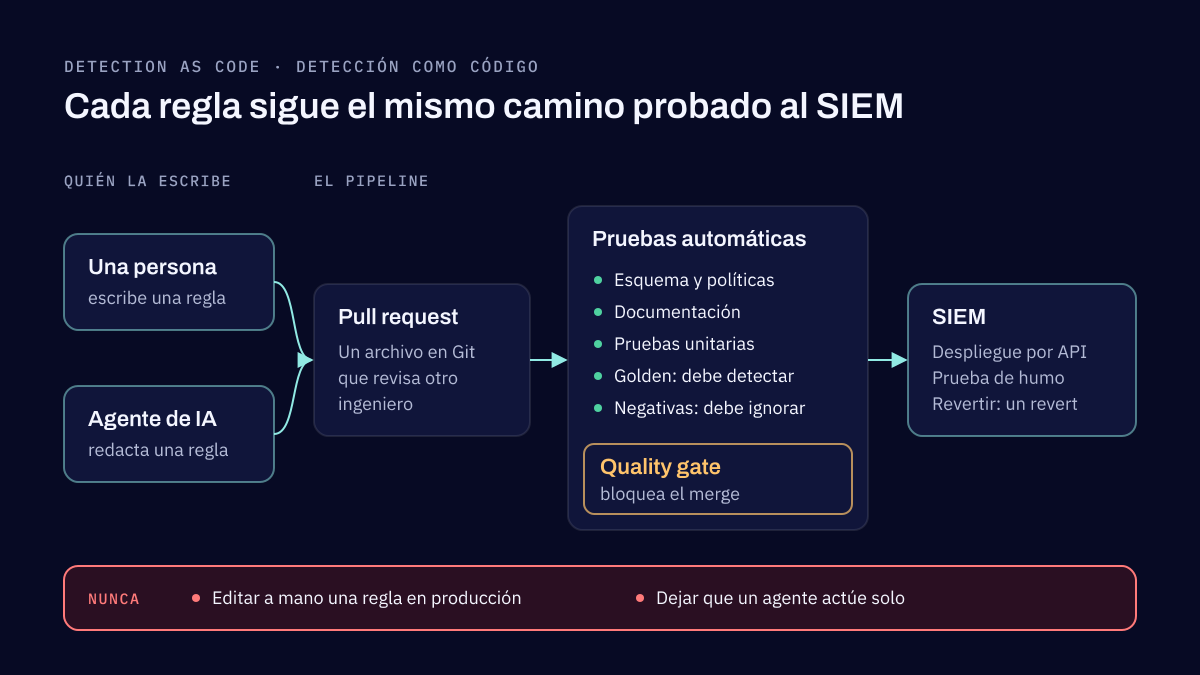
Detection as code es administrar las reglas de detección como los desarrolladores administran el software. Las reglas viven en control de versiones, se escriben en un formato portable como Sigma, se revisan con pull requests, se prueban automáticamente en un pipeline de CI/CD y llegan al SIEM solo a través de ese pipeline.
Amenazas y brechas
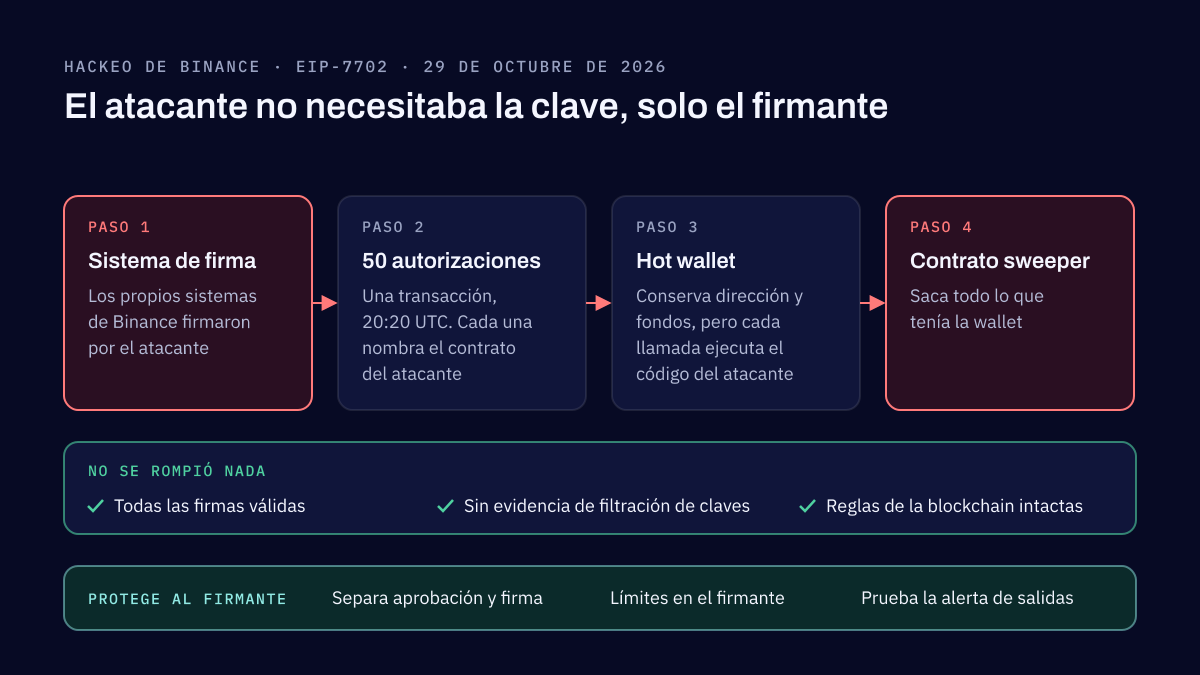
El hackeo de Binance por US$6,000 millones: cómo EIP-7702 volvió una hot wallet contra su dueño
El 29 de octubre de 2026, los atacantes vaciaron unos 6,300 millones de dólares de las hot wallets de Binance, usando EIP-7702 para apuntar una wallet a su propio contrato. Las claves no se filtraron; se usó un sistema que firma. La lección para cualquier empresa es proteger al firmante y las aprobaciones, no solo la clave.
Identidad y acceso
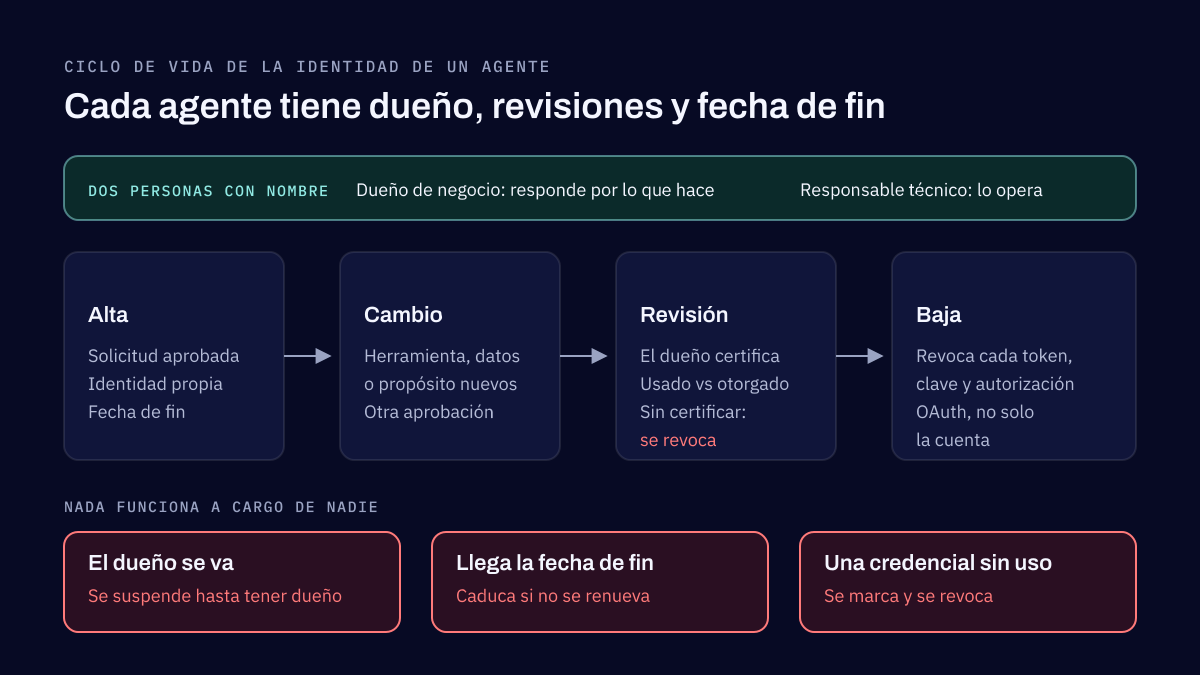
Gobernanza de identidades (IGA) para agentes de IA: revisiones, ciclo de vida y mínimo privilegio
El identity governance and administration decide quién debe tener acceso a qué, lo mantiene correcto cuando las personas entran, cambian de puesto o se van, y lo comprueba con revisiones. Los agentes de IA son sus identidades más nuevas. Cada uno necesita dueño, altas, cambios y bajas, revisiones de acceso y fecha de fin, como cualquier cuenta.
Transformación digital
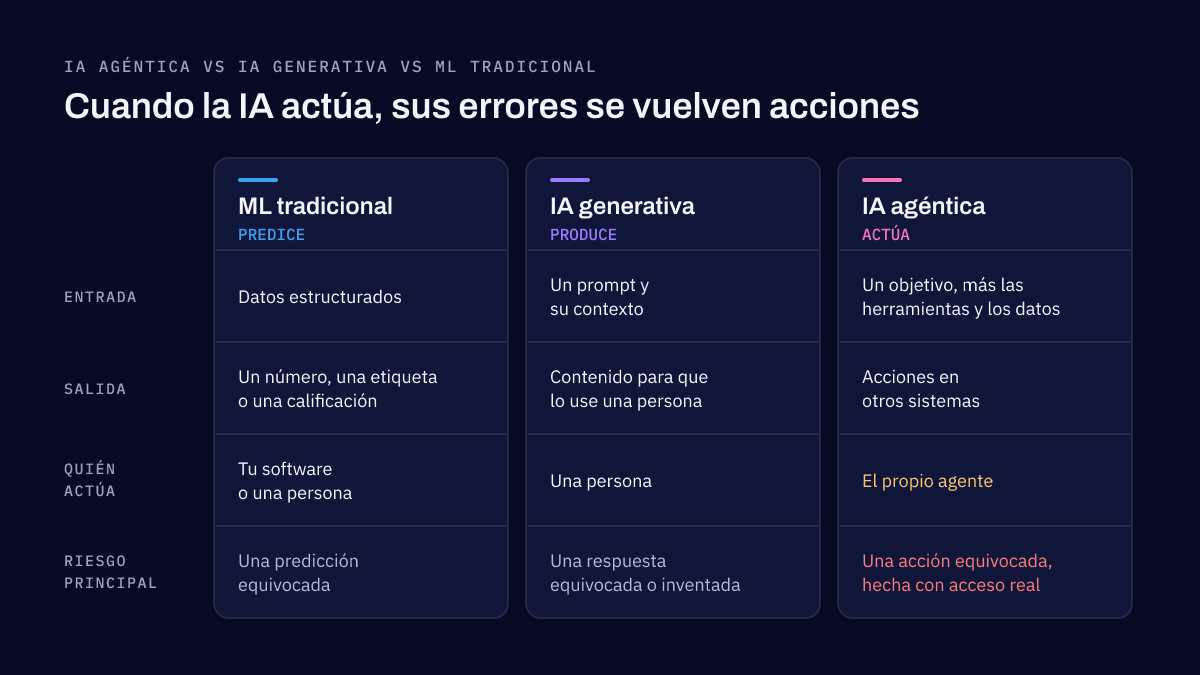
IA agéntica vs IA generativa vs ML tradicional: qué cambia cuando la IA empieza a actuar
El machine learning tradicional predice, la IA generativa escribe y la IA agéntica actúa. Esa diferencia decide cuánto cuesta un proyecto, qué puede salir mal y cuánto control necesita. Aquí te explicamos cómo distinguir las tres, con ejemplos de cada una, y cómo elegir la que tu proyecto realmente necesita.
Transformación digital
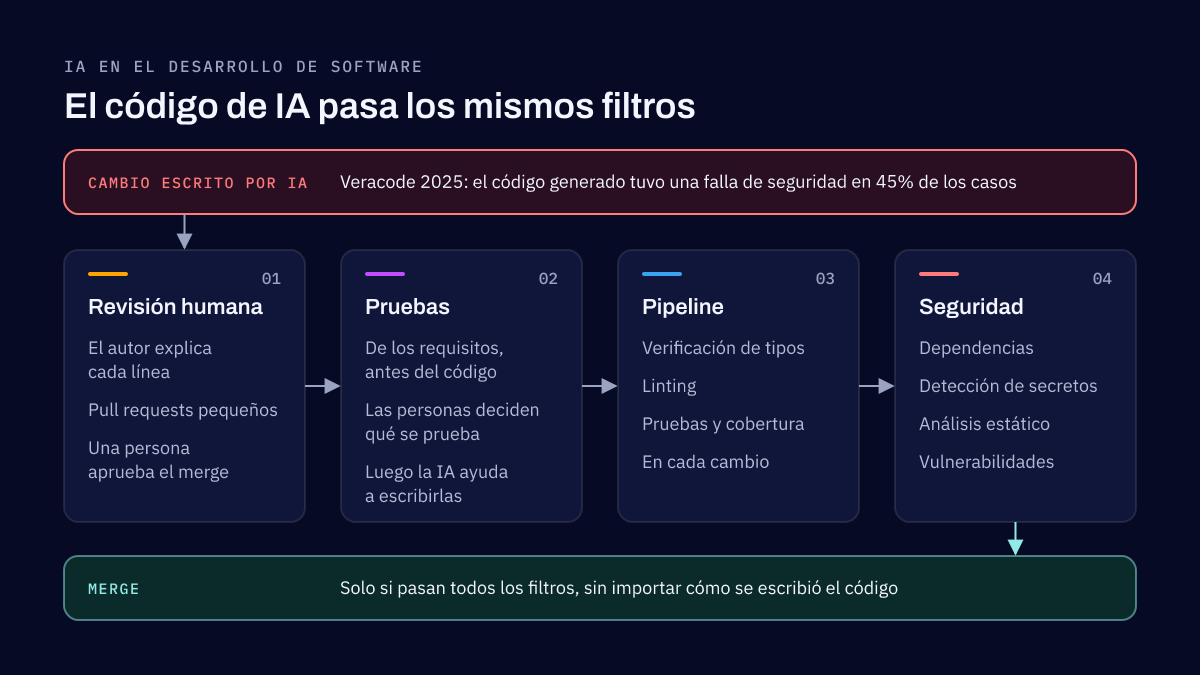
IA en el desarrollo de software: cómo cambia el QA en la era del vibe coding
Los asistentes y agentes de IA ya escriben, revisan y prueban código. Hacen que el código se escriba más rápido, no que sea más seguro publicarlo. Cuatro incidentes públicos muestran qué sale mal, y cómo deben ser la revisión, las pruebas, los controles de seguridad y la gobernanza cuando buena parte del código lo escribe la IA.
Detección de amenazas
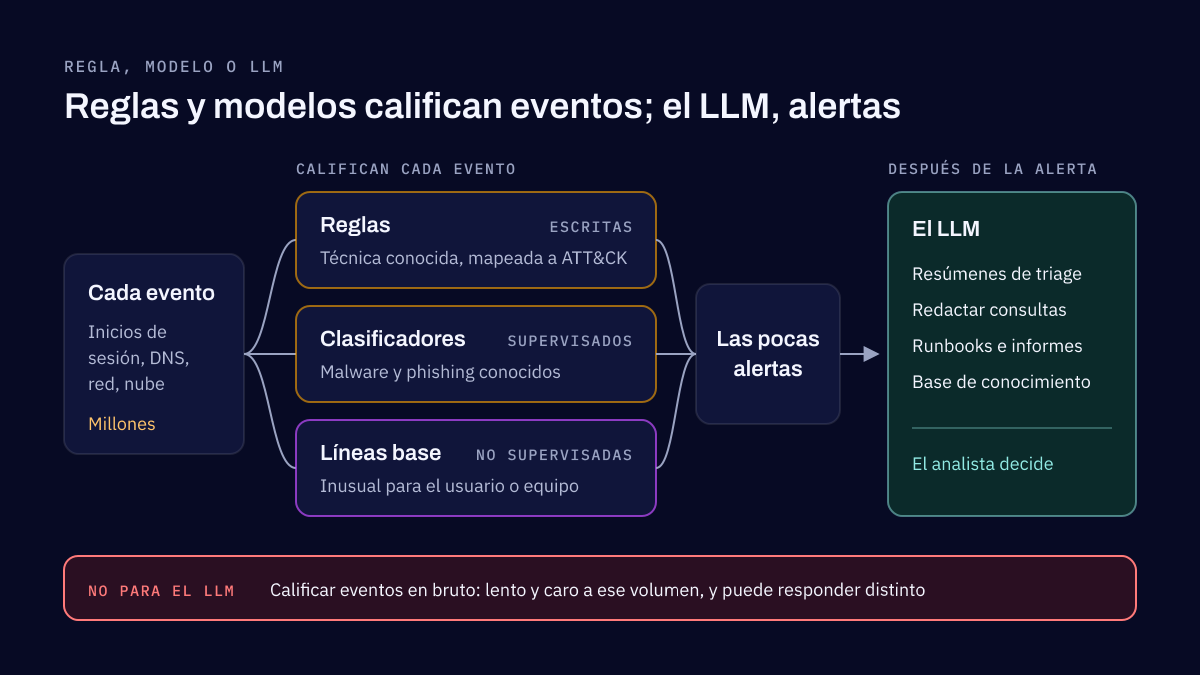
Machine learning en ciberseguridad: por qué el ML tradicional sigue sosteniendo la detección
El machine learning en ciberseguridad son modelos que aprenden de los datos cómo se ve un ataque o lo normal, y marcan lo que coincide con lo primero o rompe lo segundo. Estos modelos tradicionales califican cada evento en tu EDR, tu seguridad de correo y tu SIEM. Los LLM ayudan después de la alerta, no antes.
Cuéntanos qué necesitas proteger o construir
Envíanos una descripción breve del problema. Respondemos en un máximo de dos días hábiles.