GUILDA Insights
Artículos sobre ciberseguridad, nube y cumplimiento, página 2
Cómo proteger Google Cloud y Kubernetes, cumplir con los marcos normativos, aprender de las brechas de datos y gestionar el riesgo de proveedores. Cada artículo parte de la práctica de GUILDA y lo escribe su fundador, Marco Villarruel.
Artículos por tema
Detección de amenazas
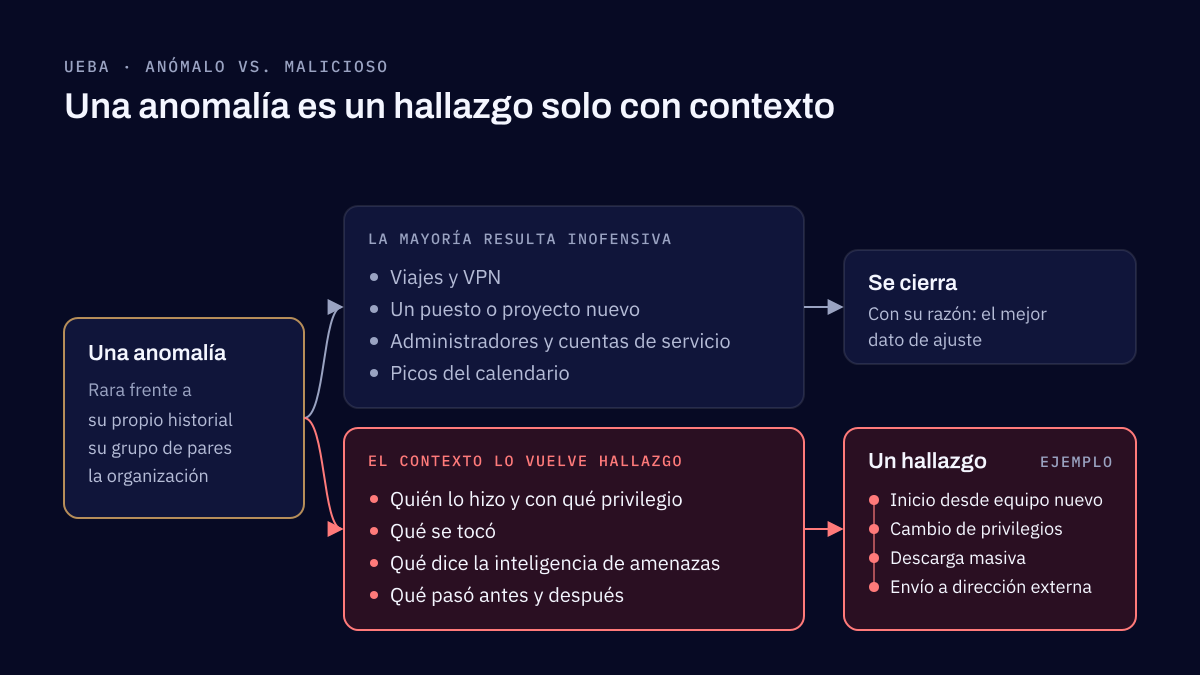
UEBA: cómo distinguir un comportamiento anómalo de una actividad maliciosa
UEBA aprende lo normal de cada usuario, dispositivo, cuenta de servicio y aplicación, y marca las desviaciones. Una anomalía no es un ataque: suele ser un viaje, un puesto nuevo, una tarea administrativa o el cierre mensual. Es un hallazgo cuando el privilegio, el valor del activo, la inteligencia de amenazas o una cadena de acciones lo indican.
Seguridad de la IA
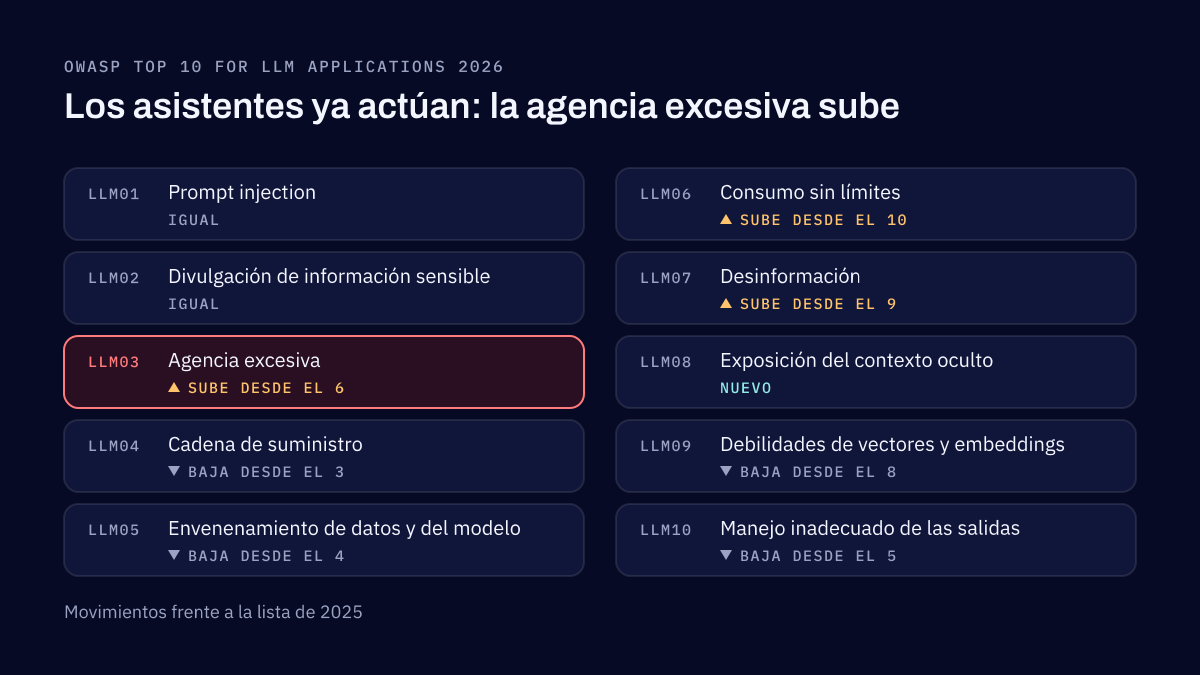
10 formas en que tu IA puede volverse en tu contra: OWASP Top 10 para LLM vs MITRE ATLAS
Un chatbot que inventa una política de reembolsos, un asistente que filtra correos sin un solo clic, una herramienta de programación publicada con código plantado. El OWASP Top 10 para LLM nombra estos riesgos para quien construye; MITRE ATLAS registra cómo los ejecutan los atacantes. Así encajan los dos.
Seguridad de la IA
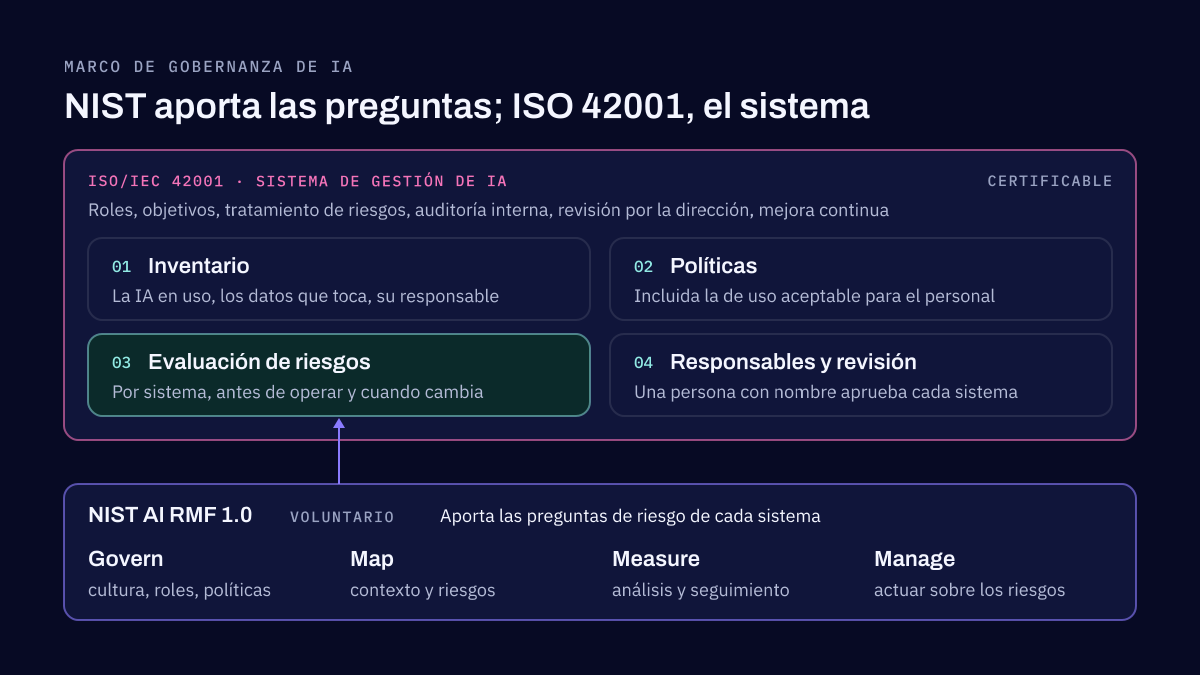
Gobernanza de IA: pon las reglas antes de que tu IA se salga de control
Un marco de gobernanza de IA decide qué sistemas de IA usa tu empresa, qué puede hacer cada uno, quién lo aprobó y cómo notarás cuando algo falle. NIST AI RMF aporta las preguntas de riesgo, ISO/IEC 42001 el sistema de gestión alrededor, y una política de uso dice al personal qué puede hacer hoy.
Seguridad de la IA
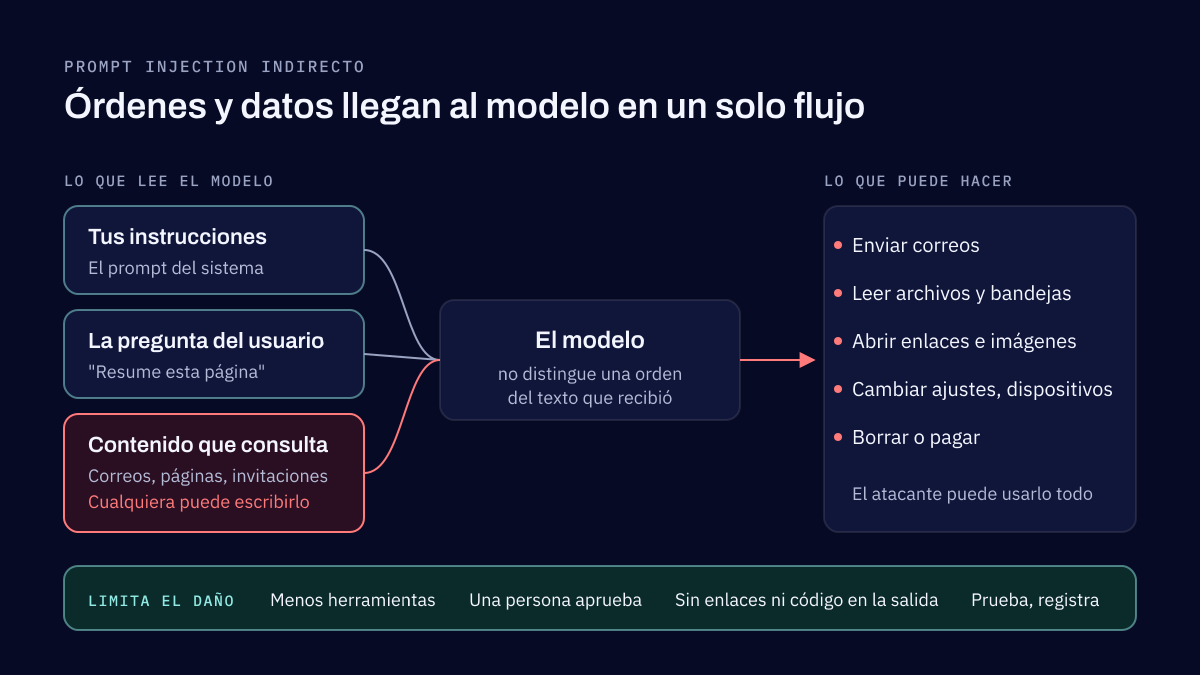
Ignora todas las instrucciones anteriores: ejemplos de prompt injection y cómo prevenirlo
Prompt injection es cuando un sistema de IA toma como instrucción un texto que lee, así que quien escribió ese texto puede dirigirlo. Basta un correo, una página web o una invitación de calendario. Se previene limitando lo que el sistema puede hacer, no pidiéndole al modelo que se porte bien.
Seguridad de la IA
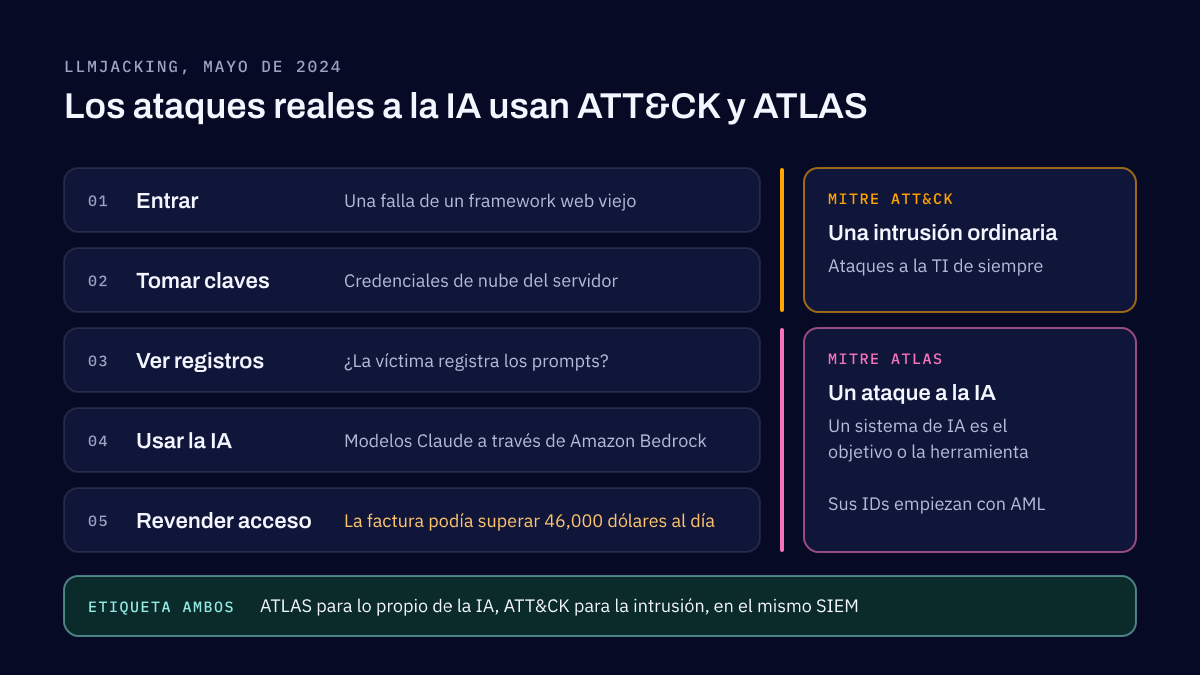
MITRE ATLAS: cómo se hackea la IA y cómo detectarlo en tus logs
MITRE ATLAS es la base de conocimiento pública de MITRE sobre cómo se ataca a los sistemas de IA, con el mismo modelo que MITRE ATT&CK. Reúne tácticas, técnicas y casos reales, del prompt injection a los plugins envenenados. Casi todos estos ataques solo se ven si registras qué se le pidió a la IA, qué leyó y qué hizo.
Seguridad de la IA
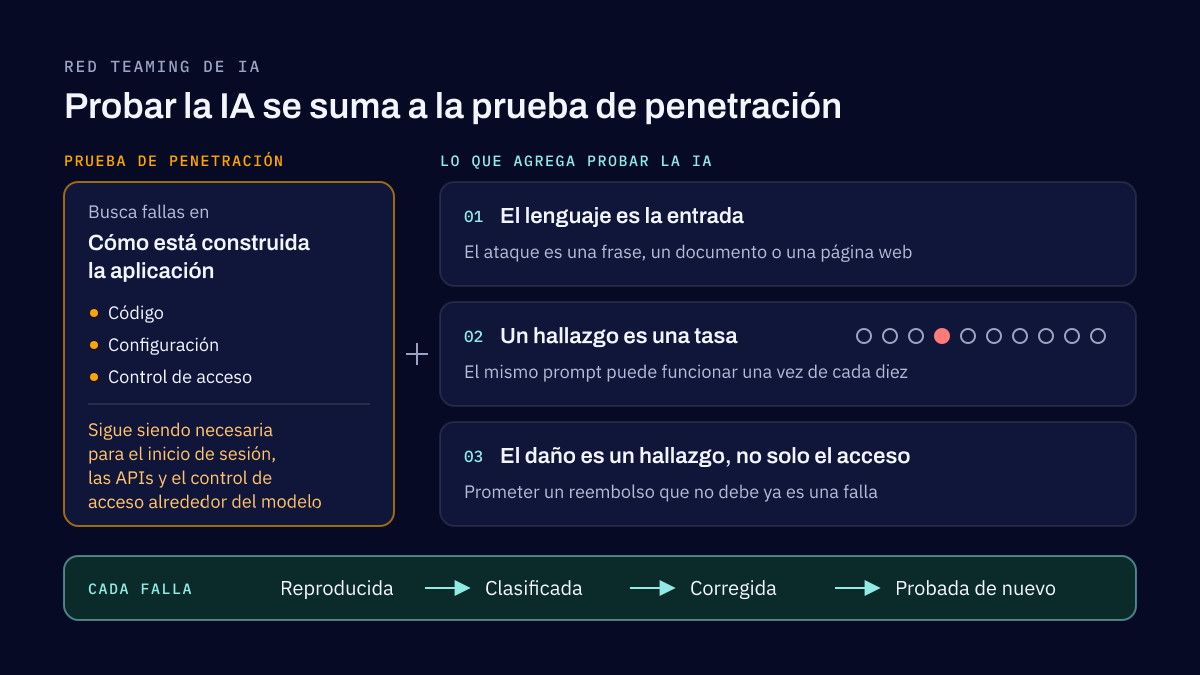
Red teaming de IA: rompe tu IA antes de que lo hagan los atacantes
El red teaming de IA es probar un sistema de IA como lo haría un atacante, para que ignore sus instrucciones, revele lo que no debe o use mal sus herramientas. Se distingue de una prueba de penetración porque el ataque se escribe en lenguaje común, y termina con correcciones que puedes volver a probar.
Seguridad de la IA
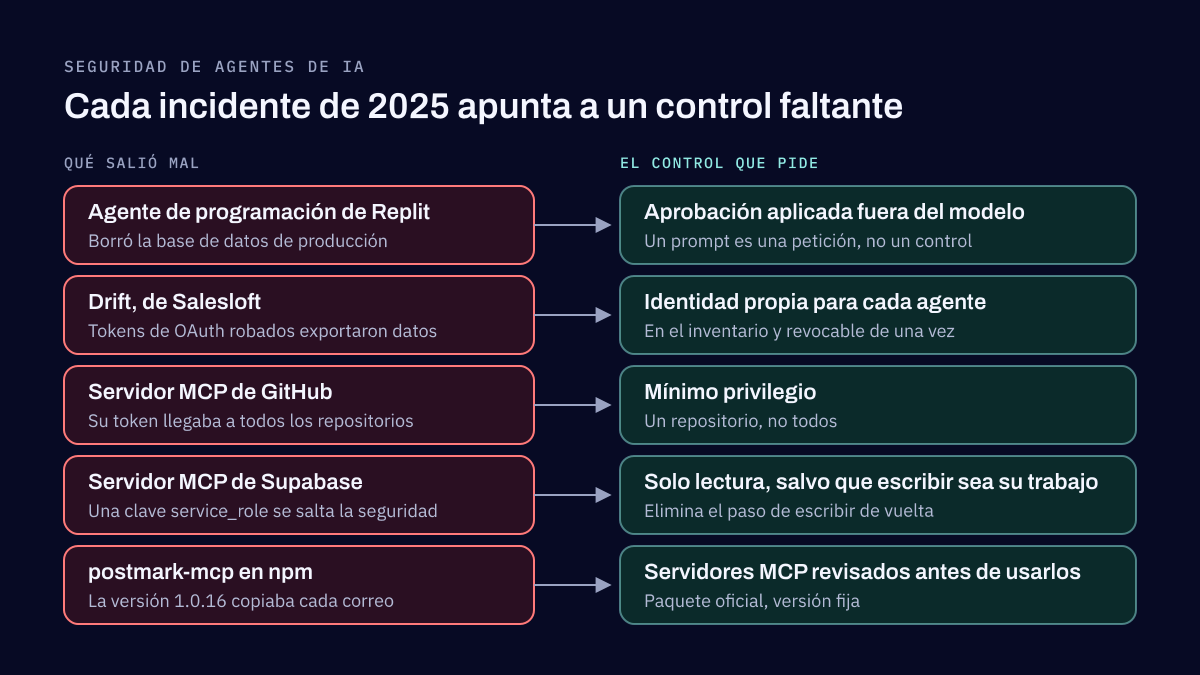
Seguridad de agentes de IA: tu empleado más nuevo tiene permisos de administrador y ningún jefe
Los agentes de IA hacen más que responder. Llaman herramientas, leen datos y actúan en otros sistemas, muchas veces con las llaves de una persona. Cinco incidentes públicos de 2025 muestran qué sale mal, y cada uno apunta a un control, desde una identidad propia del agente hasta un dueño con nombre que pueda detenerlo.
Seguridad de la IA
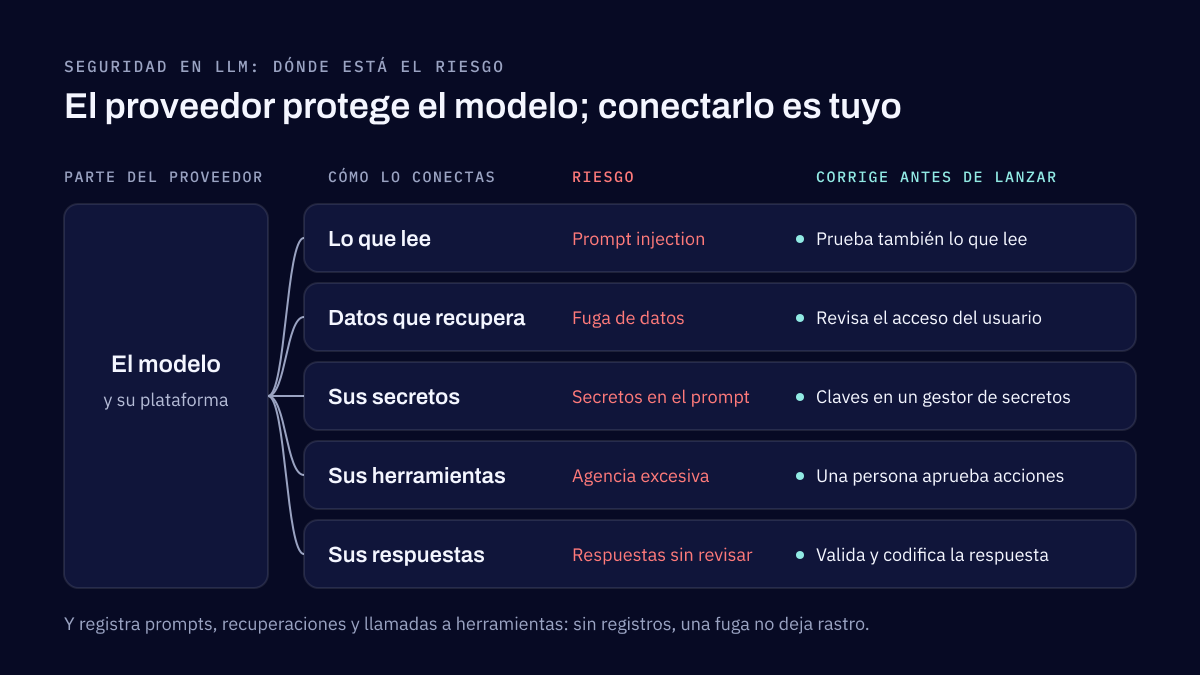
Seguridad de la inteligencia artificial en los LLM: cómo pueden volver a tu asistente en tu contra
La seguridad de la inteligencia artificial en un LLM es protegerlo, con todo lo conectado a él, para que no lo engañen, no filtre datos ni actúe más allá de lo previsto. El modelo casi nunca es el punto débil. El riesgo está en lo que puede leer, lo que puede hacer y cuánto se confía en sus respuestas.
Cuéntanos qué necesitas proteger o construir
Envíanos una descripción breve del problema. Respondemos en un máximo de dos días hábiles.