GUILDA Insights
Artículos sobre ciberseguridad, nube y cumplimiento, página 3
Cómo proteger Google Cloud y Kubernetes, cumplir con los marcos normativos, aprender de las brechas de datos y gestionar el riesgo de proveedores. Cada artículo parte de la práctica de GUILDA y lo escribe su fundador, Marco Villarruel.
Artículos por tema
Seguridad de la IA
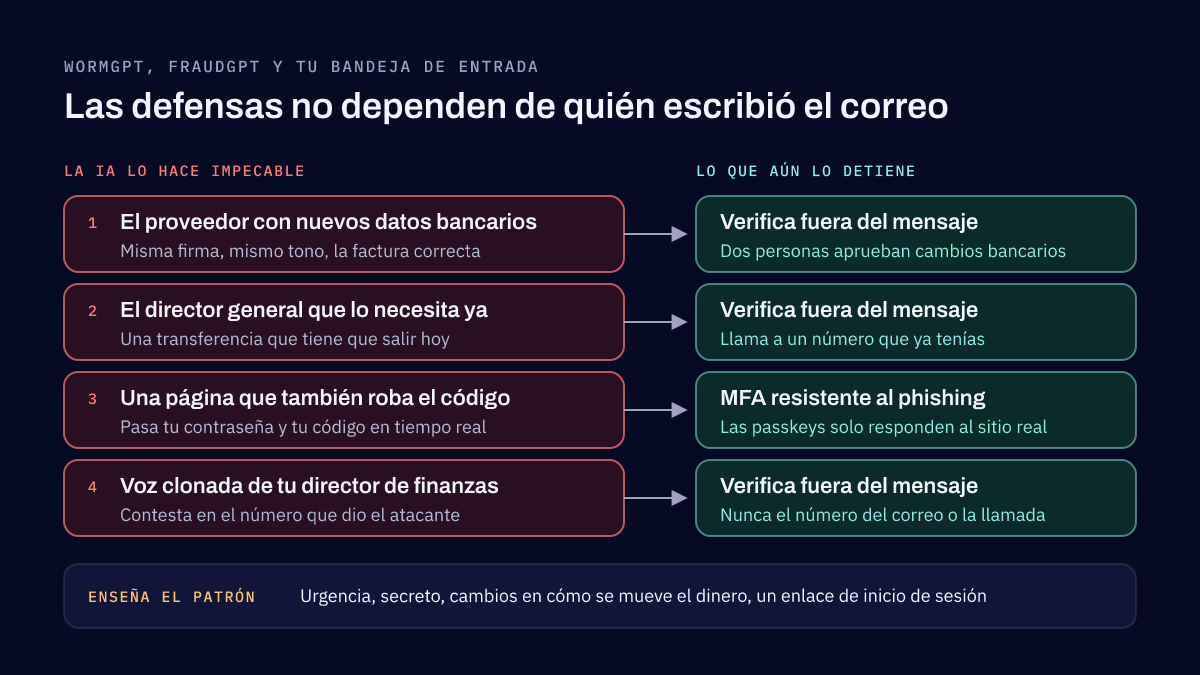
WormGPT y FraudGPT: los gemelos malvados de ChatGPT escriben tu próximo correo de phishing
WormGPT y FraudGPT son chatbots de IA que se venden a criminales sin los límites de seguridad de ChatGPT. Sobre todo escriben mensajes de phishing y fraude impecables. El MFA resistente al phishing, un equipo capacitado y una segunda verificación en cada cambio de pago todavía les ganan.
Amenazas y brechas
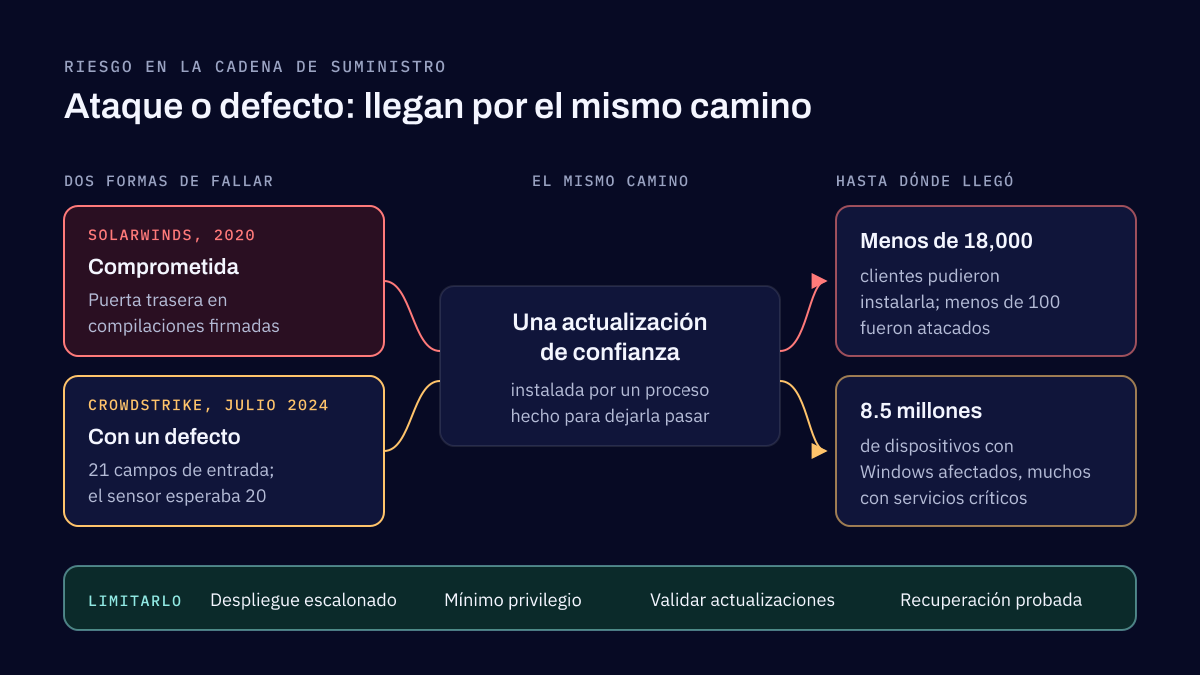
Calidad de software y riesgo de proveedores: lo que enseñan SolarWinds y CrowdStrike
El ataque a SolarWinds y la caída de CrowdStrike fueron fallas distintas que llegaron por el mismo camino, una actualización de confianza. Lo que muestran sobre la calidad de software de tus proveedores, y las cláusulas y controles que limitan el riesgo.
Gobernanza y cumplimiento
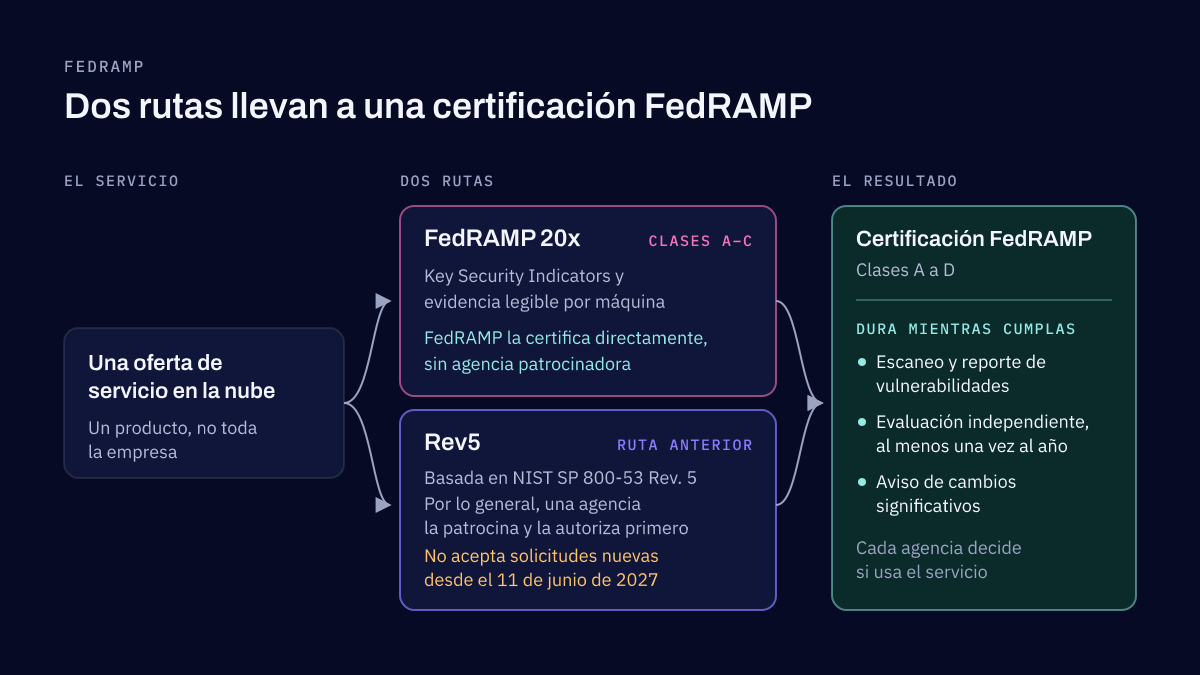
Qué es FedRAMP y por qué importa a las empresas
FedRAMP es el programa del gobierno de Estados Unidos que decide qué servicios en la nube pueden usar las agencias federales. Importa a quien vende un servicio en la nube a esas agencias y a los contratistas obligados a usar servicios con FedRAMP. Esta guía explica cómo funciona tras los cambios de 2026 y cuándo vale la pena.
Gobernanza y cumplimiento
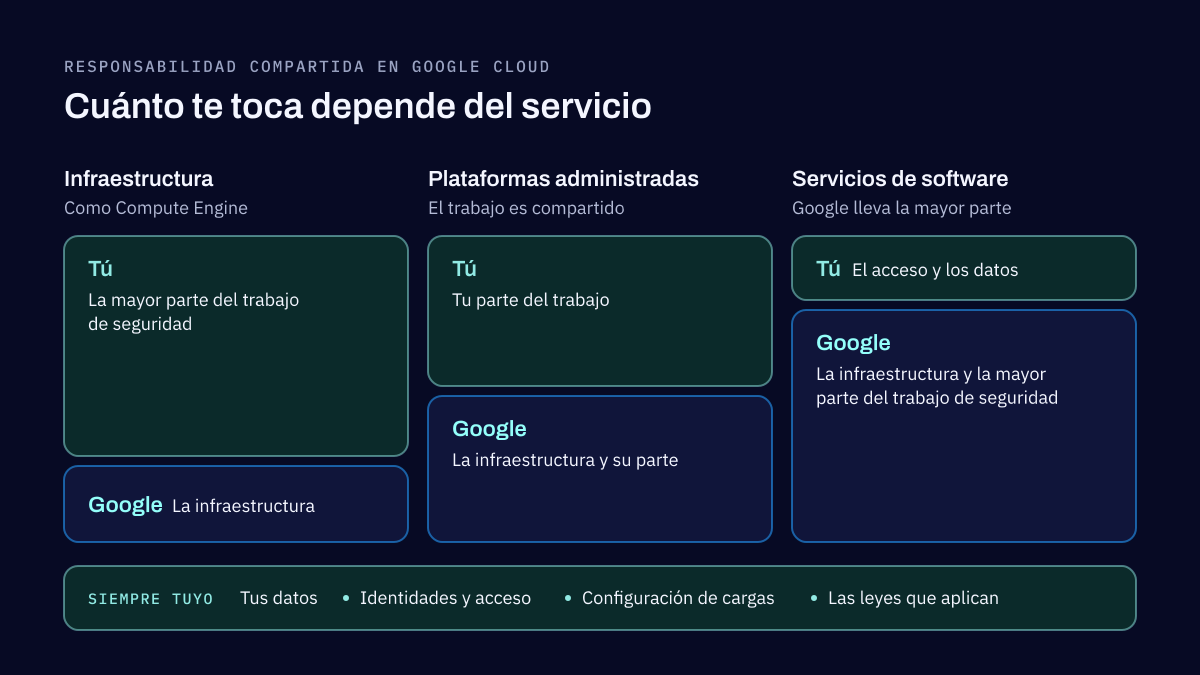
Gobernanza, riesgo y cumplimiento en Google Cloud: las preguntas legales de la nube
El cumplimiento en Google Cloud es compartido. Google protege la infraestructura y firma los términos del contrato; tú decides dónde viven los datos, quién puede llegar a ellos y cómo lo demuestras. Esta guía cubre las preguntas legales que hay que resolver primero y los controles de gobernanza que las responden.
Amenazas y brechas
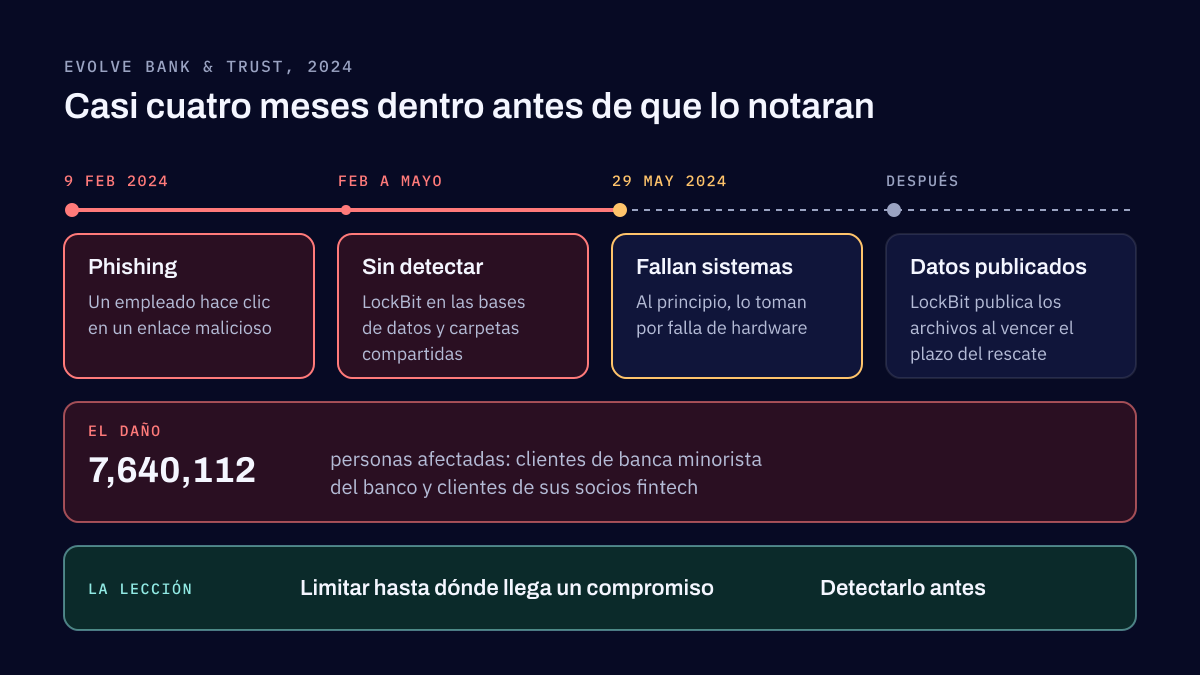
Brecha de seguridad en Evolve Bank & Trust: lo que enseña con Sony y Banorte
Tres brechas de datos financieros y de clientes, en Evolve Bank & Trust, Sony y Banorte, empezaron de formas distintas. Lo que comparten es el daño, y las lecciones tratan de limitar hasta dónde llega un solo compromiso y de detectarlo antes.
Seguridad en la nube
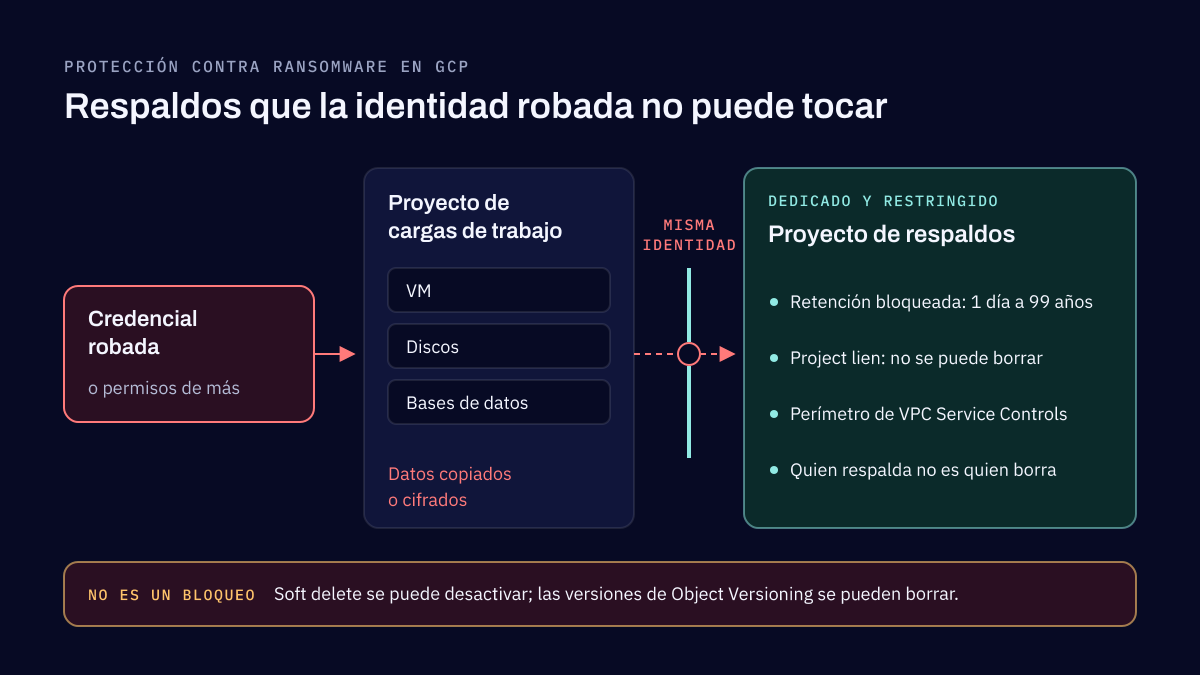
Protección contra ransomware en Google Cloud: estrategias para la nube
El ransomware en Google Cloud suele empezar con una credencial robada o un permiso demasiado amplio, y hace más daño cuando también puede llegar a los respaldos. La protección se reduce a un inicio de sesión fuerte para administradores, mínimo privilegio, respaldos que nadie puede borrar y separados de las cargas de trabajo, y una restauración probada.
Continuidad del negocio
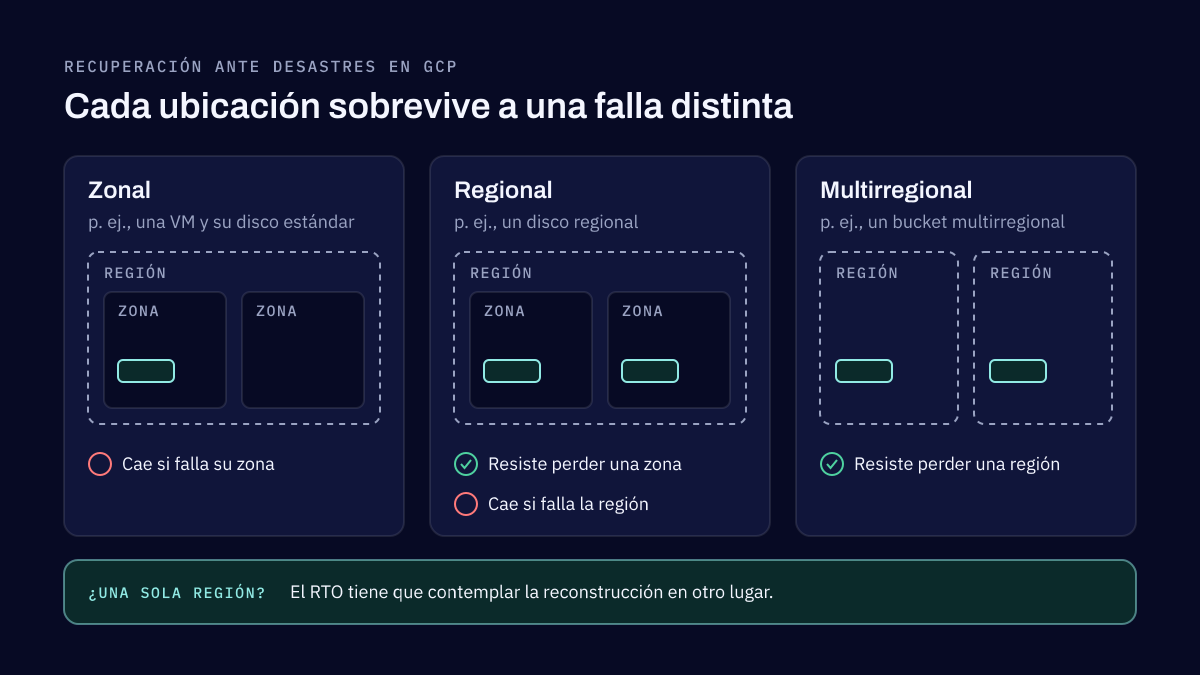
Continuidad del negocio y recuperación ante desastres en GCP
La recuperación ante desastres en Google Cloud empieza con dos números, cuánto tiempo puede estar caído un sistema y cuántos datos puede perder, y termina con una prueba que demuestra que puedes cumplirlos. En medio están la elección de zona, región o multirregión, respaldos separados de la carga de trabajo y cada dependencia que la aplicación necesita para funcionar.
Gobernanza y cumplimiento
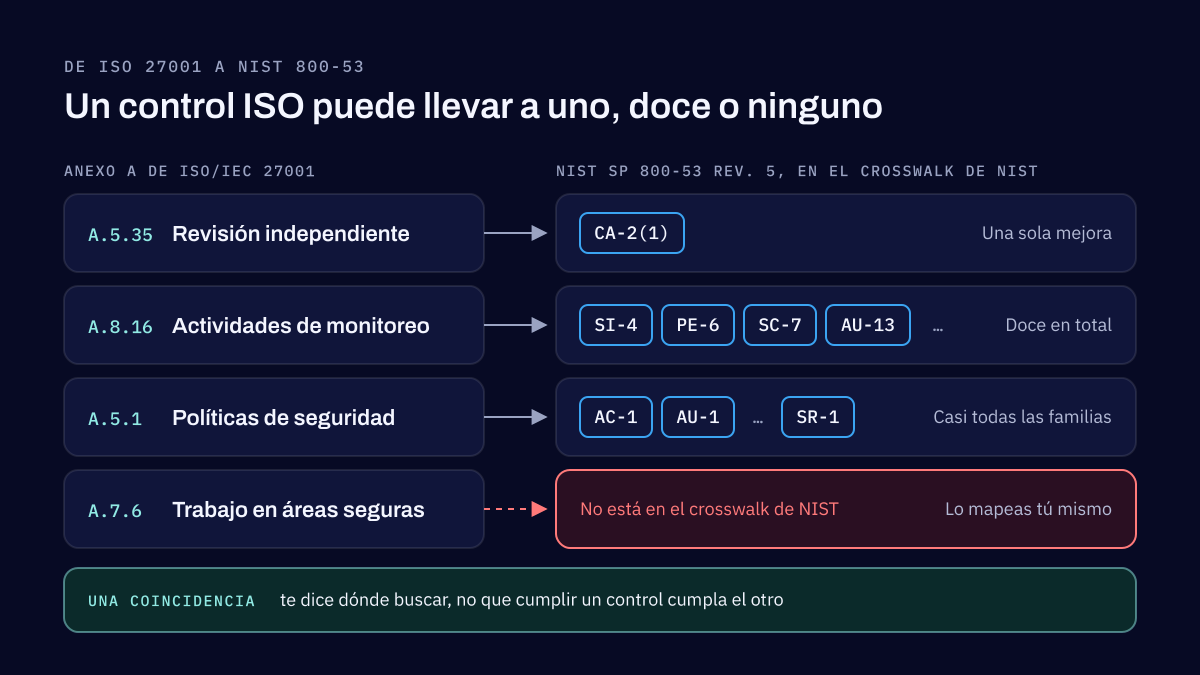
ISO 27001 vs NIST 800-53: el mapeo de controles y dónde engaña
ISO/IEC 27001 y NIST SP 800-53 se traslapan, pero no son intercambiables. Este artículo explica en qué se distinguen, mapea los 93 controles del Anexo A a controles de NIST con el propio crosswalk de NIST, con la matriz completa para descargar, y muestra dónde una coincidencia en papel todavía deja una brecha.
Cuéntanos qué necesitas proteger o construir
Envíanos una descripción breve del problema. Respondemos en un máximo de dos días hábiles.