Gobernanza y cumplimiento
ISO 27001 vs NIST 800-53: el mapeo de controles y dónde engaña
ISO/IEC 27001 y NIST SP 800-53 se traslapan, pero no son intercambiables. Este artículo explica en qué se distinguen, mapea los 93 controles del Anexo A a controles de NIST con el propio crosswalk de NIST, con la matriz completa para descargar, y muestra dónde una coincidencia en papel todavía deja una brecha.

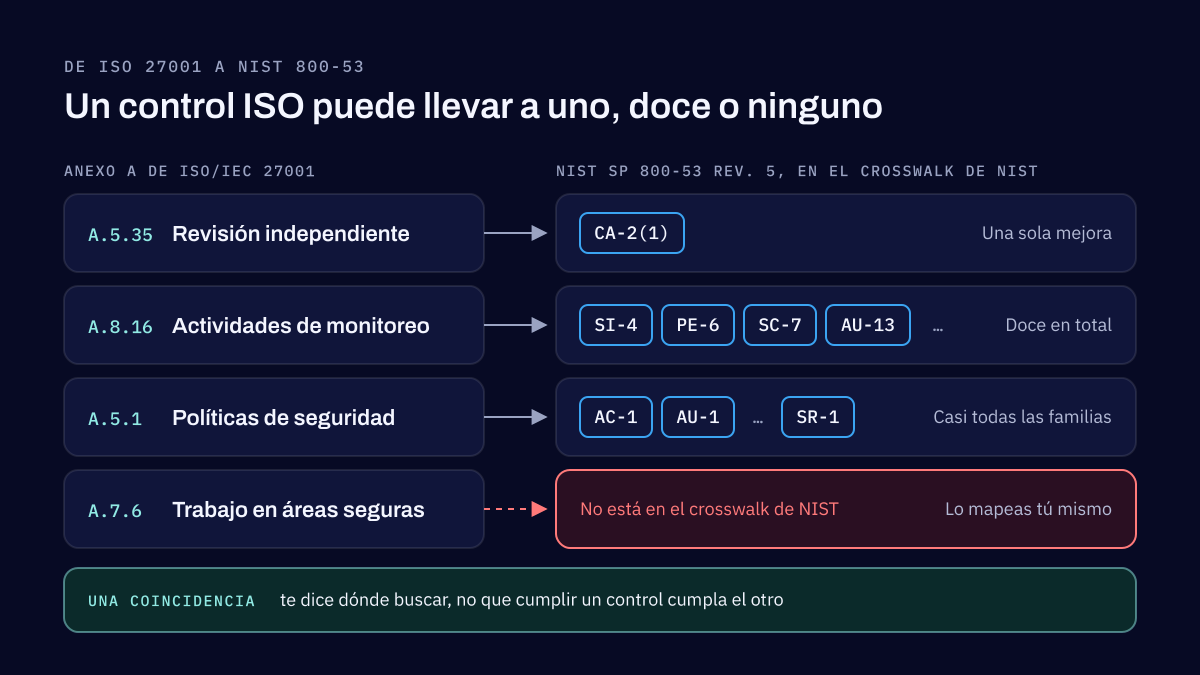
ISO/IEC 27001 y NIST 800-53 responden preguntas distintas. ISO/IEC 27001 es una norma para operar un sistema de gestión de seguridad de la información, con 93 controles de referencia en su Anexo A, y un organismo acreditado puede certificarte con ella. NIST SP 800-53 es un catálogo de controles detallados escrito para los sistemas federales de Estados Unidos, y nadie emite un certificado por él. Un control de ISO suele corresponder a varios controles de NIST. El crosswalk de NIST mapea 91 de los 93 controles del Anexo A, y una coincidencia te dice dónde buscar, no que cumplir un control cumpla el otro.
El mapeo completo está abajo, tema por tema, y también como archivo que puedes abrir en una hoja de cálculo. Primero, en qué se distinguen, por qué las empresas los mapean y dónde engaña el mapeo.
En qué se distinguen ISO 27001 y NIST 800-53
ISO/IEC 27001:2022, con su enmienda de 2024 sobre acción climática, tiene dos partes. Las cláusulas 4 a 10 son los requisitos del sistema de gestión: su alcance, la evaluación y el tratamiento de riesgos, los objetivos, la auditoría interna, la revisión por la dirección y la acción correctiva. El Anexo A enumera 93 controles en cuatro temas: 37 organizacionales, 8 de personas, 14 físicos y 34 tecnológicos. Aplicas los controles que pide tu evaluación de riesgos y justificas cada elección en una Declaración de Aplicabilidad. Los organismos de certificación tenían que pasar a todas las empresas certificadas a la edición 2022 a más tardar el 31 de octubre de 2025, así que los documentos que todavía usan la numeración de 2013, como A.12.6.1, están desactualizados.
NIST SP 800-53 Revisión 5 es un catálogo de controles en 20 familias, desde control de acceso (AC) hasta gestión de riesgos de la cadena de suministro (SR). Muchos controles tienen mejoras, escritas entre paréntesis como en AC-2(12), y muchos dejan valores abiertos para que la organización los fije: con qué frecuencia, quién, en qué plazo. Una publicación complementaria, SP 800-53B, agrupa los controles en líneas base baja, moderada y alta para los sistemas federales. NIST actualiza el catálogo con versiones menores; la más reciente, la Release 5.2.0, salió en agosto de 2025.
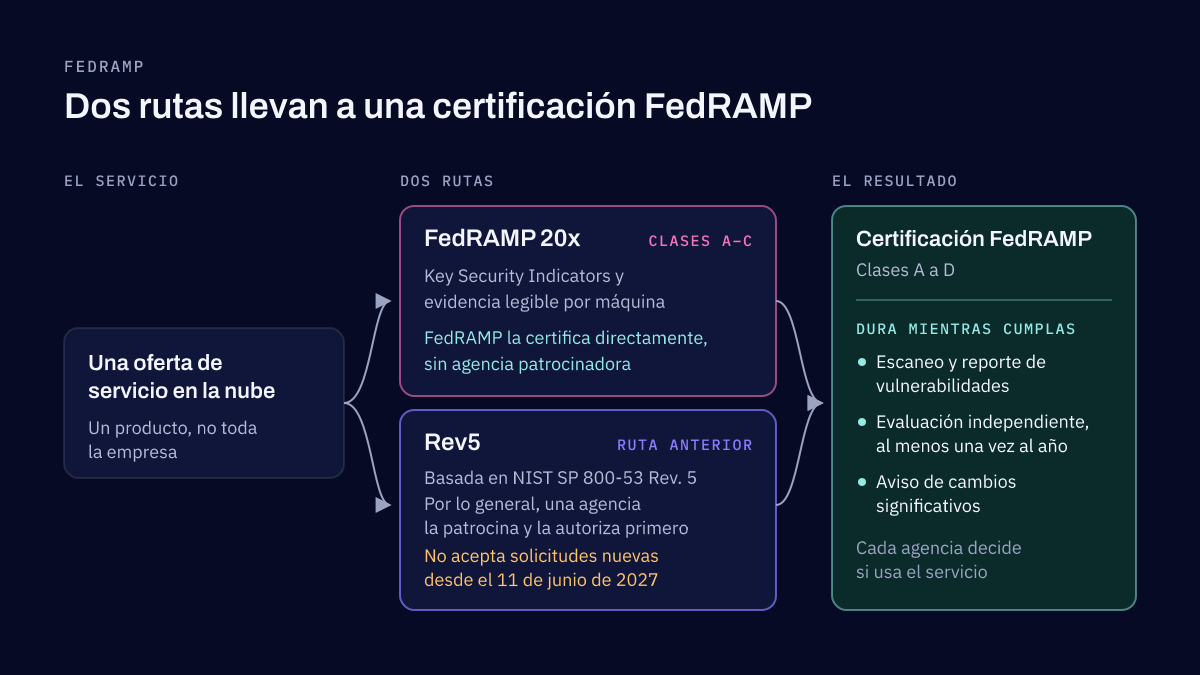
No existe un certificado de NIST. Una agencia federal autoriza un sistema después de que se evalúan sus controles, y la ruta Rev5 de FedRAMP usa SP 800-53 Rev. 5 como línea base para los servicios en la nube. La diferencia práctica es esta: un certificado ISO/IEC 27001 le dice a un cliente que operas un sistema de gestión que funciona, y una evaluación de SP 800-53 le dice qué controles específicos tienes implementados y cómo está configurado cada uno.
Por qué las empresas mapean uno con el otro
Las empresas que necesitan este mapeo suelen trabajar entre el mercado de Estados Unidos y los mercados internacionales, y cada mercado pide algo distinto. Los clientes fuera de Estados Unidos, y muchos grandes dentro, piden un certificado ISO/IEC 27001. Un cliente federal de Estados Unidos, un contrato o un requisito de FedRAMP nombra NIST SP 800-53. Operar dos conjuntos de controles separados para los mismos sistemas duplica las políticas, la evidencia y el trabajo de auditoría.
Mapear uno con el otro te permite consolidarlos en un solo conjunto de controles, reunir la evidencia una vez y mostrarle a cada auditor o evaluador la parte que necesita. Donde aplica FedRAMP, el mapeo también es la primera medida de cuánto de tu trabajo de ISO se aprovecha; el artículo sobre qué es FedRAMP explica cuándo aplica.
Dónde engaña el mapeo
Controles parecidos no significan un cumplimiento equivalente. ISO/IEC 27001 está construida alrededor de la gestión del riesgo: tú decides qué controles necesitas y demuestras que funcionan. NIST SP 800-53 es más granular: cada control dice qué se debe hacer, a menudo con valores que fija el cliente o el programa. La implementación, la forma de evaluarla, el alcance y la evidencia que espera un auditor pueden ser distintos, y cada diferencia puede dejar una brecha. El propio crosswalk de NIST muestra dónde buscar:
- Políticas. El 5.1 del Anexo A se relaciona con el control de políticas y procedimientos de casi todas las familias de NIST, de AC-1 a SR-1. Un conjunto de políticas de ISO bien escrito puede servir para todos, pero un evaluador buscará la política de control de acceso, la de auditoría, la de protección de medios y las demás, cada una revisada con la frecuencia que se fijó para ella.
- Revisión independiente. El 5.35 del Anexo A se relaciona con una sola mejora, CA-2(1), que pide evaluadores independientes. El control de ISO pide que el enfoque de seguridad se revise de forma independiente a intervalos planeados; una evaluación de NIST prueba cada control.
- Monitoreo. El 8.16 del Anexo A se relaciona con doce controles y mejoras de NIST, desde el monitoreo del sistema (SI-4) hasta el monitoreo del acceso físico (PE-6). Una herramienta de monitoreo que cumple el control de ISO no demuestra que cada uno de los doce esté implementado.
- Brechas. Tres requisitos de la edición 2022 no tienen ningún control de NIST en el crosswalk: la cláusula 6.3 sobre planear cambios, el 7.6 sobre trabajo en áreas seguras y el 8.34 sobre proteger los sistemas durante las pruebas de auditoría. Además, el crosswalk es anterior a la Release 5.2.0, así que los controles agregados en 2025 no están en él.
NIST dice lo mismo sobre su propio trabajo: las relaciones no siempre son de uno a uno, todo mapeo implica algo de criterio y no se debe dar por hecha la equivalencia solo a partir de las tablas.
Cómo usar el crosswalk de NIST
Empieza por el crosswalk oficial de NIST de SP 800-53 Rev. 5 a ISO/IEC 27001:2022, publicado en su catálogo Online Informative References (OLIR), y no por uno comercial. Los crosswalks comerciales publican porcentajes de cobertura que se contradicen entre sí; el de NIST solo dice qué controles se relacionan. Después, trabájalo en orden:
- Establece las relaciones. Para cada control que operas bajo ISO/IEC 27001, enumera los controles de NIST con los que el crosswalk lo relaciona.
- Revisa la implementación y la evidencia. Para cada control de NIST, lee lo que exige y los valores que fija tu cliente o tu programa, y revisa si tu implementación de ISO y su evidencia los cumplen.
- Registra las brechas. Un control de NIST que tu trabajo de ISO no cumple, total o parcialmente, va a una lista de brechas con un responsable y una fecha.
- Construye un solo marco de controles. Escribe cada control una vez, con las referencias de ISO y de NIST a las que sirve, para que una sola evidencia responda a las dos.
- Monitoréalo de forma continua. Revisa los controles con un calendario, no solo antes de una auditoría, y actualiza el mapeo cuando cambie cualquiera de los dos marcos.
El mapeo, control por control
Las tablas de abajo invierten el crosswalk de NIST, de ISO/IEC 27001:2022 a NIST SP 800-53 Rev. 5, para los 93 controles del Anexo A. Los controles de NIST están escritos como en el catálogo de NIST, con las mejoras entre paréntesis. La descripción de cada control de ISO es una redacción breve nuestra, no el título de ISO. Cada fila es una relación que NIST registró, no una afirmación de que los controles sean equivalentes. El crosswalk es la versión 1.0.0, de octubre de 2023, y se revisó el 30 de octubre de 2026.
Descarga la matriz completa en un archivo CSV. También cubre las cláusulas 4 a 10 del sistema de gestión, la mayoría de las cuales se relacionan con la familia de gestión del programa (PM) de NIST, y se abre en cualquier hoja de cálculo.
Controles organizacionales (A.5)
| ISO/IEC 27001:2022 | Control | NIST SP 800-53 Rev. 5 |
|---|---|---|
| A.5.1 | Políticas de seguridad, aprobadas y revisadas | AC-1, AT-1, AU-1, CA-1, CM-1, CP-1, IA-1, IR-1, MA-1, MP-1, PE-1, PL-1, PM-1, PS-1, RA-1, SA-1, SC-1, SI-1, SR-1 |
| A.5.2 | Roles y responsabilidades de seguridad | AC-1, AT-1, AU-1, CA-1, CM-1, CM-9, CP-1, CP-2, IA-1, IR-1, MA-1, MP-1, PE-1, PL-1, PM-1, PM-2, PM-10, PM-29, PS-1, PS-7, PS-9, RA-1, SA-1, SA-3, SA-9, SC-1, SI-1, SR-1 |
| A.5.3 | Separar funciones en conflicto | AC-5 |
| A.5.4 | La dirección exige al personal seguir las políticas | AC-1, AT-1, AU-1, CA-1, CM-1, CP-1, IA-1, IR-1, MA-1, MP-1, PE-1, PL-1, PL-4, PM-1, PS-1, PS-6, PS-7, RA-1, SA-1, SA-9, SC-1, SI-1, SR-1 |
| A.5.5 | Contacto con autoridades | IR-6 |
| A.5.6 | Contacto con grupos de interés especial | PM-15, SI-5 |
| A.5.7 | Inteligencia de amenazas | PM-16, PM-16(1), RA-10 |
| A.5.8 | Seguridad en la gestión de proyectos | PL-2, PL-7, PL-8, SA-3, SA-4, SA-9, SA-15 |
| A.5.9 | Inventario de información y activos, con responsables | CM-8 |
| A.5.10 | Uso aceptable de la información y los activos | MP-2, MP-4, MP-5, MP-6, MP-7, PE-16, PE-18, PE-20, PL-4, SC-8, SC-28 |
| A.5.11 | Devolución de activos cuando alguien se va | PS-4, PS-5 |
| A.5.12 | Clasificar la información | RA-2 |
| A.5.13 | Etiquetar la información | MP-3, PE-22 |
| A.5.14 | Transferir información | AC-4, AC-17, AC-18, AC-19, AC-20, CA-3, PE-17, PS-6, SA-9, SC-7, SC-8, SC-15 |
| A.5.15 | Reglas de control de acceso | AC-1, AC-3, AC-6 |
| A.5.16 | Gestionar identidades | AC-2, IA-2, IA-4, IA-5, IA-8 |
| A.5.17 | Gestionar contraseñas y otra información de autenticación | IA-5 |
| A.5.18 | Otorgar, revisar y retirar derechos de acceso | AC-2 |
| A.5.19 | Seguridad en la relación con proveedores | SR-1, SR-2 |
| A.5.20 | Seguridad en los acuerdos con proveedores | SA-4, SR-2, SR-3, SR-5 |
| A.5.21 | Seguridad en la cadena de suministro de TIC | SR-2, SR-3, SR-4, SR-5 |
| A.5.22 | Monitorear los servicios de proveedores y sus cambios | RA-9, SA-9, SR-6, SR-7 |
| A.5.23 | Seguridad de los servicios en la nube | SA-1, SA-4, SA-9, SA-9(3), SR-5 |
| A.5.24 | Planear y prepararse para la gestión de incidentes | IR-8 |
| A.5.25 | Evaluar y decidir sobre eventos de seguridad | AU-6, IR-4 |
| A.5.26 | Responder a incidentes de seguridad | IR-4 |
| A.5.27 | Aprender de los incidentes de seguridad | IR-4 |
| A.5.28 | Recolectar evidencia | AU-3, AU-10(3), AU-11 |
| A.5.29 | Seguridad durante una interrupción | CP-2, CP-4, CP-6, CP-7, CP-8, CP-9, CP-10, CP-11, CP-13 |
| A.5.30 | Preparación de las TIC para la continuidad del negocio | CA-2, CP-2(1), CP-2(8), CP-4, CP-4(1) |
| A.5.31 | Requisitos legales, regulatorios y contractuales | AC-1, AT-1, AU-1, CA-1, CM-1, CP-1, IA-1, IR-1, MP-1, PE-1, PL-1, PM-1, PS-1, RA-1, SA-1, SC-1, SI-1, SR-1 |
| A.5.32 | Derechos de propiedad intelectual | CM-10 |
| A.5.33 | Proteger los registros | AC-3, AU-9, CP-9, SC-8, SC-28, SC-28(1) |
| A.5.34 | Privacidad y protección de datos personales | PL-2, PM-18, PT-1, PT-3, PT-7 |
| A.5.35 | Revisión independiente de la seguridad de la información | CA-2(1) |
| A.5.36 | Cumplimiento de las políticas y estándares de seguridad | AC-1, AT-1, AU-1, CA-1, CA-2, CA-7, CM-1, CP-1, IA-1, IR-1, MP-1, PE-1, PL-1, PM-1, PS-1, RA-1, SA-1, SC-1, SI-1, SR-1 |
| A.5.37 | Procedimientos de operación documentados | AC-1, AT-1, AU-1, CA-1, CM-1, CP-1, IA-1, IR-1, MA-1, MP-1, PE-1, PL-1, PS-1, RA-1, SA-1, SA-5, SC-1, SI-1, SR-1 |
Controles de personas (A.6)
| ISO/IEC 27001:2022 | Control | NIST SP 800-53 Rev. 5 |
|---|---|---|
| A.6.1 | Verificación de antecedentes | PS-3, SA-21 |
| A.6.2 | Términos de seguridad en los contratos laborales | PL-4, PS-6 |
| A.6.3 | Concientización, educación y capacitación en seguridad | AT-2, AT-3, CP-3, IR-2, PM-13 |
| A.6.4 | Proceso disciplinario | PS-8 |
| A.6.5 | Responsabilidades al terminar o cambiar el empleo | PS-4, PS-5 |
| A.6.6 | Acuerdos de confidencialidad | PS-6 |
| A.6.7 | Trabajo remoto | AC-17, PE-17 |
| A.6.8 | Reportar eventos de seguridad | AU-6, IR-6, SI-2 |
Controles físicos (A.7)
| ISO/IEC 27001:2022 | Control | NIST SP 800-53 Rev. 5 |
|---|---|---|
| A.7.1 | Perímetros de seguridad física | PE-3 |
| A.7.2 | Entrada física | PE-2, PE-3, PE-4, PE-5, PE-16 |
| A.7.3 | Proteger oficinas, salas e instalaciones | PE-3, PE-5 |
| A.7.4 | Monitoreo de la seguridad física | AU-6(6), PE-3, PE-3(3), PE-6, PE-6(1), PE-6(4) |
| A.7.5 | Protección contra amenazas físicas y ambientales | CP-6, CP-7, PE-9, PE-13, PE-14, PE-15, PE-18, PE-19, PE-23 |
| A.7.6 | Trabajo en áreas seguras | No está en el crosswalk de NIST |
| A.7.7 | Escritorio limpio y pantalla limpia | AC-11, MP-2, MP-4, PE-5 |
| A.7.8 | Ubicar y proteger los equipos | PE-9, PE-13, PE-14, PE-15, PE-18, PE-19, PE-23 |
| A.7.9 | Seguridad de los activos fuera de las instalaciones | AC-19, AC-20, MP-5, PE-17 |
| A.7.10 | Medios de almacenamiento | MA-2, MP-2, MP-4, MP-5, MP-6, MP-7, PE-16 |
| A.7.11 | Servicios de soporte | CP-8, PE-9, PE-10, PE-11, PE-12, PE-14, PE-15 |
| A.7.12 | Seguridad del cableado | PE-4, PE-9 |
| A.7.13 | Mantenimiento de equipos | MA-2, MA-6 |
| A.7.14 | Eliminación o reutilización segura de equipos | MP-6 |
Controles tecnológicos (A.8)
| ISO/IEC 27001:2022 | Control | NIST SP 800-53 Rev. 5 |
|---|---|---|
| A.8.1 | Dispositivos de usuario final | AC-11, AC-19 |
| A.8.2 | Derechos de acceso privilegiado | AC-2, AC-6, CM-5 |
| A.8.3 | Restringir el acceso a la información | AC-3, AC-24 |
| A.8.4 | Acceso al código fuente | AC-3, AC-3(11), CM-5 |
| A.8.5 | Autenticación segura | AC-7, AC-8, AC-9, IA-6 |
| A.8.6 | Gestión de la capacidad | AU-4, CP-2(2), SC-5(2) |
| A.8.7 | Protección contra malware | AT-2, SI-3 |
| A.8.8 | Gestionar vulnerabilidades técnicas | RA-3, RA-5, SI-2, SI-5 |
| A.8.9 | Gestión de la configuración | CM-1, CM-2, CM-2(3), CM-3, CM-3(7), CM-3(8), CM-4, CM-5, CM-6, CM-8, CM-9, CM-9(1), SA-10 |
| A.8.10 | Borrar información | AC-4(25), AC-7(2), MA-2, MA-3(3), MA-4(3), MP-4, MP-6, MP-6(1), SI-21 |
| A.8.11 | Enmascaramiento de datos | AC-4(23), SI-19(4) |
| A.8.12 | Prevenir la fuga de datos | AU-13, PE-3(2), PE-19, SC-7(10), SI-20 |
| A.8.13 | Respaldos | CP-9 |
| A.8.14 | Instalaciones de procesamiento redundantes | CP-2, CP-6, CP-7 |
| A.8.15 | Registro de eventos | AU-2, AU-3, AU-6, AU-9, AU-11, AU-12, AU-14 |
| A.8.16 | Actividades de monitoreo | AC-2(12), AC-17(1), AU-13, IR-4(13), MA-4(1), PE-6, PE-6(3), SC-7, SI-4, SI-4(4), SI-4(13), SI-4(16) |
| A.8.17 | Sincronización de relojes | AU-8 |
| A.8.18 | Programas utilitarios privilegiados | AC-3, AC-6 |
| A.8.19 | Instalar software en sistemas operativos en producción | CM-5, CM-7, CM-7(4), CM-7(5), CM-11 |
| A.8.20 | Seguridad de la red | AC-3, AC-18, AC-20, SC-7, SC-8, SC-10 |
| A.8.21 | Seguridad de los servicios de red | CA-3, SA-9 |
| A.8.22 | Segmentar redes | AC-4, SC-7 |
| A.8.23 | Filtrado web | AC-4, SC-7, SC-7(8) |
| A.8.24 | Criptografía | SC-12, SC-13, SC-17 |
| A.8.25 | Ciclo de vida de desarrollo seguro | SA-3, SA-15, SA-17 |
| A.8.26 | Requisitos de seguridad de las aplicaciones | AC-3, SC-8, SC-13 |
| A.8.27 | Principios de arquitectura e ingeniería segura | SA-8, SA-17 |
| A.8.28 | Codificación segura | SA-4(3), SA-8, SA-10, SA-11(1), SA-15(5) |
| A.8.29 | Pruebas de seguridad en desarrollo y aceptación | CA-2, SA-4, SA-11, SR-5(2) |
| A.8.30 | Desarrollo contratado a terceros | SA-4, SA-10, SA-11, SA-15, SR-2, SR-4 |
| A.8.31 | Separar desarrollo, pruebas y producción | CM-4(1), CM-5, SA-3 |
| A.8.32 | Gestión de cambios | CM-3, CM-5, SA-10, SI-2 |
| A.8.33 | Datos de prueba | SA-3(2) |
| A.8.34 | Proteger los sistemas durante las pruebas de auditoría | No está en el crosswalk de NIST |
Por dónde empezar
Si un cliente o un contrato nombró NIST SP 800-53, el primer paso es un análisis de brechas contra NIST SP 800-53 que parta de los controles que ya operas para ISO/IEC 27001 y de los valores que fija tu cliente. No existe un certificado de NIST, así que el resultado es un informe y un plan, no una opinión de auditoría.
Si apenas estás construyendo el programa, un programa de seguridad basado en ISO/IEC 27001 puede llevar las referencias de NIST desde el principio, y una sola evaluación de riesgos puede servir tanto a la cláusula 6.1.2 como a RA-3. Si tus sistemas corren en Google Cloud, los controles de gobernanza en Google Cloud son el punto donde los dos marcos se encuentran con la plataforma.
Preguntas frecuentes
¿Cuál es la diferencia entre ISO 27001 y NIST SP 800-53?
ISO/IEC 27001 es una norma internacional para un sistema de gestión de seguridad de la información. Fija requisitos para gestionar el riesgo de seguridad, enumera 93 controles de referencia en su Anexo A y un organismo acreditado puede certificarte con ella. NIST SP 800-53 es un catálogo de controles detallados de seguridad y privacidad en 20 familias, escrito para los sistemas federales de Estados Unidos, y nadie emite un certificado por él. ISO dice cómo gestionar la seguridad; NIST dice con detalle qué controles operar.
¿Un certificado ISO 27001 cumple con NIST SP 800-53 o con FedRAMP?
No. Un certificado muestra que tu sistema de gestión cumple con ISO/IEC 27001. No muestra que cada control de NIST esté implementado con los valores que fija tu cliente. La ruta Rev5 de FedRAMP evalúa un servicio en la nube contra su propia línea base, construida sobre SP 800-53 Rev. 5. Buena parte de tu trabajo de ISO se aprovecha, y el mapeo te dice dónde buscar el resto.
¿Dónde encuentro el mapeo oficial de NIST?
En el catálogo Online Informative References (OLIR) de NIST, como "800-53-Rev5-to-ISO 27001-2022", enlazado desde la página de SP 800-53 Rev. 5. Es una hoja de cálculo con una pestaña por familia de NIST, que va de cada control de NIST a las cláusulas y los controles del Anexo A de ISO con los que se relaciona. Las tablas de este artículo lo invierten, de ISO a NIST.
¿Por qué faltan algunos controles de ISO 27001 en el mapeo?
El crosswalk de NIST no es exhaustivo, y NIST lo dice. El 7.6 del Anexo A (trabajo en áreas seguras), el 8.34 (proteger los sistemas durante las pruebas de auditoría) y la cláusula 6.3 (planear cambios) no tienen ningún control de NIST en él. Eso significa que NIST no registró ninguna relación para ellos, así que tú los mapeas y dejas por escrito por qué elegiste esos controles.
Fuentes
- ISO/IEC 27001:2022, Information security management systems, Requirements, International Organization for Standardization, 2022
- ISO/IEC 27001:2022/Amd 1:2024, Climate action changes, International Organization for Standardization, 2024
- Transition Requirements for ISO/IEC 27001:2022 (NF38), Irish National Accreditation Board, 2023
- SP 800-53 Rev. 5, Security and Privacy Controls for Information Systems and Organizations, NIST, 2020
- 800-53 Rev. 5 to ISO/IEC 27001:2022 Informative Reference (OLIR), NIST, 2023
- FedRAMP certification, FedRAMP, US General Services Administration, 2026
Consultoría para la certificación ISO 27001 y preparación para SOC 2
Preparamos a tu empresa para un certificado ISO/IEC 27001 o un informe SOC 2, desde el primer análisis de brechas hasta el día en que llega el auditor, y podemos mantener todo al día después. El organismo de certificación o la firma de CPA te audita; nuestro trabajo es que estés listo.
Lecturas relacionadas
Gobernanza y cumplimiento
Qué es FedRAMP y por qué importa a las empresas
FedRAMP es el programa del gobierno de Estados Unidos que decide qué servicios en la nube pueden usar las agencias federales. Importa a quien vende un servicio en la nube a esas agencias y a los contratistas obligados a usar servicios con FedRAMP. Esta guía explica cómo funciona tras los cambios de 2026 y cuándo vale la pena.
Gobernanza y cumplimiento
Gobernanza, riesgo y cumplimiento en Google Cloud: las preguntas legales de la nube
El cumplimiento en Google Cloud es compartido. Google protege la infraestructura y firma los términos del contrato; tú decides dónde viven los datos, quién puede llegar a ellos y cómo lo demuestras. Esta guía cubre las preguntas legales que hay que resolver primero y los controles de gobernanza que las responden.
Dinos qué norma necesitas y para cuándo
Nombra la norma, quién te la pide y la fecha con la que trabajas. Respondemos en un máximo de dos días hábiles.