Gobernanza y cumplimiento
Qué es FedRAMP y por qué importa a las empresas
FedRAMP es el programa del gobierno de Estados Unidos que decide qué servicios en la nube pueden usar las agencias federales. Importa a quien vende un servicio en la nube a esas agencias y a los contratistas obligados a usar servicios con FedRAMP. Esta guía explica cómo funciona tras los cambios de 2026 y cuándo vale la pena.

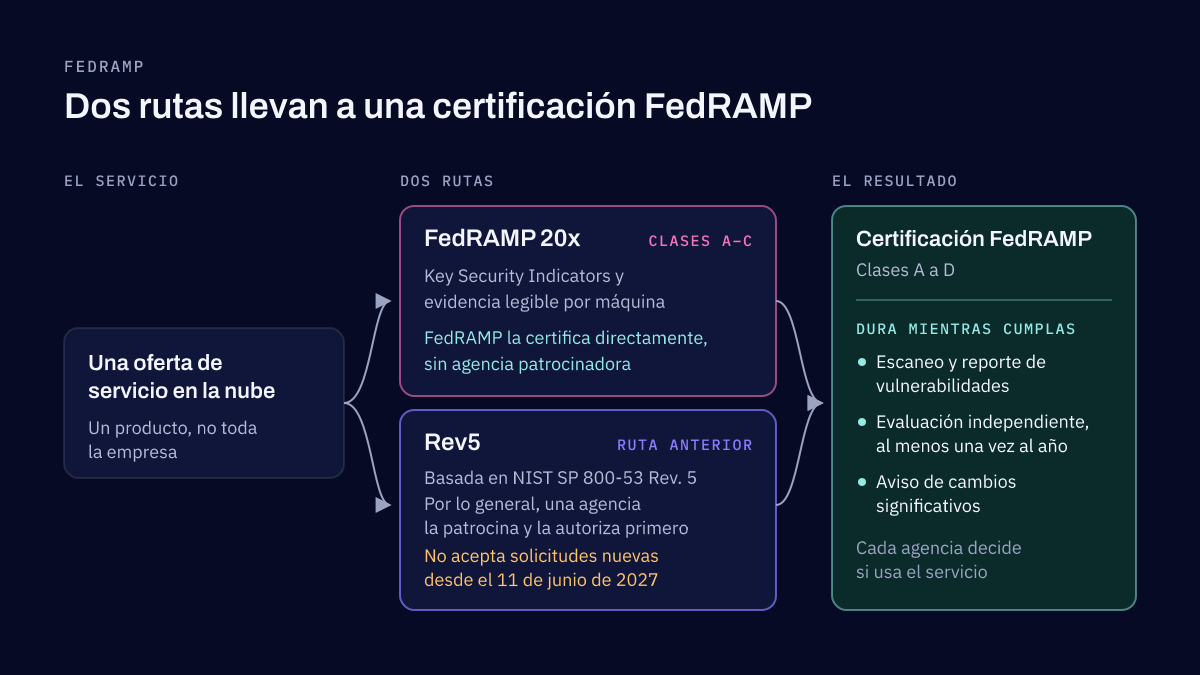
FedRAMP, el Federal Risk and Authorization Management Program, es el programa del gobierno de Estados Unidos que evalúa los servicios en la nube antes de que las agencias federales los usen. Lo administra la General Services Administration (GSA) y está en la ley desde la FedRAMP Authorization Act de diciembre de 2022. FedRAMP revisa una oferta concreta de servicio en la nube, como un producto de software o una plataforma, no a la empresa que lo vende. Se espera que las agencias acepten esa decisión en lugar de repetir cada una la evaluación. Si vendes un servicio en la nube a agencias federales de Estados Unidos, lo vas a necesitar. Si no, probablemente no.
FedRAMP cambió mucho en 2025 y 2026, así que buena parte de lo que se escribió antes, incluida la versión anterior de este artículo, ya no está vigente. Esta guía describe el programa tal como funciona hoy.
Cuándo aparece FedRAMP
FedRAMP suele volverse relevante en dos situaciones. La primera es un proveedor de nube que quiere vender a agencias federales de Estados Unidos: la agencia no puede usar el servicio hasta que haya pasado por FedRAMP. La segunda es un contratista del gobierno cuyo contrato le exige usar servicios en la nube con FedRAMP para los datos de la agencia. En ambos casos las razones son las mismas: lo exige un contrato, lo exige una regulación o la empresa quiere entrar al mercado federal.
Lo que las empresas entienden mal de FedRAMP
El malentendido más común es tratar FedRAMP como un sello de aprobación para toda una empresa. No lo es. Desde mayo de 2026 FedRAMP llama certificación a su decisión, pero certifica una oferta concreta de servicio en la nube, un producto con un límite definido, y nada más de lo que vende la empresa.
El segundo es suponer que operar sobre una nube con certificación FedRAMP vuelve conforme a tu propia aplicación. Google Cloud, por ejemplo, tiene una autorización FedRAMP High para más de 150 de sus servicios. Si construyes un producto sobre esos servicios, puedes apoyarte en muchos de los controles de Google, según su matriz de responsabilidades del cliente. Tu aplicación, tu configuración y tus datos siguen siendo tuyos para protegerlos y demostrarlos, y si vendes esa aplicación a las agencias, necesita su propia certificación.
El tercero es tratarlo como un proyecto de una sola vez. Una certificación FedRAMP solo dura mientras el proveedor cumple sus obligaciones: escaneo y reporte periódico de vulnerabilidades, una evaluación independiente al menos una vez al año para las clases B a D, y aviso a FedRAMP y a las agencias de los cambios significativos, con anticipación en el caso de los más grandes.
Cómo funciona FedRAMP hoy
La base legal
La FedRAMP Authorization Act, parte de la ley de autorización de defensa del año fiscal 2023, llevó FedRAMP a la ley como un programa dentro de la GSA y creó el FedRAMP Board. En julio de 2024, el memorando M-24-15 de la Office of Management and Budget estableció cómo lo usan las agencias: una agencia debe presumir que un paquete FedRAMP es adecuado para sus necesidades y solo puede apartarse de él por una razón demostrable. El memorando también dejó claro que la decisión de FedRAMP no sustituye la decisión propia de la agencia de operar un sistema conforme a FISMA.
Clases de certificación
El 4 de mayo de 2026, FedRAMP cambió el nombre de sus autorizaciones a certificaciones y reemplazó los niveles de impacto Low, Moderate y High por las Certification Classes A, B, C y D. Las clases describen cuánta confianza tiene FedRAMP en un servicio, desde la clase A, para pilotos y usos de muy bajo riesgo, hasta la clase D, adecuada para la mayoría de los sistemas de las agencias sin importar su nivel de impacto. FedRAMP aclara que las agencias no deben leer las clases como un reemplazo uno a uno de los niveles anteriores, y las agencias siguen clasificando sus propios sistemas como Low, Moderate o High.
Dos rutas: 20x y Rev5
FedRAMP 20x, anunciado por la GSA el 24 de marzo de 2025, es el enfoque nuevo. En lugar de documentos largos, los proveedores demuestran su seguridad con Key Security Indicators y evidencia legible por máquina, y FedRAMP otorga una Program Certification directamente, sin agencia patrocinadora. Está abierto para las clases A a C, y la clase D está prevista para 2027.
Rev5 es la ruta anterior, basada en los controles de NIST SP 800-53 Revision 5. Por lo general necesita que una agencia federal patrocine el servicio y lo autorice primero. FedRAMP deja de aceptar nuevas solicitudes Rev5 el 11 de junio de 2027, y las certificaciones Rev5 existentes siguen vigentes al menos hasta finales de 2028.
Las reglas de 2026
Las Consolidated Rules for 2026 de FedRAMP entraron en vigor el 4 de julio de 2026, y FedRAMP empieza a exigirlas después del 1 de enero de 2027, tras una fase de adopción anticipada para Rev5. Renombran y simplifican buena parte del papeleo: el plan de seguridad del sistema se convierte en un Certification Package Overview y un Security Decision Record, los planes de acción e hitos se reemplazan por una lista de debilidades aceptadas, y el monitoreo continuo pasa a ser certificación continua, con las agencias revisando juntas los reportes de cada servicio. Los evaluadores independientes todavía tienen que estar acreditados por A2LA.
Cuándo no vale la pena FedRAMP
Les decimos a las empresas que buscar FedRAMP no vale la pena cuando los contratos federales no son una meta de negocio realista, o cuando el costo de obtener y mantener una certificación supera los ingresos que traería. El costo no es solo la evaluación: es la ingeniería, la evidencia y las obligaciones continuas mientras le vendas a las agencias.
En ese caso, la mejor inversión es el trabajo de seguridad que está debajo de FedRAMP, hecho por su propio valor: controles alineados con NIST SP 800-53, evaluaciones de riesgo periódicas, gestión de vulnerabilidades y monitoreo continuo. Ese trabajo protege al negocio hoy, satisface a la mayoría de los clientes comerciales y te deja mucho mejor preparado si llega una oportunidad federal.
Cómo puede ayudarte GUILDA
GUILDA no es un evaluador de FedRAMP y no puede otorgar ni prometer una certificación FedRAMP. Lo que hacemos es el trabajo de preparación que vuelve alcanzable una certificación, o un programa de seguridad sólido sin ella:
- Una evaluación de brechas frente a NIST SP 800-53 que muestra dónde están tus controles y qué falta cerrar, y ayuda para cerrar esas brechas.
- Una evaluación de seguridad en la nube del entorno de AWS, Microsoft Azure o Google Cloud donde opera tu servicio.
- Un análisis de vulnerabilidades de tus sistemas y de los riesgos que conllevan.
- Pruebas de penetración que ponen a prueba tus defensas como lo haría un atacante.
Si tu servicio opera en Google Cloud, nuestra guía sobre gobernanza y cuestiones legales en Google Cloud cubre los controles que conviene implementar primero.
Preguntas frecuentes
¿FedRAMP es una certificación?
Desde mayo de 2026, FedRAMP llama a su decisión FedRAMP Certification; antes era una autorización, y la ley todavía usa esa palabra. En cualquier caso, cubre una oferta de servicio en la nube, no a una empresa, y cada agencia sigue decidiendo por su cuenta si usa el servicio. Además, solo dura mientras el proveedor cumpla sus obligaciones continuas.
Si construyo sobre una nube con certificación FedRAMP, ¿mi aplicación queda certificada?
No. Un servicio construido sobre una plataforma certificada, como Google Cloud, puede reutilizar muchos de los controles de la plataforma, según su matriz de responsabilidades del cliente, pero tu aplicación necesita su propia certificación si la vendes a las agencias como servicio en la nube. Los controles que tú configuras y operas te toca demostrarlos a ti.
¿Necesito una agencia patrocinadora?
No siempre. FedRAMP 20x ofrece una Program Certification para las clases A a C que FedRAMP otorga directamente, sin agencia patrocinadora. La ruta anterior, Rev5, por lo general necesita que una agencia autorice primero el servicio, y FedRAMP deja de aceptar nuevas solicitudes Rev5 el 11 de junio de 2027.
¿FedRAMP aplica a los contratistas de defensa?
De forma indirecta. La cláusula DFARS conocida como 7012, Safeguarding Covered Defense Information and Cyber Incident Reporting, obliga al contratista de defensa que guarda información de defensa cubierta en un servicio en la nube a asegurarse de que el proveedor cumpla requisitos equivalentes a la línea base FedRAMP Moderate. El contratista no necesita su propia certificación FedRAMP para eso, pero tiene que elegir a sus proveedores de nube en consecuencia.
Fuentes
- FedRAMP changelog, FedRAMP, US General Services Administration, 2026
- Certification classes, FedRAMP, US General Services Administration, 2026
- Choosing a path to certification, FedRAMP, US General Services Administration, 2026
- Changes in the Consolidated Rules for 2026, FedRAMP, US General Services Administration, 2026
- FedRAMP 20x, FedRAMP, US General Services Administration, 2026
- GSA announces FedRAMP 20x, US General Services Administration, 2025
- M-24-15, Modernizing the Federal Risk and Authorization Management Program, Office of Management and Budget, 2024
- FedRAMP Authorization Act, FedRAMP, US General Services Administration, 2026
- DFARS Part 252, Solicitation Provisions and Contract Clauses, Acquisition.gov, 2024
- FedRAMP implementation guide, Google Cloud, 2026
Consultoría para la certificación ISO 27001 y preparación para SOC 2
Preparamos a tu empresa para un certificado ISO/IEC 27001 o un informe SOC 2, desde el primer análisis de brechas hasta el día en que llega el auditor, y podemos mantener todo al día después. El organismo de certificación o la firma de CPA te audita; nuestro trabajo es que estés listo.
Lecturas relacionadas
Gobernanza y cumplimiento
Gobernanza, riesgo y cumplimiento en Google Cloud: las preguntas legales de la nube
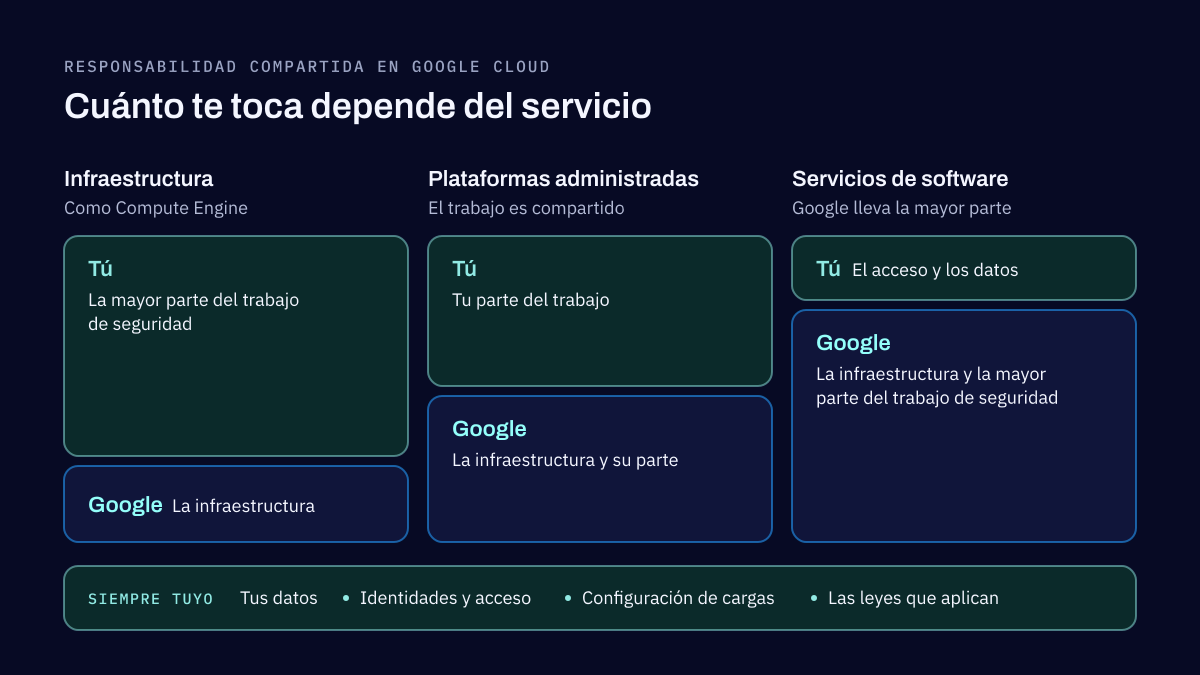
El cumplimiento en Google Cloud es compartido. Google protege la infraestructura y firma los términos del contrato; tú decides dónde viven los datos, quién puede llegar a ellos y cómo lo demuestras. Esta guía cubre las preguntas legales que hay que resolver primero y los controles de gobernanza que las responden.
Gobernanza y cumplimiento
ISO 27001 vs NIST 800-53: el mapeo de controles y dónde engaña
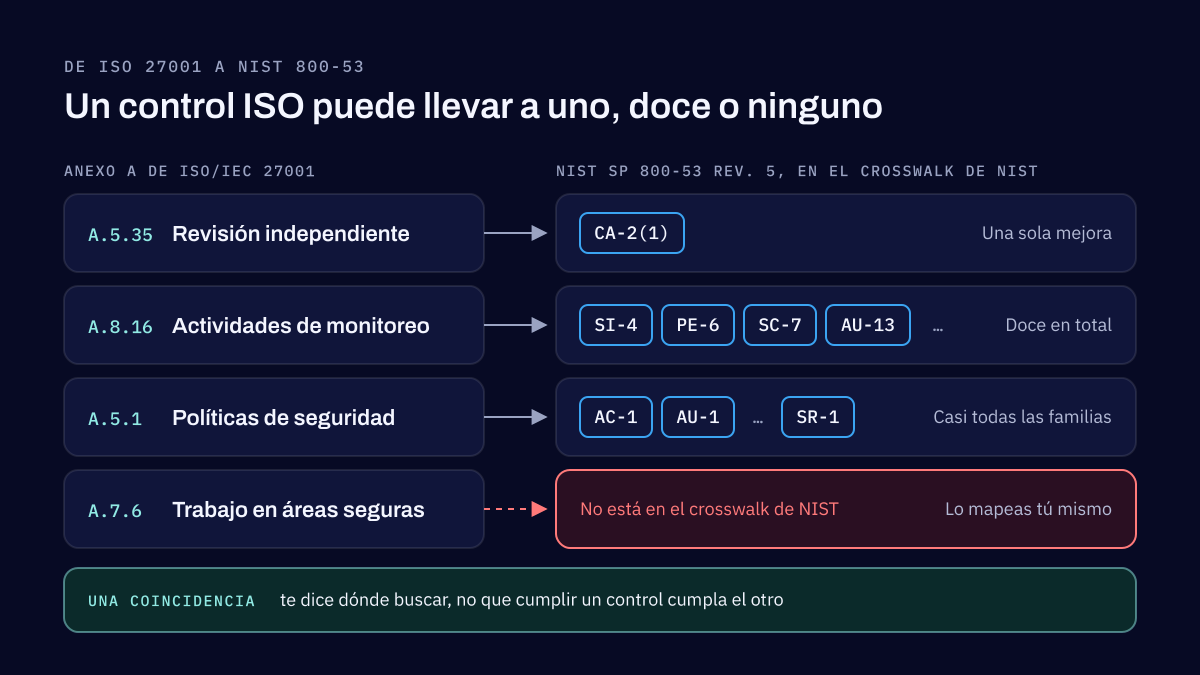
ISO/IEC 27001 y NIST SP 800-53 se traslapan, pero no son intercambiables. Este artículo explica en qué se distinguen, mapea los 93 controles del Anexo A a controles de NIST con el propio crosswalk de NIST, con la matriz completa para descargar, y muestra dónde una coincidencia en papel todavía deja una brecha.
Dinos qué norma necesitas y para cuándo
Nombra la norma, quién te la pide y la fecha con la que trabajas. Respondemos en un máximo de dos días hábiles.