Gobernanza y cumplimiento
Gobernanza, riesgo y cumplimiento en Google Cloud: las preguntas legales de la nube
El cumplimiento en Google Cloud es compartido. Google protege la infraestructura y firma los términos del contrato; tú decides dónde viven los datos, quién puede llegar a ellos y cómo lo demuestras. Esta guía cubre las preguntas legales que hay que resolver primero y los controles de gobernanza que las responden.

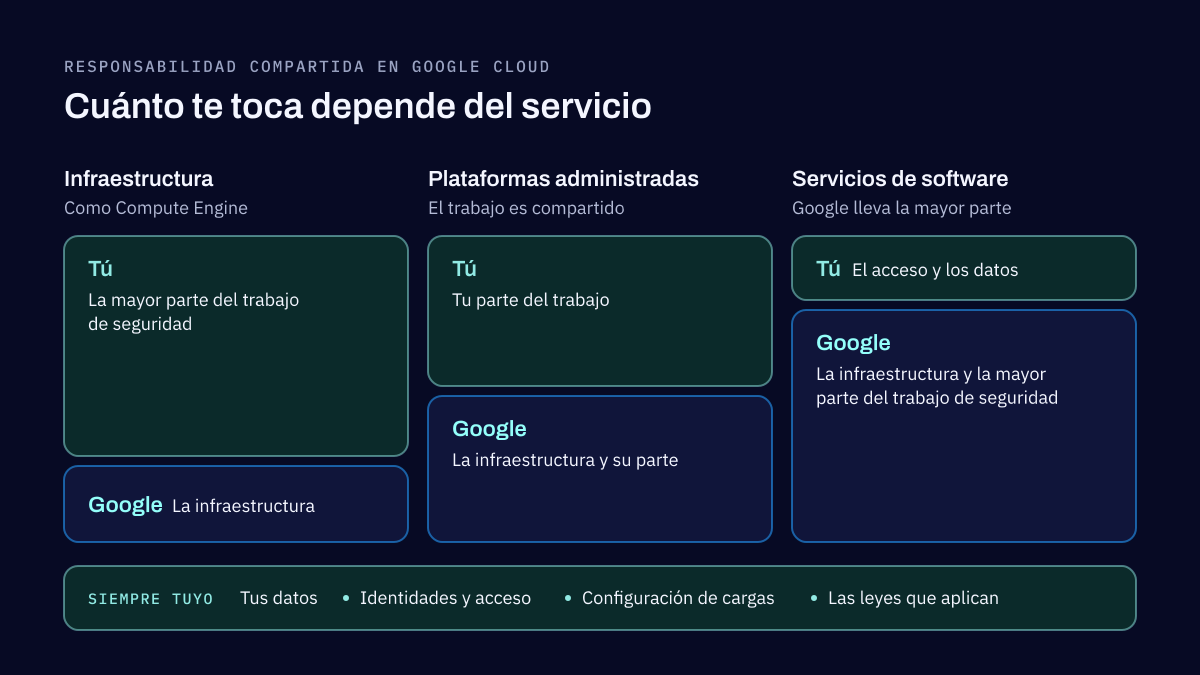
Gobernanza, riesgo y cumplimiento (GRC) en Google Cloud significa cumplir tus obligaciones legales y regulatorias con los sistemas y los datos que operas en esa nube. Google responde por la seguridad de su infraestructura y la respalda con certificaciones y términos contractuales. Tú sigues siendo responsable de dónde se guardan tus datos, quién puede llegar a ellos, cómo se configura cada carga de trabajo y qué leyes aplican a tu negocio. El cumplimiento en Google Cloud se reduce a dos cosas: resolver las preguntas legales antes de migrar y establecer controles de gobernanza que hagan cumplir las respuestas y las dejen registradas.
Este artículo cubre las dos, en el orden en que las trabajamos con nuestros clientes.
Las preguntas legales que hay que resolver primero
En los proyectos en la nube, casi siempre surgen primero las mismas preguntas. ¿Dónde se guardarán los datos? ¿Cruzarán una frontera? ¿Qué leyes de protección de datos aplican, por ejemplo el GDPR o la LFPDPPP de México? ¿Quién más los trata? ¿Y qué promete el contrato sobre seguridad? Antes de migrar la primera carga de trabajo, deberías poder decir dónde residen tus datos, quién los trata y qué requisitos legales aplican.
Dónde se guardan los datos
Google Cloud te permite elegir una región o multirregión para la mayoría de los recursos. Para los servicios incluidos en sus términos de residencia de datos, Google se compromete en los Service Specific Terms a guardar los datos del cliente en reposo solo en la ubicación que elijas, aunque puede replicarlos dentro del mismo país para respaldo y confiabilidad. El compromiso cubre los datos en reposo de los servicios incluidos en la lista, así que revisa cada servicio que use tu diseño.
Para las empresas en México, Google Cloud abrió una región en Querétaro, northamerica-south1, anunciada en diciembre de 2024. Los datos que deben quedarse en el país ahora pueden quedarse ahí.
La ley de protección de datos
El GDPR aplica a las empresas establecidas en la Unión Europea y a las empresas de otros lugares que ofrecen bienes o servicios a personas en la UE o vigilan su comportamiento ahí. El artículo 28 exige un contrato por escrito con cada encargado del tratamiento, y el artículo 32 exige una seguridad adecuada al riesgo. Las transferencias fuera de la UE necesitan una base legal conforme al capítulo V. Para Estados Unidos, el Marco de Privacidad de Datos UE-EE. UU. (EU-US Data Privacy Framework) está vigente desde julio de 2023. El Tribunal General de la UE lo confirmó en septiembre de 2025, y una apelación está ahora ante el Tribunal de Justicia. Los términos de tratamiento de datos de Google también incluyen las Cláusulas Contractuales Tipo de la UE para las transferencias que no cubre ningún otro mecanismo.
En México, una nueva Ley Federal de Protección de Datos Personales en Posesión de los Particulares sustituyó a la ley de 2010. Se publicó en el Diario Oficial de la Federación el 20 de marzo de 2025 y entró en vigor al día siguiente, con el mismo nombre y las mismas siglas. La supervisión pasó del INAI a la Secretaría Anticorrupción y Buen Gobierno. La ley sigue girando en torno al aviso de privacidad: debe decir a las personas qué datos recabas, para qué y si los transfieres. Enviar datos a un proveedor que los trata por tu cuenta, como un proveedor de nube, no es una transferencia conforme a la ley, así que no necesita el consentimiento que una transferencia puede requerir, pero sigues siendo responsable de esos datos y de las medidas de seguridad que exige la ley. Si tu aviso de privacidad y tus contratos se escribieron para la ley anterior, revísalos contra la nueva con tu abogado.
Los subencargados y el contrato
El Cloud Data Processing Addendum de Google es el contrato que cubre los datos personales. Nombra a Google como tu encargado, establece sus compromisos de seguridad y describe cómo maneja a los subencargados. Google publica su lista de subencargados y avisa a sus clientes al menos 30 días antes de que un subencargado nuevo empiece a trabajar. Lee el addendum junto con tus propias obligaciones: si los contratos de tus clientes limitan adónde pueden ir sus datos o quién puede manejarlos, esos límites también tienen que cumplirse con cada subencargado.
El modelo de responsabilidad compartida, y en qué se equivocan los clientes
El error más común que vemos es suponer que Google Cloud se encarga de toda la seguridad y el cumplimiento. No es así. Google protege la infraestructura de base. Los clientes siguen siendo responsables de sus datos, sus identidades, sus controles de acceso, la configuración de sus cargas de trabajo y las obligaciones de cumplimiento que les aplican.
Cuánto te toca depende del servicio. La propia guía de Google lo dice con claridad: en los servicios de infraestructura, como Compute Engine, la mayor parte del trabajo de seguridad es tuyo; en las plataformas administradas es compartido; en los servicios de software Google lleva la mayor parte, pero el acceso y los datos siguen siendo tuyos. Google también lo describe como destino compartido (shared fate) y ofrece landing zones seguras y guías para ayudar a los clientes a hacer bien su parte. La ayuda es real, y la responsabilidad sigue siendo tuya.
Los controles de gobernanza que van primero
En Google Cloud, la gobernanza se define en la parte alta de la jerarquía de recursos y se hereda hacia abajo. Por eso las primeras decisiones son las que más valen. Este es el orden que seguimos.
- La jerarquía de recursos. Una organización, carpetas para unidades de negocio o entornos, y proyectos dentro de ellas. Las políticas y los permisos definidos en una carpeta aplican a todos sus proyectos, así que la estructura decide qué tan sencillo será gobernar.
- Quién puede crear proyectos. Cuando se crea una organización, todos los usuarios del dominio pueden crear proyectos y cuentas de facturación de forma predeterminada. Nombra a las personas que deben hacerlo y quita esos roles a todos los demás a nivel de organización.
- Políticas de organización. Restringe las ubicaciones de los recursos para que los datos se queden donde tu análisis legal dice que deben estar. Restringe el uso compartido a tu propio dominio, para que nadie dé acceso a una cuenta externa. Bloquea la creación de llaves de cuentas de servicio, credenciales de larga duración que se filtran con frecuencia. Google ofrece ahora versiones administradas más nuevas de varias de estas restricciones; úsalas donde estén disponibles.
- Acceso de mínimo privilegio. Otorga roles a grupos y no a personas, evita los roles básicos amplios y usa las recomendaciones de roles de Policy Intelligence para quitar los permisos que nadie usa.
- Registros de auditoría centralizados. Los registros de auditoría de Admin Activity y System Event siempre están activos. Los registros de Data Access están desactivados de forma predeterminada en la mayoría de los casos y conviene activarlos en los servicios que guardan datos sensibles. Envía todos a un proyecto central con un sink a nivel de organización y define la retención que exija tu regulación: Google conserva los registros obligatorios 400 días y los demás 30 días, salvo que lo cambies.
La visibilidad y el monitoreo continuo del cumplimiento vienen después. Security Command Center detecta configuraciones incorrectas y vulnerabilidades en toda la organización, y su nivel Premium agrega monitoreo del cumplimiento frente a marcos comunes. Ten en cuenta que Google declaró obsoleto el nivel Enterprise, que deja de operar el 21 de mayo de 2027. Para las cargas de trabajo reguladas que necesitan controles más estrictos de residencia o de personal de soporte, Assured Workloads aplica paquetes de controles a una carpeta, por ejemplo para los límites de datos de la UE o para FedRAMP High.
Cómo demostrarlo ante un auditor
Los controles solo ayudan en una auditoría si puedes mostrar que funcionan. Mantén tus políticas de organización y tus cambios de IAM en código, para que cada cambio tenga una revisión y un historial. Guarda los registros de auditoría donde el auditor pueda consultarlos. Para la parte que opera Google, descarga sus certificados ISO/IEC y sus informes SOC desde Compliance Reports Manager. Con todo eso puedes responder la pregunta que hace todo auditor: ¿quién podía llegar a estos datos y cómo lo sabes?
Si tu empresa se prepara para obtener la certificación ISO/IEC 27001 o un informe SOC 2, nuestro trabajo de cumplimiento y certificación cubre la evaluación de brechas y la evidencia. Del lado de Google Cloud, una evaluación de seguridad en la nube revisa tu organización contra estos controles y refuerza lo que no los cumple. Si todavía estás planeando la migración, nuestro trabajo de transformación a la nube construye la landing zone con estos controles desde el principio, y nuestro trabajo de gobernanza de seguridad define las políticas que los controles hacen cumplir. Si le vendes a agencias federales de Estados Unidos, lee nuestra guía sobre qué es FedRAMP y cuándo importa.
Este artículo describe la ley y los términos de Google tal como estaban en su última revisión. No es asesoría legal; confirma con tu abogado cómo aplican a tu empresa.
Preguntas frecuentes
¿Google Cloud hace que mi empresa cumpla?
No. Google Cloud tiene certificaciones e informes de su propia infraestructura y de sus servicios, y puedes apoyarte en ellos para la parte que opera Google. Tus datos, tus usuarios y permisos, la forma en que configuras cada carga de trabajo y las leyes que aplican a tu negocio siguen siendo tuyos. Un auditor te pedirá evidencia de eso, no los certificados de Google.
¿Puedo mantener mis datos en un solo país en Google Cloud?
Para los servicios que Google incluye en su lista, sus Service Specific Terms lo comprometen a guardar tus datos en reposo solo en la región o multirregión que elijas. Después haces cumplir esa elección con la política de organización de ubicaciones de recursos, para que nadie cree un recurso en otro lugar. Revisa cada servicio que usas contra la lista de Google, porque no todos los servicios están cubiertos.
¿Qué pasa cuando Google agrega un subencargado?
Conforme al Cloud Data Processing Addendum, Google avisa a sus clientes al menos 30 días antes de que un subencargado nuevo empiece a tratar sus datos, con su nombre, ubicación y actividades. Si te opones, el addendum te permite terminar el contrato dentro de los 90 días siguientes al aviso. Alguien en tu empresa debe recibir y leer estos avisos.
¿Qué controles de Google Cloud van primero?
La jerarquía de recursos, una lista corta de personas que pueden crear proyectos, políticas de organización para ubicaciones, uso compartido y llaves de cuentas de servicio, acceso de mínimo privilegio y registros de auditoría reunidos en un solo lugar. Después viene el monitoreo con Security Command Center. Todo esto se configura una vez a nivel de organización y lo hereda cada proyecto.
Fuentes
- Cloud Data Processing Addendum (Customers), Google Cloud, 2026
- Google Cloud Platform Service Specific Terms, Data Location, Google Cloud, 2026
- Google Cloud Platform Subprocessors, Google Cloud, 2026
- Shared responsibilities and shared fate on Google Cloud, Google Cloud, 2026
- Resource hierarchy, Google Cloud, 2026
- Organization Policy constraints, Google Cloud, 2026
- Default access control for organizations, Google Cloud, 2026
- Cloud Audit Logs overview, Google Cloud, 2026
- Security Command Center service tiers, Google Cloud, 2026
- Assured Workloads overview, Google Cloud, 2026
- Regulation (EU) 2016/679, General Data Protection Regulation, European Union, 2016
- Data transfers between the EU and the United States, European Commission, 2025
- Ley Federal de Protección de Datos Personales en Posesión de los Particulares, Cámara de Diputados, 2025
Consultoría para la certificación ISO 27001 y preparación para SOC 2
Preparamos a tu empresa para un certificado ISO/IEC 27001 o un informe SOC 2, desde el primer análisis de brechas hasta el día en que llega el auditor, y podemos mantener todo al día después. El organismo de certificación o la firma de CPA te audita; nuestro trabajo es que estés listo.
Lecturas relacionadas
Gobernanza y cumplimiento
Qué es FedRAMP y por qué importa a las empresas
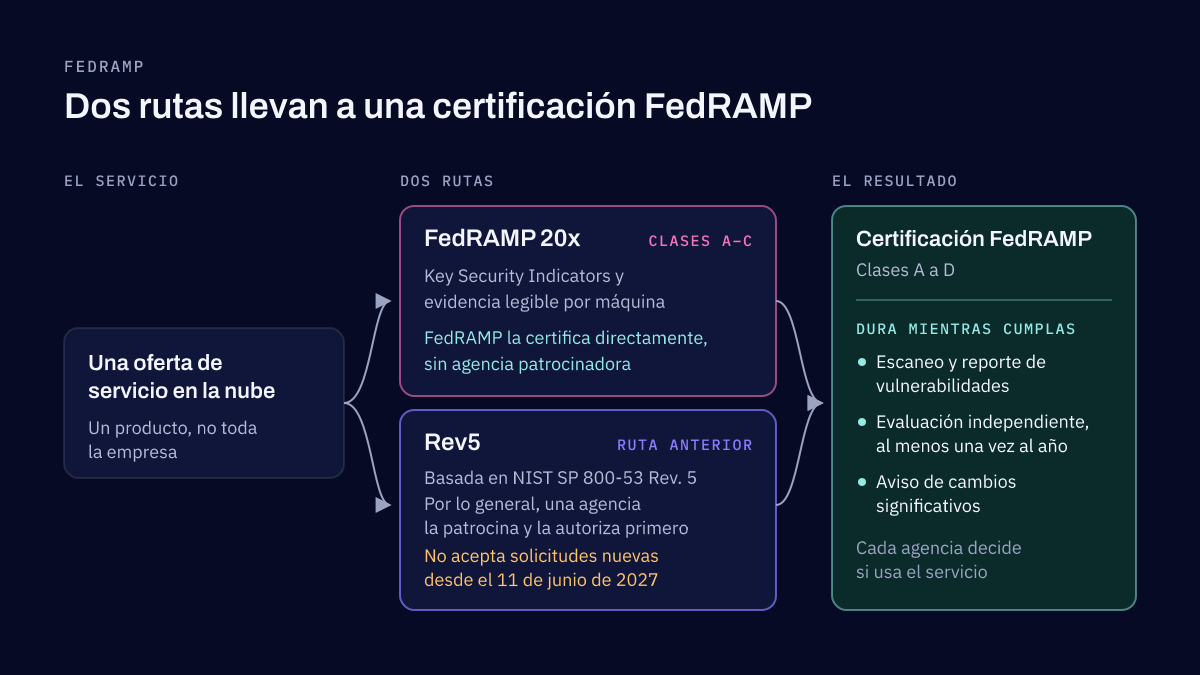
FedRAMP es el programa del gobierno de Estados Unidos que decide qué servicios en la nube pueden usar las agencias federales. Importa a quien vende un servicio en la nube a esas agencias y a los contratistas obligados a usar servicios con FedRAMP. Esta guía explica cómo funciona tras los cambios de 2026 y cuándo vale la pena.
Gobernanza y cumplimiento
ISO 27001 vs NIST 800-53: el mapeo de controles y dónde engaña
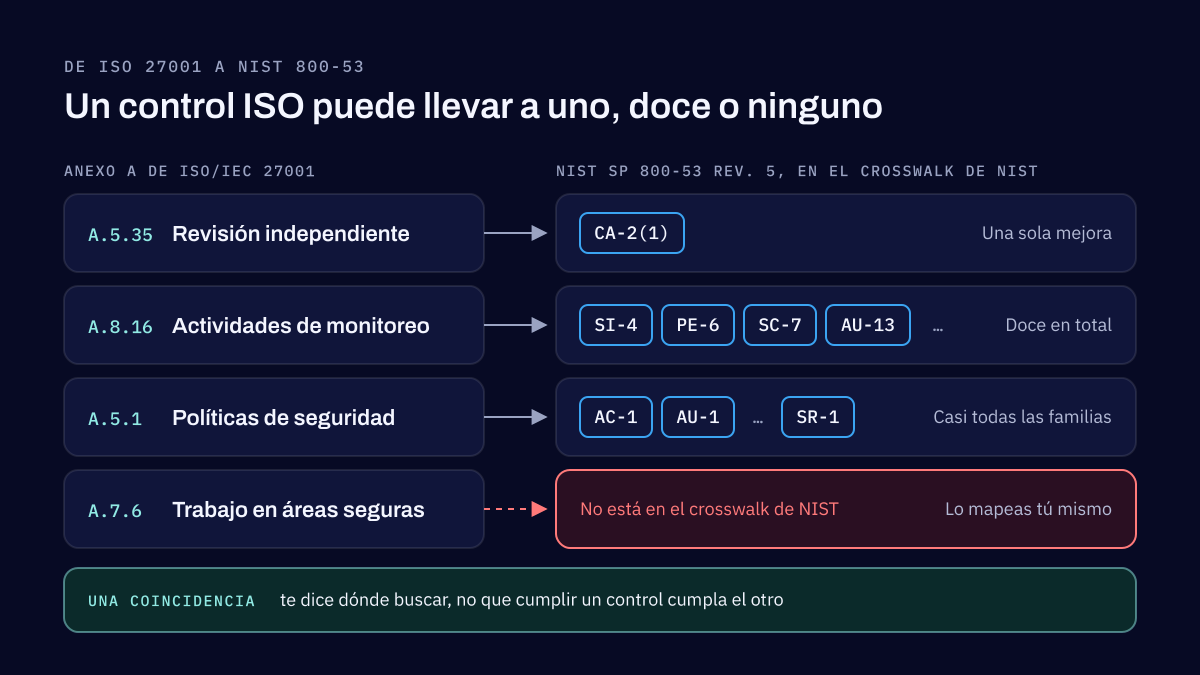
ISO/IEC 27001 y NIST SP 800-53 se traslapan, pero no son intercambiables. Este artículo explica en qué se distinguen, mapea los 93 controles del Anexo A a controles de NIST con el propio crosswalk de NIST, con la matriz completa para descargar, y muestra dónde una coincidencia en papel todavía deja una brecha.
Dinos qué norma necesitas y para cuándo
Nombra la norma, quién te la pide y la fecha con la que trabajas. Respondemos en un máximo de dos días hábiles.