Seguridad en la nube
Protección contra ransomware en Google Cloud: estrategias para la nube
El ransomware en Google Cloud suele empezar con una credencial robada o un permiso demasiado amplio, y hace más daño cuando también puede llegar a los respaldos. La protección se reduce a un inicio de sesión fuerte para administradores, mínimo privilegio, respaldos que nadie puede borrar y separados de las cargas de trabajo, y una restauración probada.

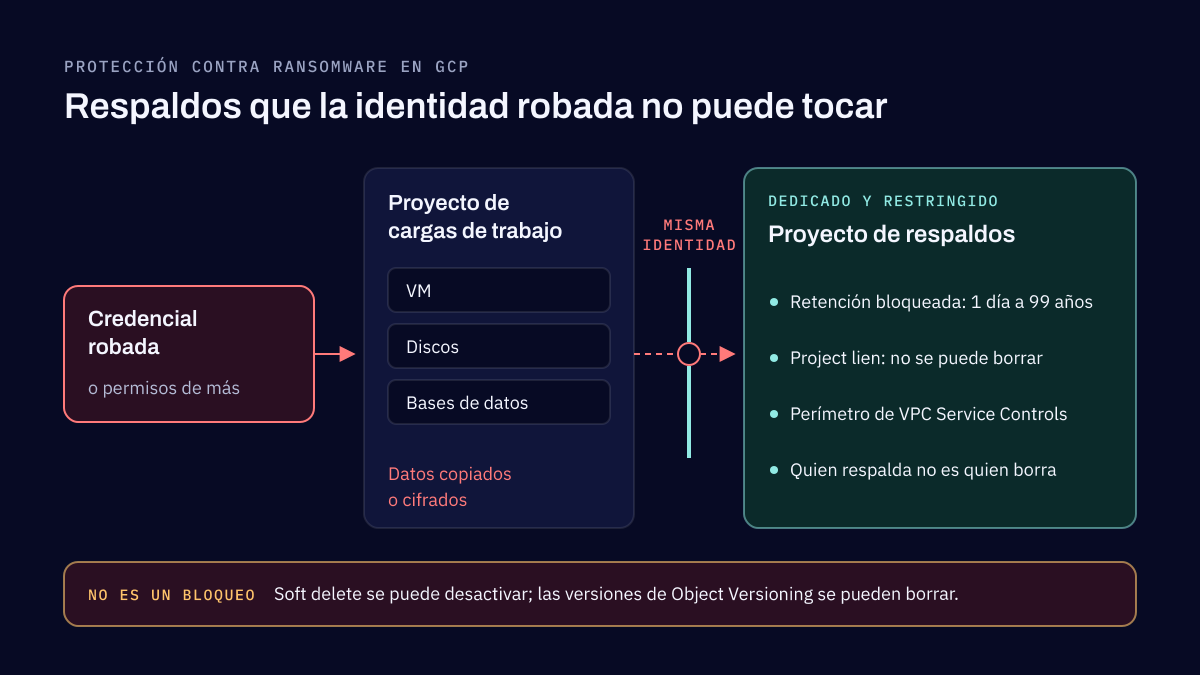
La protección contra ransomware en Google Cloud consiste en mantener a los atacantes lejos de las cuentas que pueden cambiar tu entorno y asegurarte de que, si aun así entran, exista una copia de tus datos que no puedan cifrar ni borrar. En la práctica son cuatro cosas: verificación en dos pasos fuerte para los administradores, acceso con mínimo privilegio, respaldos bloqueados contra el borrado y guardados en un proyecto aparte, y una restauración que de verdad hayas probado. La guía de Google, Mitigate ransomware attacks using Google Cloud, cubre lo mismo con más detalle.
La amenaza no va a desaparecer. El 2026 Data Breach Investigations Report de Verizon encuentra ransomware en el 48% de las brechas, y en The State of Ransomware 2026 de Sophos, las credenciales comprometidas fueron la causa raíz del 23% de los ataques.
Cómo llega el ransomware a un entorno en la nube
Los riesgos que veo en entornos en la nube rara vez son exóticos. Son credenciales comprometidas, un administrador o una cuenta de servicio con mucho más permiso del que necesita, un atacante que entra desde la red local a través de una VPN o una interconexión, y respaldos a los que llega la misma identidad robada. El ransomware en la nube no necesita cifrar un disco para hacer daño: copiar los datos hacia afuera y luego borrar los respaldos muchas veces basta para dejar a una empresa sin una buena opción.
Por eso las protecciones de abajo tratan sobre todo de la identidad y de dónde viven los respaldos, no del malware.
Las protecciones que más rinden con menos trabajo
Inicio de sesión fuerte para cada administrador
Google ahora exige la verificación en dos pasos a la mayoría de las cuentas que usan la consola de Cloud, de forma escalonada por tipo de cuenta durante 2025 y 2026, y las cuentas federadas todavía están por anunciarse. No esperes la fecha que te toque. Exige la verificación en dos pasos en Cloud Identity o en tu proveedor de identidad a cada administrador, y prefiere llaves de seguridad o passkeys, que resisten el phishing mejor que los códigos.
Mínimo privilegio, por política
Quita los roles básicos como Owner y Editor a quien no los necesite, usa las recomendaciones de roles para encontrar permisos sin uso y otorga los privilegios altos solo cuando hagan falta con Privileged Access Manager, que da una elevación temporal y justo a tiempo. Las políticas de la organización hacen que las reglas se mantengan. Las organizaciones creadas desde mayo de 2024 reciben restricciones base de forma predeterminada, entre ellas bloquear la creación de claves de cuentas de servicio y limitar los miembros de IAM a tus propios dominios. Las organizaciones más antiguas deben aplicarlas a propósito, y agregar restricciones como la prevención de acceso público al almacenamiento y los límites a direcciones IP externas para las VM.
Respaldos que nadie puede borrar
Un respaldo que el atacante puede borrar no es un respaldo. Las bóvedas de Backup and DR guardan respaldos de VM, discos y bases de datos con una retención mínima obligatoria, de un día a 99 años. Una vez que la bloqueas, nadie, ni siquiera el propietario del proyecto, puede reducir esa retención. Para los datos en Cloud Storage, una política de retención de Bucket Lock bloqueada u Object Retention Lock en modo bloqueado hacen lo mismo con los objetos.
Soft delete, activo de forma predeterminada por 7 días y configurable hasta 90, te ayuda a recuperarte de errores, pero cualquiera con permisos suficientes puede desactivarlo. Object Versioning es todavía más débil: las versiones anteriores se pueden borrar y no protege contra el borrado del bucket. Ninguno reemplaza a una política de retención bloqueada.
Respaldos separados
La guía de Backup and DR contra ransomware de Google recomienda un proyecto dedicado y restringido para las bóvedas de respaldo, un project lien para que el proyecto no se pueda borrar, un perímetro de VPC Service Controls a su alrededor, y separar a la persona que puede iniciar un respaldo de la que puede borrarlo. Desde el 1 de noviembre de 2026, Backup and DR aplica un project lien de forma automática a los proyectos cuyas bóvedas guarden respaldos con retención obligatoria.
La idea es que la identidad que ejecuta tus cargas de trabajo, o la que un atacante les roba, no pueda tocar las copias desde las que restaurarías.
Vigila los ataques a tu red de seguridad
Antes de cifrar algo, los atacantes muchas veces van tras los respaldos. Event Threat Detection, de Security Command Center Premium, tiene hallazgos justo para eso, como un respaldo o una bóveda de Backup and DR borrados, una caducidad de respaldo acortada y una frecuencia de respaldo reducida. Hay otros dos controles que es fácil pasar por alto:
- Claves de cifrado. Un atacante con acceso a Cloud KMS puede programar la destrucción de tus claves, lo que vuelve ilegibles los datos que protegen. Las versiones de clave esperan 30 días de forma predeterminada antes de destruirse, un margen que solo sirve si alguien recibe una alerta.
- Datos que salen del perímetro. VPC Service Controls reduce el riesgo de que se copien datos fuera de servicios como Cloud Storage y BigQuery, aunque no cubre todos los servicios.
Si reúnes estas alertas en un SIEM, asegúrate de que alguien actúe sobre ellas; nuestro trabajo de detección de amenazas y SIEM parte de esa pregunta.
Lo que la nube no hace por ti
La creencia que más corrijo es que el proveedor de nube previene el ransomware y garantiza la recuperación. Google deja claro que la seguridad es compartida: en las máquinas virtuales y sus datos, la mayor parte de la responsabilidad es tuya. El cifrado, los respaldos y la redundancia son necesarios, pero ninguno detiene a un atacante que inicia sesión con una cuenta de administrador válida, y ninguno ayuda si nadie ha restaurado nunca desde ellos.
Sophos encontró que se usaron respaldos para recuperarse en el 66% de los casos en que se cifraron datos. El otro 34% es la razón para probar. Un simulacro de restauración, contra tus objetivos de recuperación ante desastres, te dice si los respaldos guardan lo que necesitas y cuánto tarda la recuperación. Un buen registro de eventos te dice qué hizo el atacante antes de que empezara el cifrado, que es el tema de nuestro artículo sobre preparación para la informática forense en la nube.
Por dónde empezar
Si este mes solo puedes hacer unas cuantas cosas, exige la verificación en dos pasos a cada administrador, haz la lista de quién tiene Owner y Editor y quita lo que no se necesita, y mueve los respaldos de un sistema crítico a un proyecto separado con una retención bloqueada. Una revisión de seguridad en la nube revisa lo demás, desde los permisos y la exposición de red hasta el almacenamiento y los registros, contra los CIS Benchmarks, y una prueba de penetración muestra hasta dónde llegaría un atacante con una sola credencial robada.
Preguntas frecuentes
¿Google Cloud me protege del ransomware de forma predeterminada?
En parte. Google protege la infraestructura y ahora aplica algunas políticas de seguridad base a las organizaciones nuevas, pero quién puede iniciar sesión, qué puede hacer, cómo se respaldan tus datos y si se pueden restaurar son tu responsabilidad. Bajo el modelo de responsabilidad compartida, la mayoría de las tareas de seguridad de las máquinas virtuales y sus datos le corresponden al cliente.
¿El ransomware puede borrar los respaldos en Google Cloud?
Puede, si los respaldos están donde llegan las credenciales robadas del atacante y nada impide borrarlos. Los respaldos en una bóveda de Backup and DR con una retención mínima bloqueada no se pueden borrar antes de que termine ese periodo, ni siquiera por el propietario del proyecto. Los objetos de Cloud Storage con una política de retención bloqueada están protegidos de la misma forma.
¿Basta Object Versioning para proteger Cloud Storage del ransomware?
No. Alguien con permisos suficientes puede borrar las versiones anteriores, y el control de versiones no protege contra el borrado del bucket. Google ahora recomienda soft delete en lugar del control de versiones para recuperarse de errores, y una política de retención bloqueada u Object Retention Lock cuando los datos deben sobrevivir a un atacante con privilegios.
¿Qué debo hacer primero para reducir el riesgo de ransomware en Google Cloud?
Exige una verificación en dos pasos fuerte a todos los administradores, elimina los permisos sobrantes y las claves de cuentas de servicio, y mueve los respaldos a un proyecto separado y restringido con una retención mínima bloqueada. Después restaura algo desde esos respaldos y mide cuánto tarda, para saber que la protección funciona.
Fuentes
- Mitigate ransomware attacks using Google Cloud, Google Cloud, 2026
- Best practices to defend against ransomware with Backup and DR, Google Cloud, 2026
- Backup vaults for immutable and indelible backups, Google Cloud, 2026
- Bucket Lock, Google Cloud, 2026
- Soft delete overview, Google Cloud, 2026
- Manage Google Cloud security baseline constraints, Google Cloud, 2026
- 2-step verification requirement for Google Cloud, Google Cloud, 2026
- Privileged Access Manager overview, Google Cloud, 2026
- Overview of VPC Service Controls, Google Cloud, 2026
- Overview of Event Threat Detection, Google Cloud, 2026
- Destroy and restore key versions, Google Cloud, 2026
- Shared responsibilities and shared fate on Google Cloud, Google Cloud, 2026
- The State of Ransomware 2026, Sophos, 2026
- 2026 Data Breach Investigations Report, Verizon, 2026
Seguridad de aplicaciones, seguridad en la nube y seguridad de datos
Revisamos las aplicaciones que construyes, evaluamos y reforzamos las cuentas de AWS, Microsoft Azure o Google Cloud donde corren, y diseñamos cómo se protegen los datos que guardan. Las revisiones siguen OWASP y el trabajo en la nube sigue los CIS Benchmarks.
Lecturas relacionadas
Seguridad en la nube
Informática forense en Google Cloud: cómo investigar un incidente
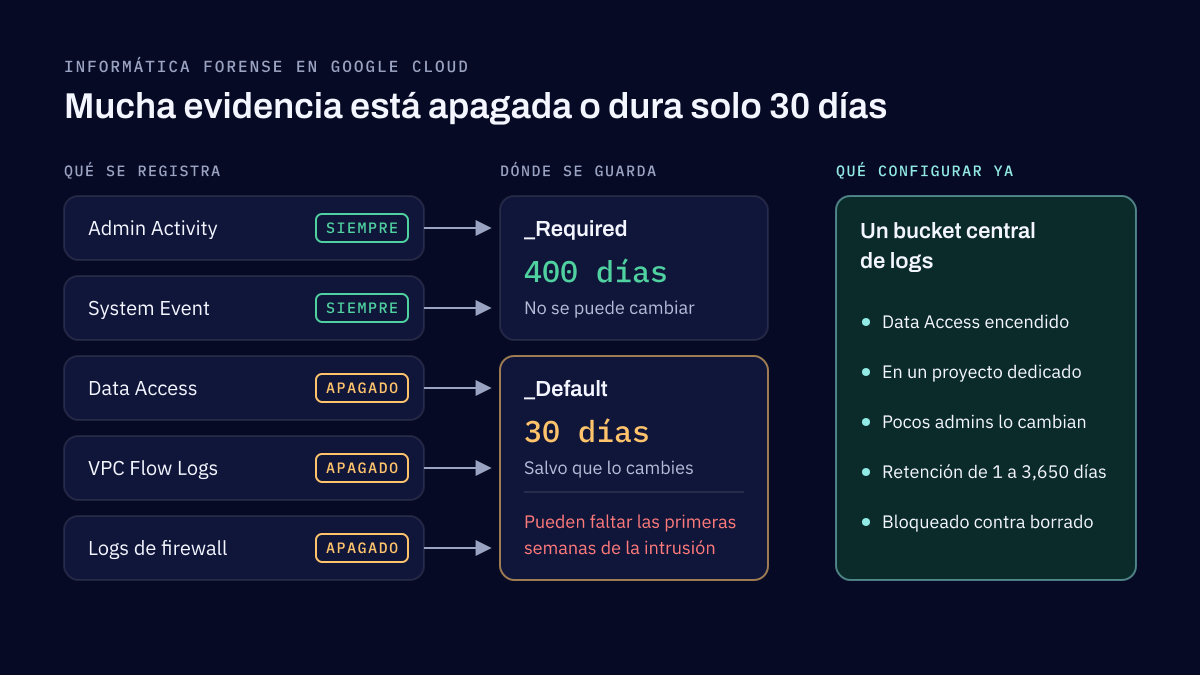
Una investigación en Google Cloud solo puede usar la evidencia que ya se estaba recolectando antes del incidente. La mayoría de las brechas son configuraciones que nadie cambió, como los registros de auditoría de Data Access apagados, la falta de flow logs, una retención corta y logs guardados donde el atacante podía alcanzarlos. Este artículo cubre qué configurar desde ahora.
Detección de amenazas
Biometría conductual con ML: PERSONA, vista multimodal de cada usuario, dispositivo y agente de IA
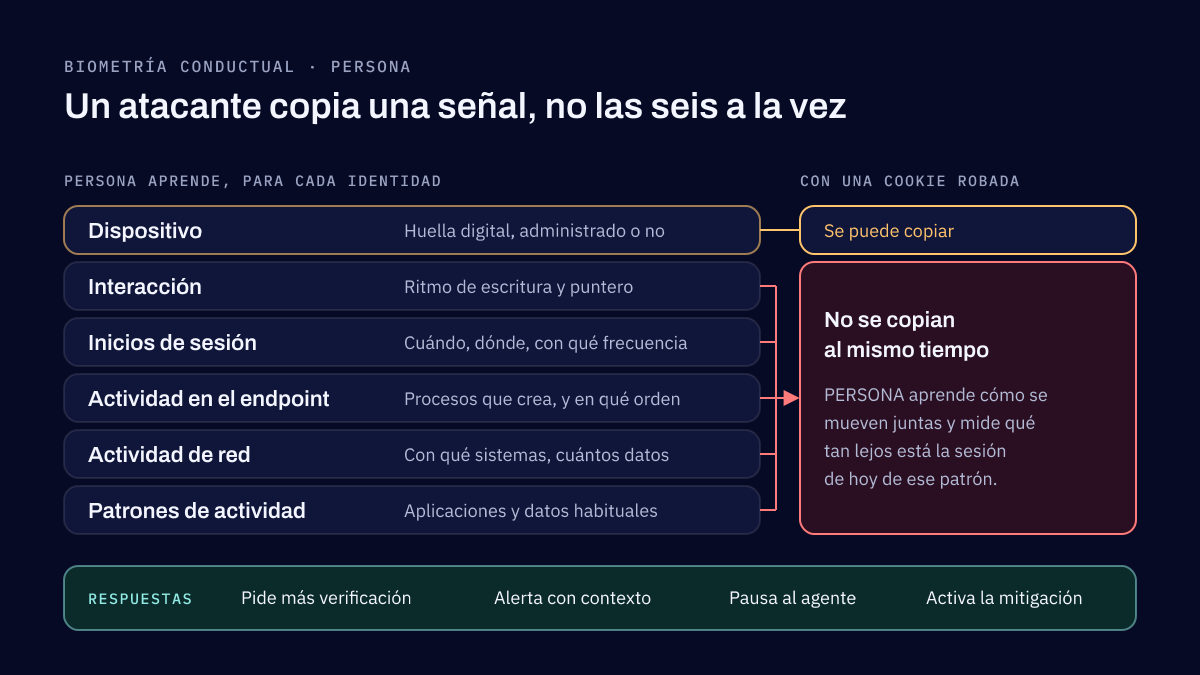
La biometría conductual identifica a un usuario por cómo actúa, no por lo que sabe o trae. Con la huella digital del dispositivo y el contexto de la sesión, y con machine learning, da un perfil que muestra cuándo una cuenta, un dispositivo o un agente de IA deja de actuar como siempre. PERSONA es nuestro nombre para ese perfil.
Cuéntanos qué necesitas revisar
Indica las aplicaciones, las cuentas en la nube o los datos en cuestión, y cualquier fecha límite. Respondemos en un máximo de dos días hábiles.