Seguridad en la nube
Informática forense en Google Cloud: cómo investigar un incidente
Una investigación en Google Cloud solo puede usar la evidencia que ya se estaba recolectando antes del incidente. La mayoría de las brechas son configuraciones que nadie cambió, como los registros de auditoría de Data Access apagados, la falta de flow logs, una retención corta y logs guardados donde el atacante podía alcanzarlos. Este artículo cubre qué configurar desde ahora.

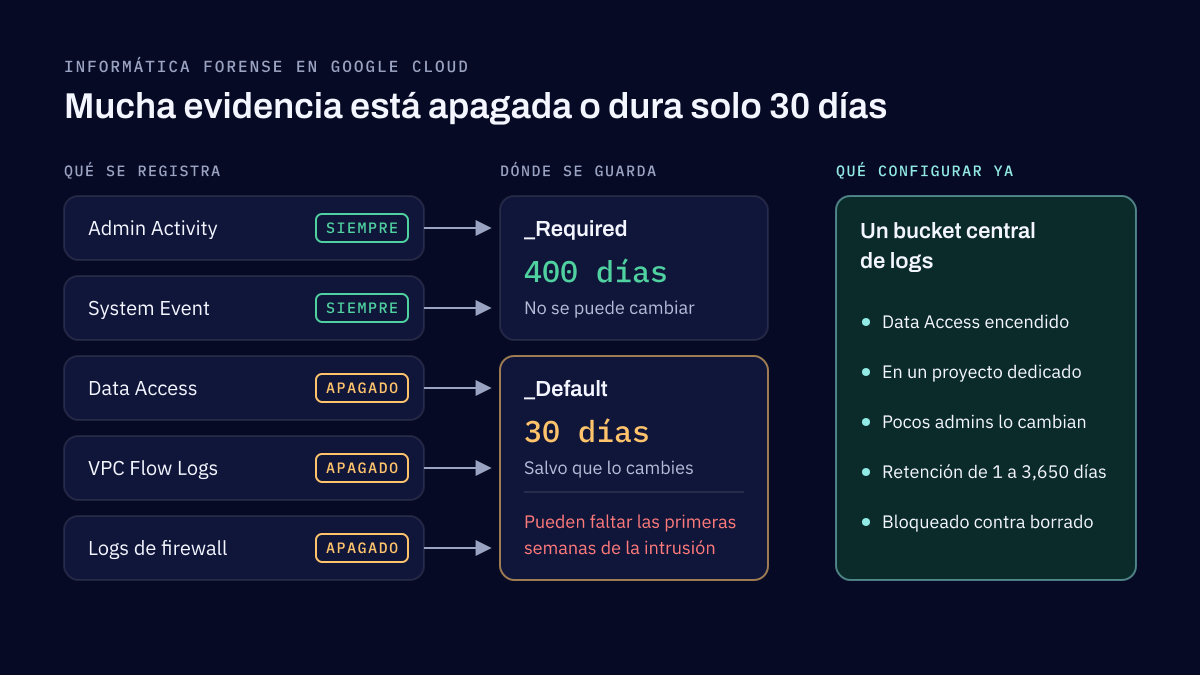
La informática forense en Google Cloud depende de evidencia que tiene que existir antes del incidente: registros de auditoría, logs de red e instantáneas, conservados el tiempo suficiente y en un lugar que un atacante no pueda alcanzar. Los registros de auditoría de Admin Activity siempre están activos, pero los de Data Access, los VPC Flow Logs y los logs de firewall están apagados hasta que los enciendes, y la mayoría de los logs se conservan solo 30 días de forma predeterminada. El trabajo de forense digital se hace casi todo por adelantado: decidir qué recolectar, dónde guardarlo, por cuánto tiempo y quién puede tocarlo.
La retención importa más de lo que parece. El M-Trends 2026 de Mandiant reporta que la mediana global del tiempo que un atacante pasó sin ser detectado subió de 11 a 14 días, y advierte que, con algunas amenazas ocultas durante casi 400 días, las políticas habituales de retención de logs de 90 días dejan a las organizaciones sin ver por dónde entró el atacante ni el alcance completo de la intrusión.
Lo que suele faltar cuando se necesita la evidencia
Cuando una investigación en Google Cloud necesita evidencia, las brechas que encuentro son casi siempre las mismas cuatro:
- Nunca se activaron los registros de auditoría de Data Access. Registran quién leyó o cambió datos, que suele ser la pregunta que importa. Salvo en BigQuery, están apagados de forma predeterminada, porque pueden ser grandes y aumentan el costo de los logs.
- No hay VPC Flow Logs. Sin ellos no queda registro de qué máquinas hablaron con cuáles, ni de cuántos datos salieron.
- La retención era demasiado corta. Los 30 días predeterminados ya habían borrado las primeras semanas de la intrusión.
- Los logs estaban donde el atacante podía alcanzarlos. Los logs guardados en el mismo proyecto, administrados por las mismas cuentas que fueron comprometidas, se pueden cambiar o borrar junto con todo lo demás.
Ninguna es difícil de corregir. Todas son difíciles de corregir después del hecho.
Los logs que Google Cloud conserva y los que no
Los Cloud Audit Logs son de cuatro tipos. Los de Admin Activity y System Event siempre se escriben y no se pueden desactivar. Los de Policy Denied se escriben de forma predeterminada. Los de Data Access son los que tienes que encender, servicio por servicio, a nivel de organización, carpeta o proyecto.
El almacenamiento sigue dos buckets integrados. El bucket _Required conserva los logs de Admin Activity y System Event durante 400 días, y eso no se puede cambiar. Todo lo demás llega al bucket _Default, que lo conserva 30 días salvo que lo cambies. Un bucket que tú crees puede conservar logs de 1 a 3,650 días.
La evidencia de red va por separado. Los VPC Flow Logs ya se pueden activar para toda una organización o red de VPC, no solo subred por subred. El registro de reglas de firewall se configura en cada regla cuyas conexiones necesites registrar.
Google también registra el acceso de su propio personal a tus datos en los logs de Access Transparency, que ahora son un control predeterminado en todas las organizaciones. En una investigación, ayudan a confirmar o descartar el acceso de Google.
Configúralo antes de necesitarlo
El trabajo de preparación se reduce a cinco pasos, y casi todo es un diseño que se hace una sola vez.
- Enciende los registros de auditoría que importan. Activa los registros de Data Access al menos en los servicios que guardan datos sensibles, como Cloud Storage, Cloud SQL y Secret Manager, a nivel de organización para que los proyectos nuevos los hereden. Pondera el volumen contra el costo, pero decide a propósito.
- Centraliza los logs en un proyecto protegido. Un sink agregado a nivel de organización o carpeta envía los logs de todos los proyectos que están debajo a un solo destino. Pon ese destino en un proyecto dedicado, con su propio grupo pequeño de administradores.
- Fija la retención y bloquéala. Elige en el bucket central un periodo de retención acorde con cuánto tiempo podría pasar inadvertida una intrusión y con lo que esperan tus reguladores. Luego bloquea el bucket: un bucket bloqueado no se puede actualizar ni borrar, y su política de retención queda bloqueada con él. El bloqueo es irreversible y se hace desde la línea de comandos o la API, no desde la consola.
- Controla quién puede cambiar el registro. Los roles de administrador de Logging y de escritor de configuración pueden crear, cambiar y borrar sinks y buckets. Limítalos a pocas personas, y recuerda que leer los logs de Data Access requiere el rol de lector de logs privados, que debería ser igual de escaso.
- Haz que los logs se puedan consultar. Observability Analytics, el nuevo nombre de Log Analytics, te permite consultar con SQL un bucket de logs actualizado y vincularlo a BigQuery sin copiar los datos. Durante una investigación, una consulta que corre en segundos sobre un año de logs es la diferencia entre una línea de tiempo y una suposición.
Casi todo esto pertenece a la base de un entorno de Google Cloud, y por eso configuramos el registro y los controles antes de que llegue la primera carga de trabajo en nuestro trabajo de migración a la nube.
Cómo preservar la evidencia de VM y contenedores
Los logs muestran lo que pasó a través de las API. Lo que pasó dentro de una máquina está en su disco. Una instantánea de Compute Engine captura un disco en un momento dado, incluso con la VM en ejecución, y una imagen de máquina captura todos los discos de una VM a la vez. La regla es tomarlas antes de reiniciar, reconstruir o borrar cualquier cosa.
En GKE, los registros de auditoría no se pueden desactivar y los logs del sistema y de las aplicaciones van a Cloud Logging de forma predeterminada, pero los logs que se quedan en los nodos se eliminan periódicamente. La guía de Google para mitigar incidentes de seguridad en GKE pone la instantánea primero: toma una instantánea del disco de la VM anfitriona, para poder examinarlo cuando la carga de trabajo ya se haya vuelto a desplegar o se haya borrado.
Escribe estos pasos como un procedimiento, con quién puede ejecutarlos y a dónde van las instantáneas, antes de que alguien los necesite bajo presión.
Cómo reconstruir lo que pasó
Con la evidencia en su lugar, una investigación sigue a la identidad. Los logs de Admin Activity muestran qué cuenta creó una llave, cambió una política o arrancó una VM, y desde dónde. Los logs de Data Access muestran qué leyó esa cuenta. Los flow logs muestran a dónde fueron los datos. Una línea de tiempo armada con esas tres fuentes responde la mayoría de las preguntas que hará el negocio, una aseguradora o un regulador.
Sin ellas, la respuesta honesta suele ser "no lo podemos saber", que es la respuesta más cara que existe.
Comprueba que funciona
Un plan de preparación vale lo que su última prueba. Una vez al año, o después de un cambio importante, elige un escenario, como el robo de la llave de una cuenta de servicio, y comprueba que puedes responder las preguntas básicas solo con los logs: cuándo se creó la llave, a qué accedió y qué salió de la red. Si falta una respuesta, ya encontraste la siguiente configuración que hay que cambiar.
Una revisión de seguridad en la nube revisa el registro junto con la identidad, la exposición de red y el almacenamiento, y una implementación de SIEM pone esos mismos logs a trabajar para detectar ataques, no solo para explicarlos después. El mismo registro también importa para la protección contra ransomware, donde la primera señal de un ataque suele ser un cambio en los respaldos.
Preguntas frecuentes
¿Qué logs de Google Cloud están activos de forma predeterminada?
Los registros de auditoría de Admin Activity y System Event siempre se escriben y no se pueden desactivar, y se conservan 400 días en el bucket _Required. Los registros de auditoría de Data Access están apagados de forma predeterminada en todos los servicios excepto BigQuery. Los VPC Flow Logs y el registro de reglas de firewall están apagados hasta que los actives.
¿Cuánto tiempo conserva Google Cloud los logs?
Los logs del bucket _Required se conservan 400 días, y eso no se puede cambiar. Los del bucket _Default se conservan 30 días, salvo que configures otra retención. Un bucket de logs que tú crees puede conservarlos de 1 a 3,650 días, unos diez años.
¿Cómo evito que un atacante borre los logs de Google Cloud?
Envíalos con un sink agregado a un bucket de logs en un proyecto separado que pocas personas puedan administrar, y bloquea ese bucket. Un bucket bloqueado no se puede actualizar ni borrar, y su política de retención queda bloqueada con él. Limita quién tiene los roles de administrador de Logging y de escritor de configuración, porque con ellos se pueden cambiar sinks y buckets.
¿Cómo preservo la evidencia de una VM comprometida en Google Cloud?
Toma una instantánea de sus discos antes de cambiar, volver a desplegar o borrar cualquier cosa; las instantáneas se pueden tomar mientras el disco está conectado a una VM en ejecución. Para varios discos a la vez, crea una imagen de máquina. La guía de Google para GKE pone ese mismo paso primero para un nodo, de modo que el disco de la VM anfitriona se pueda examinar cuando la carga de trabajo ya no exista.
Fuentes
- Cloud Audit Logs overview, Google Cloud, 2026
- Store log entries, Google Cloud, 2026
- Route log entries, Google Cloud, 2026
- Configure log buckets, Google Cloud, 2026
- Analyze logs using Logs Explorer and Observability Analytics, Google Cloud, 2026
- VPC Flow Logs, Google Cloud, 2026
- VPC firewall rules logging overview, Google Cloud, 2026
- Overview of Access Transparency, Google Cloud, 2026
- About GKE logs, Google Cloud, 2026
- Mitigate security incidents, Google Cloud, 2026
- Cloud Logging access control, Google Cloud, 2026
- M-Trends 2026: Data, Insights, and Strategies From the Frontlines, Mandiant, Google Cloud, 2026
Seguridad de aplicaciones, seguridad en la nube y seguridad de datos
Revisamos las aplicaciones que construyes, evaluamos y reforzamos las cuentas de AWS, Microsoft Azure o Google Cloud donde corren, y diseñamos cómo se protegen los datos que guardan. Las revisiones siguen OWASP y el trabajo en la nube sigue los CIS Benchmarks.
Lecturas relacionadas
Seguridad en la nube
Protección contra ransomware en Google Cloud: estrategias para la nube
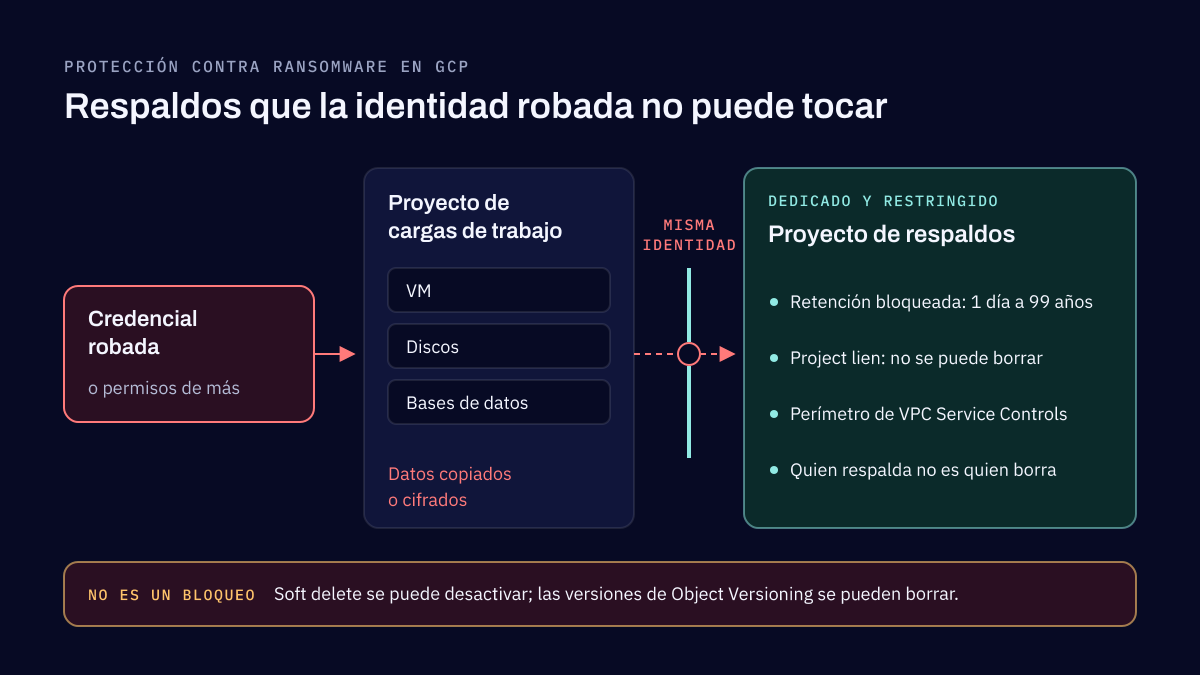
El ransomware en Google Cloud suele empezar con una credencial robada o un permiso demasiado amplio, y hace más daño cuando también puede llegar a los respaldos. La protección se reduce a un inicio de sesión fuerte para administradores, mínimo privilegio, respaldos que nadie puede borrar y separados de las cargas de trabajo, y una restauración probada.
Detección de amenazas
Biometría conductual con ML: PERSONA, vista multimodal de cada usuario, dispositivo y agente de IA
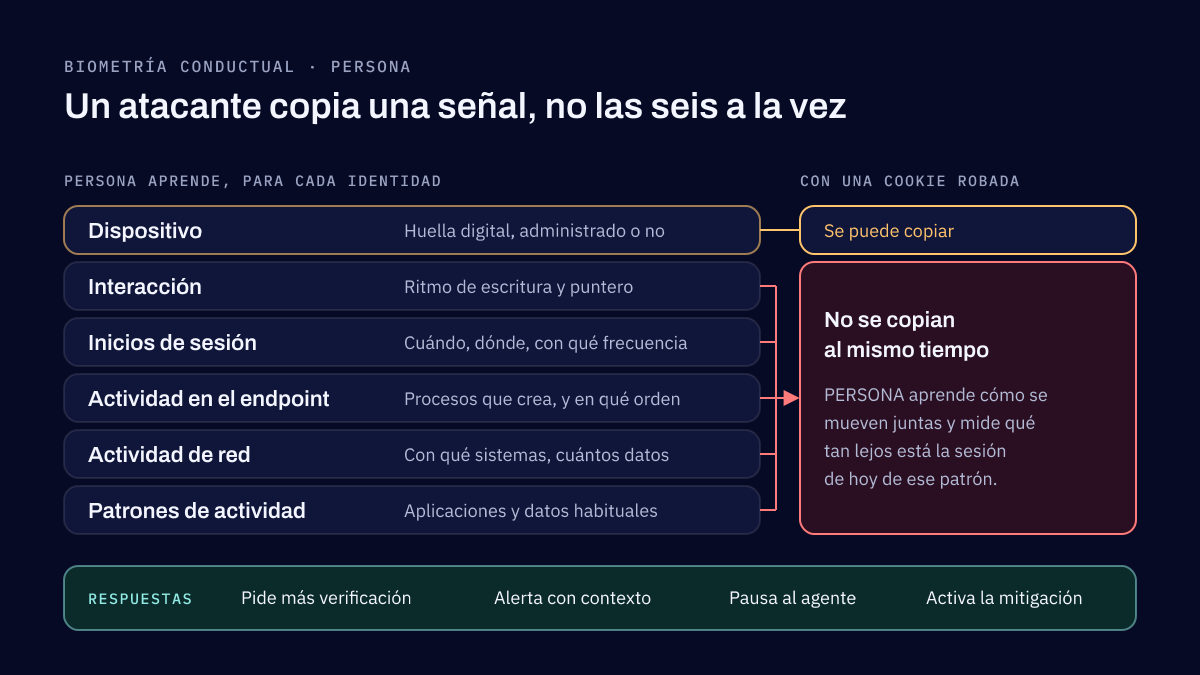
La biometría conductual identifica a un usuario por cómo actúa, no por lo que sabe o trae. Con la huella digital del dispositivo y el contexto de la sesión, y con machine learning, da un perfil que muestra cuándo una cuenta, un dispositivo o un agente de IA deja de actuar como siempre. PERSONA es nuestro nombre para ese perfil.
Cuéntanos qué necesitas revisar
Indica las aplicaciones, las cuentas en la nube o los datos en cuestión, y cualquier fecha límite. Respondemos en un máximo de dos días hábiles.