Amenazas y brechas
Calidad de software y riesgo de proveedores: lo que enseñan SolarWinds y CrowdStrike
El ataque a SolarWinds y la caída de CrowdStrike fueron fallas distintas que llegaron por el mismo camino, una actualización de confianza. Lo que muestran sobre la calidad de software de tus proveedores, y las cláusulas y controles que limitan el riesgo.

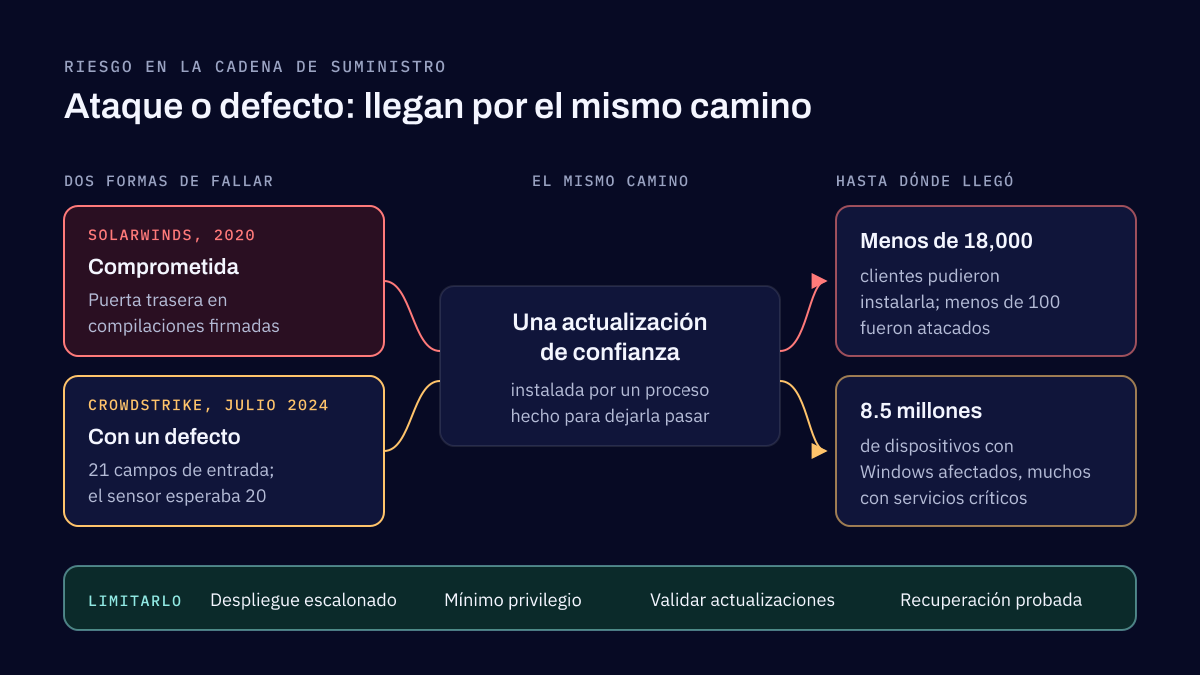
La calidad de software de tus proveedores es parte de tu propio riesgo: un software en el que confías, o una actualización suya, puede causarte un daño que tú no provocaste. La actualización puede estar comprometida, como la de Orion en el ataque a SolarWinds de 2020, o simplemente tener un defecto, como la de CrowdStrike en julio de 2024. Ese riesgo en la cadena de suministro de software no se puede eliminar, pero sí limitar: saber qué proveedores son críticos, controlar cómo llegan sus actualizaciones a producción, limitar lo que su acceso puede alcanzar y planear para el día en que uno falle.
Este artículo compara los dos incidentes y después explica cómo evalúan hoy las empresas a sus proveedores, qué suele faltar y las cláusulas y controles que recomiendo para un proveedor crítico.
Dos formas en que un proveedor te falla
Un proveedor te puede fallar de dos maneras. Puede estar comprometido, de modo que un atacante usa su posición de confianza para llegar a ti. O puede cometer un error propio, sin ningún atacante de por medio. En las noticias se ven distintas, pero llegan igual: como una actualización de un proveedor en el que ya decidiste confiar, instalada por un proceso hecho para dejarla pasar.
Eso es lo que las vuelve difíciles. La mayoría de los controles de seguridad están diseñados para detener a los de fuera. El agente, la herramienta de administración o el servicio de actualizaciones de un proveedor es, por diseño, alguien de dentro con acceso privilegiado.
SolarWinds: una actualización de confianza con una puerta trasera
En 2020, unos atacantes entraron a los sistemas de SolarWinds y colocaron una puerta trasera, que después se llamó SUNBURST, en compilaciones de su plataforma de administración de redes Orion. Las compilaciones estaban firmadas y se entregaron por el canal normal de actualizaciones, así que los clientes las instalaron como cualquier otra actualización. La alerta de CISA sobre la campaña dice que la actividad empezó a más tardar en marzo de 2020, y el gobierno de Estados Unidos la atribuyó después al servicio de inteligencia exterior de Rusia.
En diciembre de 2020, SolarWinds avisó a unos 33,000 clientes de Orion y estimó que menos de 18,000 podrían haber instalado una versión afectada. Esa cifra se cita a menudo como el número de víctimas, pero no lo es: en mayo de 2021 la empresa estimó que menos de 100 clientes fueron realmente atacados a través de SUNBURST. Los atacantes avanzaron solo en un número pequeño de las empresas que la habían instalado.
SolarWinds demostró que una actualización puede ser auténtica, estar firmada y aun así ser hostil. Comprobar que una actualización de verdad viene del proveedor es necesario, pero no dice nada sobre si el propio proveedor fue comprometido.
CrowdStrike: una actualización que se saltó la etapa de prueba
El 19 de julio de 2024, CrowdStrike envió una actualización de contenido, Channel File 291, a su sensor Falcon para Windows. La nueva plantilla de la actualización esperaba 21 campos de entrada, pero el sensor solo entregaba 20. Al intentar leer el valor 21, que no existía, el sensor leyó memoria fuera de límites y bloqueó los equipos que protegía, y el validador de contenido de CrowdStrike no lo detectó. Microsoft estimó que se afectaron 8.5 millones de dispositivos con Windows, menos del uno por ciento de todos los equipos con Windows, pero, como señaló Microsoft, muchos de ellos operaban servicios críticos en grandes empresas.
El análisis de causa raíz de la propia CrowdStrike señala dos fallas: el validador, y la falta de un despliegue escalonado para ese tipo de contenido, de modo que la actualización llegó al mismo tiempo a todos los equipos Windows en línea con el sensor, hasta que CrowdStrike la revirtió. Entre sus correcciones está el despliegue escalonado de las actualizaciones de contenido. Hoy los clientes pueden fijar políticas de actualización de contenido por categoría, con un anillo de acceso anticipado o de liberación general, un retraso de hasta 72 horas o una versión fija que no se actualiza hasta que ellos lo decidan.
Cómo evalúan hoy las empresas a sus proveedores, y qué falta
Las empresas suelen evaluar a sus proveedores con cuestionarios de seguridad, certificaciones de cumplimiento y evaluaciones de riesgo de proveedores. Lo que suele faltar es el monitoreo continuo, la validación de las actualizaciones de software, la visibilidad de las dependencias y la verificación independiente de los controles de seguridad del proveedor.
Un cuestionario y un certificado describen al proveedor el día en que se escribieron. Ninguno te dice cómo prueba el proveedor una actualización antes de que te llegue, de qué componentes de código abierto depende su software ni si los controles que describe están en marcha. Esa es la parte de la evaluación que habría importado en los dos incidentes.
Qué cambió en nuestra recomendación
SolarWinds demostró los riesgos de una cadena de suministro de software comprometida y de las actualizaciones de confianza. CrowdStrike expuso el impacto operativo de una validación insuficiente de las actualizaciones. Los dos refuerzan la necesidad de principios de zero trust, despliegues escalonados, pruebas rigurosas y planes de continuidad del negocio.
En la práctica, zero trust significa aquí tratar el software de un proveedor como algo que se puede volver en tu contra: su acceso se limita a lo que necesita y se vigila como cualquier otra cuenta privilegiada. El despliegue escalonado significa que la actualización de un proveedor llega primero a un grupo pequeño de equipos, con tiempo para ver si sobreviven, siempre que el proveedor te deje elegir. El despliegue escalonado en tu propio pipeline sigue el mismo principio para el software que tú construyes.
Cláusulas y controles para un proveedor crítico
Para un proveedor cuya falla detendría el negocio, recomiendo estas cláusulas en el contrato:
- Derecho a auditar su seguridad, para que verifiques los controles en lugar de depender de un cuestionario.
- Niveles de servicio para avisar de incidentes, con un plazo para informarte de uno.
- Control del despliegue escalonado, para que tú decidas qué equipos reciben primero una actualización.
- Opciones para posponer actualizaciones sin perder el soporte.
- Planes de continuidad probados, del lado del proveedor y del tuyo, para el día en que el proveedor no esté disponible.
Y estos controles de tu lado:
- Acceso de mínimo privilegio para el software y el personal del proveedor, diseñado con acceso zero trust para proveedores en mente.
- Monitoreo de la actividad del proveedor, como el de cualquier cuenta privilegiada.
- Validación de los despliegues antes de que una actualización llegue a todos los equipos.
- Procedimientos de recuperación que se hayan probado, no solo escrito.
Las cláusulas del contrato se acuerdan con tu abogado; la lista dice qué pedir, no la redacción legal.
Marcos que ya lo piden
Nada de esto es nuevo para las normas. NIST SP 800-161 Revisión 1, actualizada en noviembre de 2024, establece prácticas de gestión del riesgo de ciberseguridad en la cadena de suministro; se escribió para las agencias federales de Estados Unidos, y cualquier organización puede aplicarla. En Estados Unidos, los bancos siguen la guía interinstitucional de 2023 sobre relaciones con terceros, que dice que usar a un tercero no reduce la responsabilidad del propio banco. En la Unión Europea, la Ley de Resiliencia Operativa Digital (DORA) se aplica a las empresas financieras desde el 17 de enero de 2025 y exige un registro de cada acuerdo con un proveedor de TIC.
La falla de un proveedor también alcanza los datos de los clientes: la brecha de Evolve Bank muestra el otro lado, donde los clientes de empresas fintech quedaron expuestos por su banco.
Para empezar, hay que saber qué proveedores son críticos y qué puede alcanzar cada uno. Una evaluación de riesgos responde eso, y un proceso para evaluar proveedores mantiene la respuesta al día como parte de tu programa de seguridad.
Preguntas frecuentes
¿Qué es el riesgo en la cadena de suministro de software?
Es la posibilidad de que un software en el que confías, o una actualización suya, te cause un daño que tú no provocaste. El daño puede venir de un atacante que compromete al proveedor y usa su canal de actualizaciones, o de un error del propio proveedor. En ambos casos llega por un canal en el que tus defensas están hechas para confiar.
¿Cuál es la diferencia entre el ataque a SolarWinds y la caída de CrowdStrike?
SolarWinds fue un ataque. Los intrusos colocaron una puerta trasera en compilaciones de la plataforma Orion, y actualizaciones firmadas la llevaron a los clientes. CrowdStrike fue un defecto. Una actualización de contenido que esperaba un campo de entrada más de los que entregaba el sensor bloqueó equipos con Windows, y ningún despliegue escalonado limitó cuántos la recibieron. Uno pone a prueba si puedes confiar en una actualización; el otro, si puedes sobrevivir a una mala.
¿Cómo se evalúa el riesgo de un proveedor de software?
La mayoría de las empresas usa cuestionarios de seguridad, certificaciones de cumplimiento y evaluaciones de riesgo de proveedores antes de firmar. Es un comienzo. Lo que suele faltar es el monitoreo continuo después de firmar, la validación de las actualizaciones del proveedor antes de que lleguen a producción, la visibilidad de los componentes de los que depende el software y la verificación independiente de los controles que el proveedor dice tener.
¿Qué debe incluir un contrato con un proveedor de software crítico?
Derecho a auditar su seguridad, un plazo para avisarte de un incidente, control sobre cuándo se despliegan las actualizaciones, la opción de posponer una actualización y un plan de continuidad que se haya probado. Acuerda la redacción exacta con tu abogado. El contrato importa sobre todo el día en que algo sale mal, así que escríbelo para ese día.
Fuentes
- Channel File 291 incident: root cause analysis, CrowdStrike, 2024
- Content update policy, Falcon Terraform provider, CrowdStrike, 2026
- Helping our customers through the CrowdStrike outage, Microsoft, 2024
- SolarWinds Corporation, Form 8-K of 14 December 2020, SolarWinds, via the SEC, 2020
- SolarWinds Corporation, Form 8-K of 7 May 2021, SolarWinds, via the SEC, 2021
- Advanced persistent threat compromise of government agencies, critical infrastructure, and private sector organizations (AA20-352A), CISA, 2020
- Cybersecurity Supply Chain Risk Management Practices for Systems and Organizations (SP 800-161 Rev. 1, Update 1), NIST, 2024
- Interagency Guidance on Third-Party Relationships: Risk Management (SR 23-4), Board of Governors of the Federal Reserve System, 2023
- Preparation for the application of DORA, European Banking Authority, 2025
Política de seguridad de la información y gobernanza del programa de seguridad
La gobernanza de seguridad convierte las buenas intenciones en un programa que funciona. Diseñamos el programa, escribimos el marco de políticas, montamos los reportes de riesgos y métricas que lee tu dirección y creamos el proceso para evaluar proveedores, con ISO/IEC 27001 y NIST CSF.
Lecturas relacionadas
Amenazas y brechas
El hackeo de Binance por US$6,000 millones: cómo EIP-7702 volvió una hot wallet contra su dueño
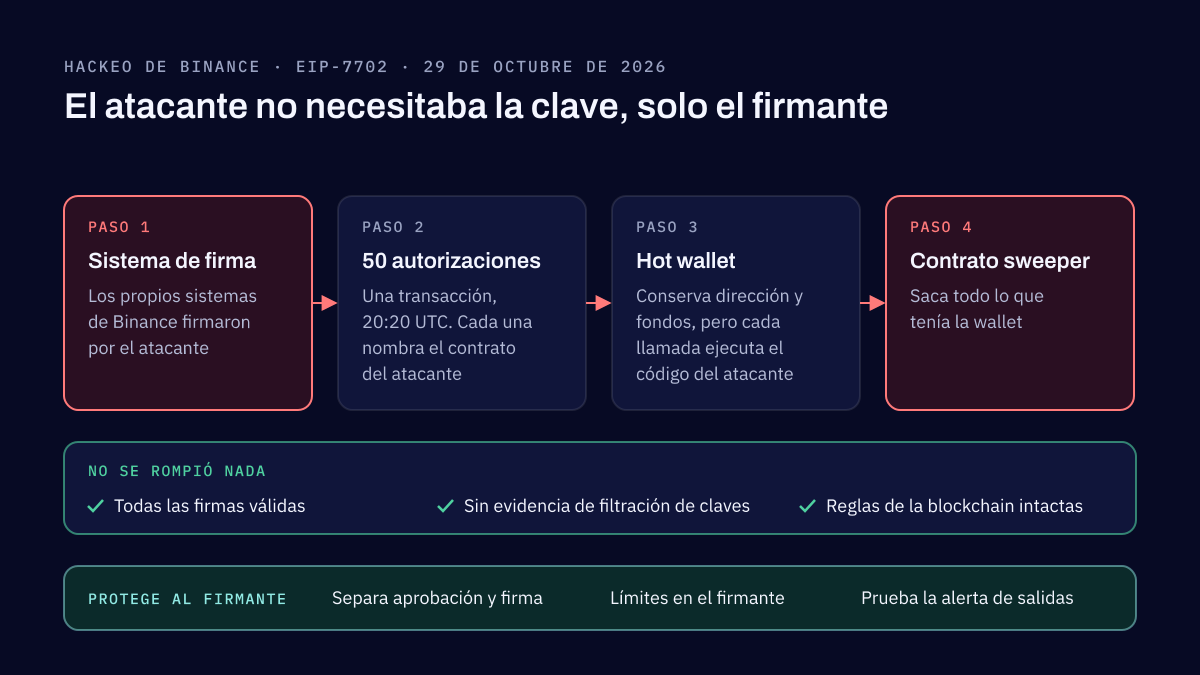
El 29 de octubre de 2026, los atacantes vaciaron unos 6,300 millones de dólares de las hot wallets de Binance, usando EIP-7702 para apuntar una wallet a su propio contrato. Las claves no se filtraron; se usó un sistema que firma. La lección para cualquier empresa es proteger al firmante y las aprobaciones, no solo la clave.
Amenazas y brechas
Brecha de seguridad en Evolve Bank & Trust: lo que enseña con Sony y Banorte
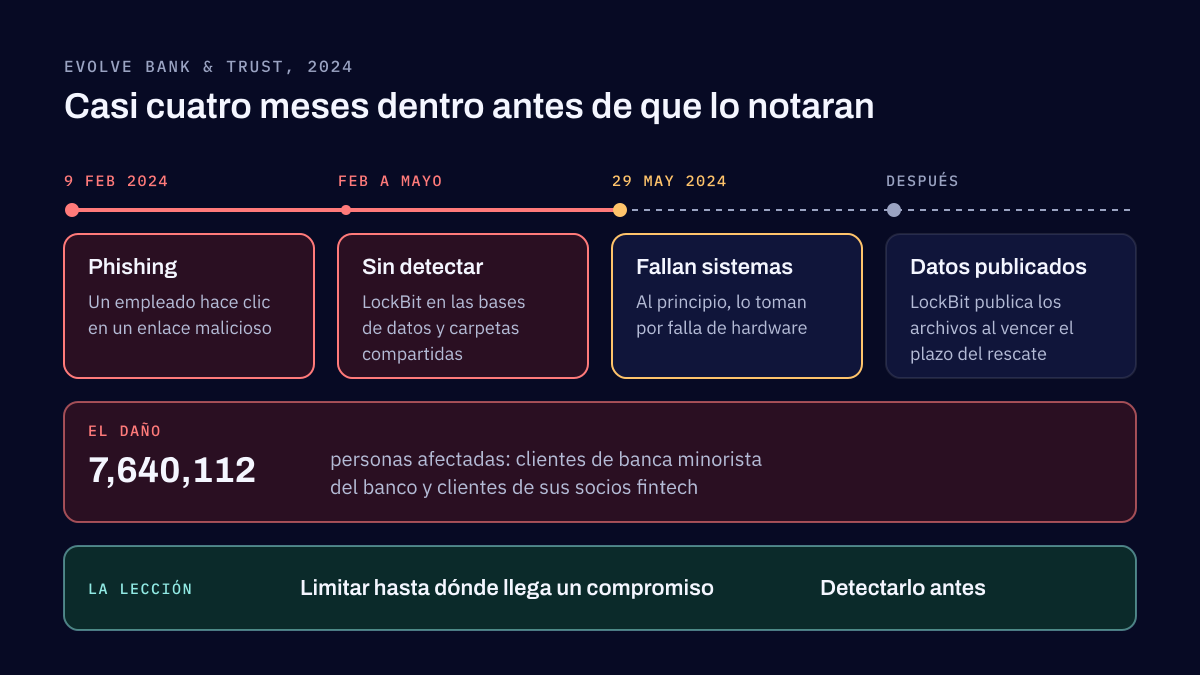
Tres brechas de datos financieros y de clientes, en Evolve Bank & Trust, Sony y Banorte, empezaron de formas distintas. Lo que comparten es el daño, y las lecciones tratan de limitar hasta dónde llega un solo compromiso y de detectarlo antes.
Cuéntanos en qué punto está tu programa de seguridad
Bastan unas líneas sobre lo que existe hoy y lo que motivó la pregunta. Respondemos en un máximo de dos días hábiles.