Amenazas y brechas
Brecha de seguridad en Evolve Bank & Trust: lo que enseña con Sony y Banorte
Tres brechas de datos financieros y de clientes, en Evolve Bank & Trust, Sony y Banorte, empezaron de formas distintas. Lo que comparten es el daño, y las lecciones tratan de limitar hasta dónde llega un solo compromiso y de detectarlo antes.

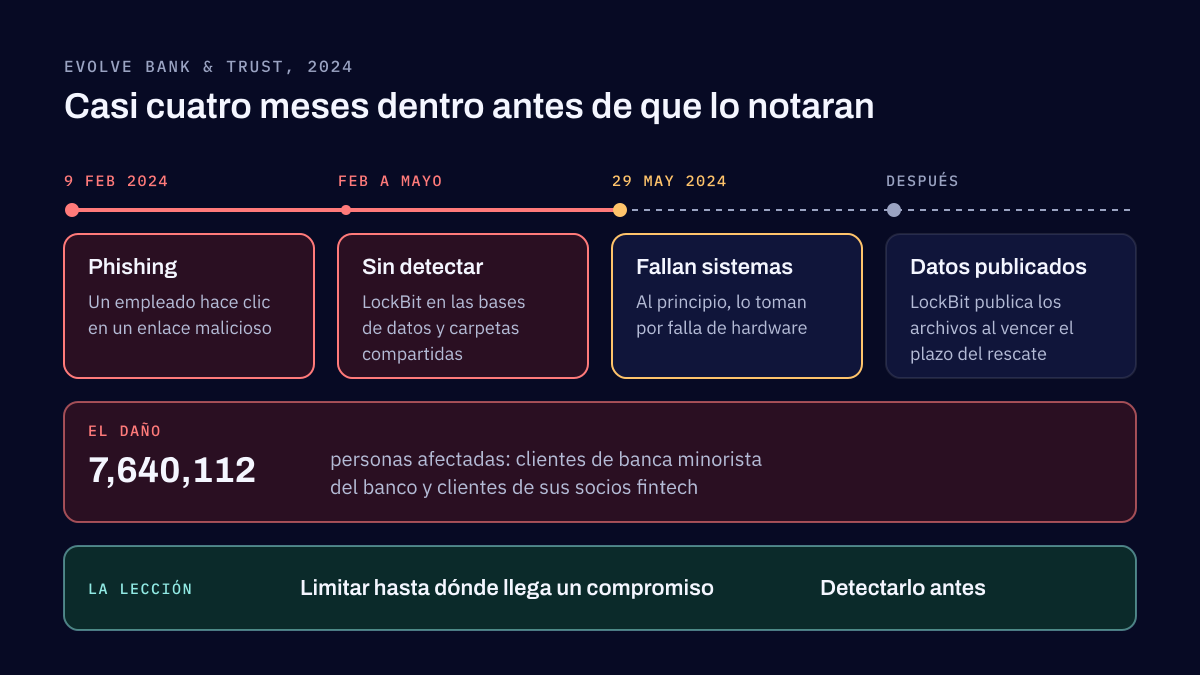
La brecha de seguridad de Evolve Bank & Trust empezó el 9 de febrero de 2024, cuando un empleado hizo clic en un enlace malicioso. El grupo de ransomware LockBit permaneció dentro de los sistemas del banco hasta finales de mayo y se llevó datos de unos 7.6 millones de personas, muchas de ellas clientes de apps fintech que tienen su banco en Evolve. Dos casos anteriores, en Sony y en el banco mexicano Banorte, empezaron de formas distintas. Lo que comparten los tres no es la forma de entrada, sino el daño: muchos datos de clientes al alcance de un solo atacante, y una filtración de datos detectada tarde.
Este artículo resume lo que se sabe de cada caso, lo que los tres tienen en común y lo que yo revisaría primero hoy en un banco o una fintech.
Qué pasó en Evolve Bank & Trust
Evolve es un banco de Arkansas con un papel importante en la tecnología financiera: a través de su división de banca abierta ofrece servicios bancarios a empresas fintech como Affirm y Wise. Según su aviso al fiscal general de Maine, el atacante entró el 9 de febrero de 2024 después de que un empleado hizo clic en un enlace malicioso. El banco notó el 29 de mayo que algunos sistemas no funcionaban bien y al principio lo tomó por una falla de hardware.
Para entonces el atacante llevaba casi cuatro meses en sus bases de datos y carpetas compartidas. LockBit afirmó primero que había robado datos de la Reserva Federal de Estados Unidos. Cuando venció el plazo del rescate sin que se pagara, publicó los archivos, y los investigadores descubrieron que pertenecían a Evolve. El aviso del banco cuenta 7,640,112 personas afectadas, entre ellas sus propios clientes de banca minorista y los clientes de sus socios fintech.
El 14 de junio de 2024, poco antes de que la brecha se hiciera pública, la Reserva Federal anunció una acción de cumplimiento contra Evolve. Las revisiones de 2023 habían encontrado que el banco no tenía un marco eficaz para gestionar el riesgo de sus alianzas con fintech. La orden trataba sobre cumplimiento y no sobre la brecha, pero describe la misma debilidad desde otro ángulo: un banco responsable de muchísimos datos de clientes de otras empresas, sin los controles que esa responsabilidad exige.
Sony: una herramienta de transferencia de archivos como puerta de entrada
En 2023 el grupo Cl0p aprovechó una falla en MOVEit Transfer, un producto de transferencia de archivos de Progress Software, antes de que existiera un parche. La falla, CVE-2023-34362, permitía a un atacante leer la base de datos del producto sin iniciar sesión. Alguien accedió al servidor MOVEit de Sony el 28 de mayo de 2023, y la empresa detectó las descargas no autorizadas el 2 de junio.
Sony notificó a 6,791 personas en Estados Unidos, en su mayoría empleados actuales y anteriores y sus familias. El incidente se quedó dentro de la plataforma MOVEit, que Sony desconectó. La lección es acotada pero común: una herramienta que mueve archivos entre empresas guarda datos sensibles por diseño, está expuesta a internet por diseño y muchas veces es la última en recibir parches.
Banorte: una filtración cuya causa nunca se reveló
En agosto de 2022 apareció en internet un archivo de 1.4 GB con datos de clientes de Banorte: nombres completos, RFC, domicilios, teléfonos, correos electrónicos y saldos de cuentas. La organización mexicana de derechos digitales R3D confirmó que los registros eran datos reales de clientes. Banorte dijo que sus plataformas no habían sido vulneradas y que la información era inexacta y estaba desactualizada.
Cómo salieron los datos del banco nunca se ha hecho público, y este artículo no especula. El caso enseña algo de todos modos: los datos que una empresa ya no usa, pero sigue guardando, pueden filtrarse igual que los actuales, y causan el mismo daño a las personas que aparecen en ellos.
Lo que comparten las tres brechas
Las tres brechas empezaron de forma distinta: un correo de phishing en Evolve Bank, una falla en la herramienta de transferencia de archivos MOVEit en Sony y una causa no revelada en Banorte. Lo que comparten es el daño: grandes cantidades de datos de clientes estaban al alcance una vez que el atacante entró, y las empresas se enteraron tarde. La lección es limitar hasta dónde llega un solo compromiso y detectarlo antes.
Ninguna de las dos mitades de esa lección depende de detener todos los ataques. El phishing funcionará de vez en cuando, y el producto de un proveedor tendrá de vez en cuando una falla que nadie conocía. Lo que una empresa sí controla es hasta dónde puede llegar una cuenta o un servidor comprometido, y cuánto tarda en darse cuenta.
Puntos débiles que seguimos encontrando en empresas financieras
Entre los riesgos recurrentes están el phishing que lleva a un acceso amplio, las plataformas de transferencia de archivos sin parches, los datos sensibles que se guardan para socios o clientes anteriores sin un responsable claro, y los huecos de detección que retrasan el descubrimiento de accesos no autorizados y de extracción de datos.
Cada uno merece una frase. El phishing hace más daño cuando la cuenta que hace clic puede llegar mucho más lejos de lo que su dueño necesita, lo cual es una cuestión de privilegios y no solo de capacitación. Los servidores de transferencia de archivos están en el borde de la red y es fácil olvidarlos una vez que funcionan. Los datos que se guardan para un socio, o de clientes que se fueron hace años, muchas veces no tienen un responsable que notaría si alguien los copia. Y un monitoreo que alerta sobre malware pero no sobre una transferencia de datos grande e inusual va a pasar por alto justo la etapa en la que el atacante convierte su acceso en daño.
Qué revisar primero en un banco o una fintech
Después de leer estos casos, estas son las revisiones que pondría primero:
- Acceso de terceros: qué socios, proveedores y sus herramientas pueden llegar a tus sistemas o a tus datos, y qué puede ver cada uno.
- Privilegios de IAM: cuentas, humanas o no, con más acceso del que su trabajo necesita, empezando por administradores y cuentas de servicio.
- Aplicaciones expuestas: todo lo que está expuesto a internet, incluidas las herramientas de transferencia de archivos, probado como lo haría un atacante. Las pruebas de penetración de aplicaciones expuestas son la forma directa de averiguarlo.
- Gestión de vulnerabilidades: cuánto tarda un parche crítico en llegar a producción, y quién decide cuando no se puede aplicar.
- Monitoreo de extracción de datos: si una transferencia grande o inusual de datos de clientes generaría una alerta.
- Cobertura de detección del SIEM: qué técnicas de ataque detectarían tus reglas de detección del SIEM, y cuáles no.
- Preparación para responder a incidentes: si tu propio plan se ha probado, con nombres, decisiones y las autoridades a las que debes notificar.
- Controles que protegen los datos de clientes: dónde están, quién puede leerlos, si están cifrados y si se borran los datos que ya no necesitas. Revisar cómo se protegen los datos de clientes en tus aplicaciones y cuentas en la nube cubre este punto.
El phishing seguirá siendo la forma de entrada más común, así que los ejercicios de phishing para el personal siguen siendo importantes; funcionan mejor junto con los límites de privilegios de arriba, no en lugar de ellos. Si tu empresa depende de proveedores cuyo software corre dentro de ella, el mismo razonamiento aplica a ellos, como explica el artículo sobre qué pasa cuando falla un proveedor.
El primer paso más útil suele ser una evaluación de riesgos de ciberseguridad que empiece por el acceso de terceros, las cuentas privilegiadas y el lugar donde están los datos de clientes. Muestra cuáles de estas revisiones importan más para tu empresa y en qué orden cerrar los huecos.
Preguntas frecuentes
¿Cómo ocurrió la brecha de seguridad de Evolve Bank & Trust?
Un empleado hizo clic en un enlace malicioso el 9 de febrero de 2024, lo que le dio a un miembro del grupo de ransomware LockBit acceso a las bases de datos y carpetas compartidas del banco. El banco detectó la intrusión el 29 de mayo, después de confundir al principio los síntomas con una falla de hardware. El rescate no se pagó y los datos robados se publicaron.
¿Cuántas personas resultaron afectadas y qué datos se llevaron?
El aviso de Evolve al fiscal general de Maine registra 7,640,112 personas. Según el banco, los datos varían de una persona a otra y pueden incluir nombre, número de Seguro Social, fecha de nacimiento, información de cuentas y otros datos personales. Muchas de las personas afectadas eran clientes de empresas fintech que usan a Evolve como su banco.
¿La brecha entró por un socio fintech?
No. Empezó dentro del banco, con un enlace de phishing. Los clientes de los socios fintech resultaron afectados porque el banco guardaba sus datos, así que los socios y sus clientes pagaron por una debilidad que no era suya. Por eso una fintech debe saber cómo protege su banco los datos que guarda a su nombre.
¿Qué debe revisar primero un banco o una fintech después de una brecha así?
Quién fuera de la empresa puede llegar a sus sistemas, qué cuentas tienen privilegios amplios, qué aplicaciones están expuestas a internet, qué tan rápido se aplican los parches de vulnerabilidades y si una transferencia grande de datos se notaría. Después, si el SIEM detectaría el ataque, si el plan de incidentes se ha probado y cómo se protegen los datos de clientes donde están guardados.
Fuentes
- Evolve Bank & Trust notice of data breach, filed with the Maine Attorney General, Office of the Maine Attorney General, 2024
- Evolve Bank says data breach impacts 7.6 million Americans, BleepingComputer, 2024
- Evolve Bank confirms data stolen by ransomware gang, Finextra, 2024
- Federal Reserve Board announces enforcement action with Evolve Bancorp and Evolve Bank & Trust, Board of Governors of the Federal Reserve System, 2024
- Sony confirms data breach impacting thousands in the U.S., BleepingComputer, 2023
- Progress Software releases security advisory for MOVEit Transfer, CISA, 2023
- Denuncian presunta filtración de datos de clientes de Banorte; banco niega vulneración, El Financiero, 2022
Análisis de vulnerabilidades y evaluación de riesgos de ciberseguridad
Una evaluación de riesgos de ciberseguridad te dice qué riesgos importan más y qué hacer primero. Modelamos las amenazas que enfrenta tu empresa, revisamos tus sistemas en busca de debilidades, calificamos cada riesgo y te entregamos un plan para tratarlos, en dos a seis semanas y a precio fijo.
Lecturas relacionadas
Amenazas y brechas
El hackeo de Binance por US$6,000 millones: cómo EIP-7702 volvió una hot wallet contra su dueño
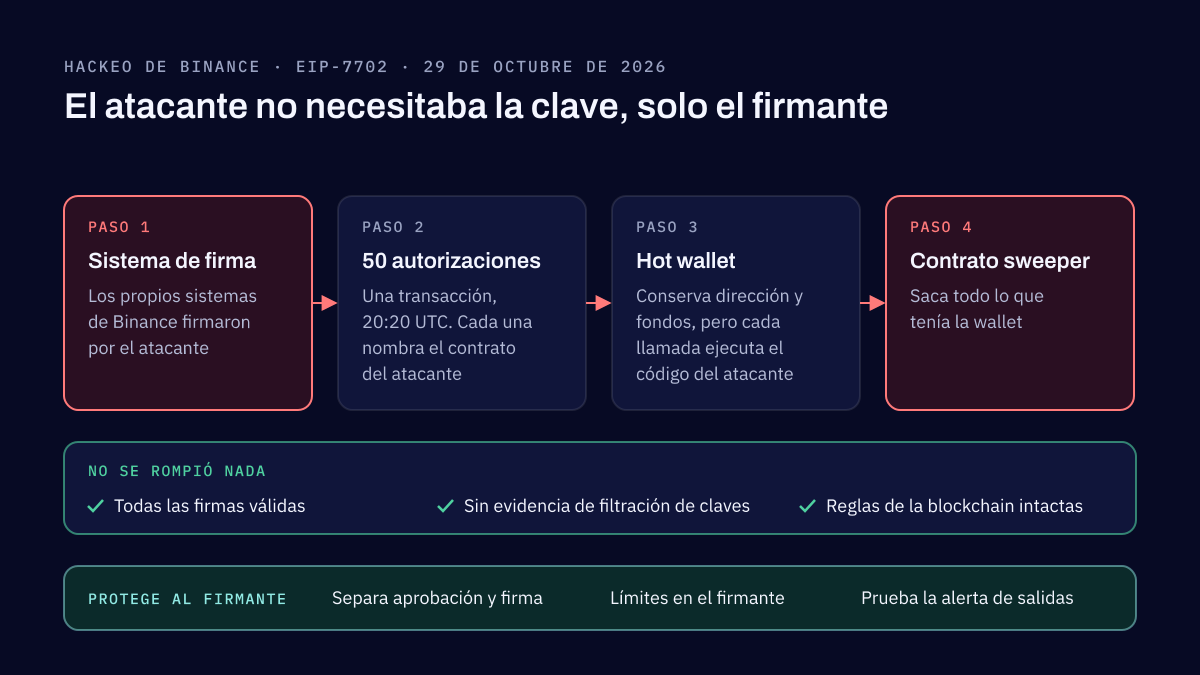
El 29 de octubre de 2026, los atacantes vaciaron unos 6,300 millones de dólares de las hot wallets de Binance, usando EIP-7702 para apuntar una wallet a su propio contrato. Las claves no se filtraron; se usó un sistema que firma. La lección para cualquier empresa es proteger al firmante y las aprobaciones, no solo la clave.
Amenazas y brechas
Calidad de software y riesgo de proveedores: lo que enseñan SolarWinds y CrowdStrike
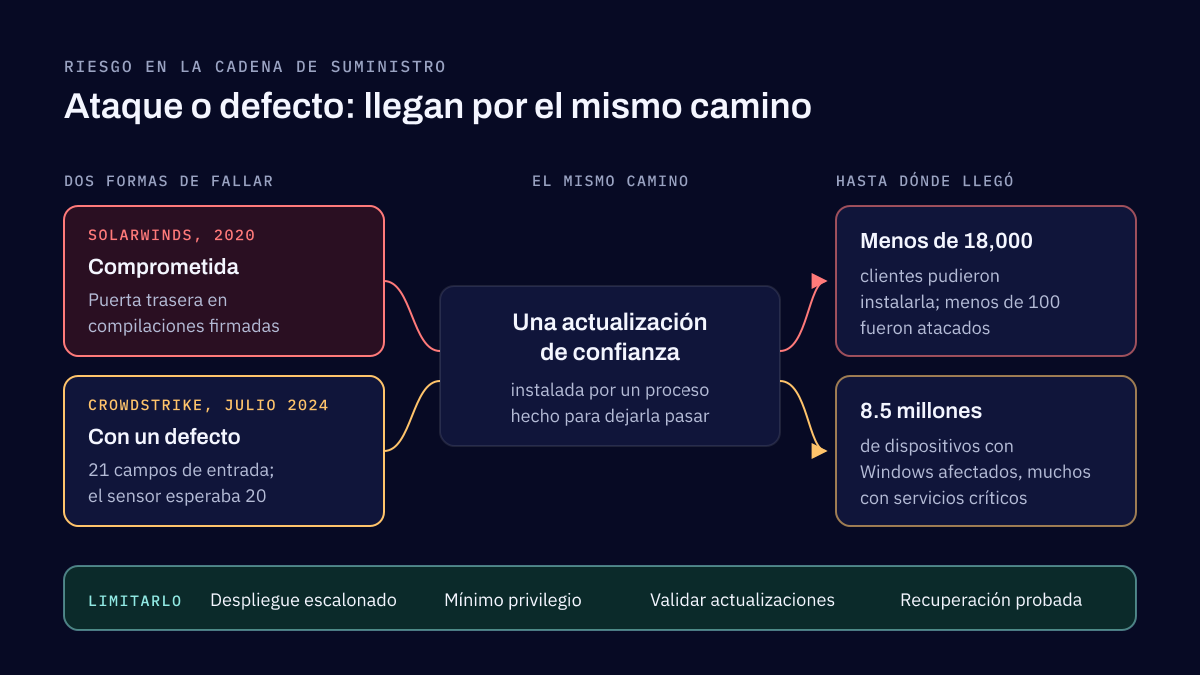
El ataque a SolarWinds y la caída de CrowdStrike fueron fallas distintas que llegaron por el mismo camino, una actualización de confianza. Lo que muestran sobre la calidad de software de tus proveedores, y las cláusulas y controles que limitan el riesgo.
Cuéntanos qué originó la pregunta
Unas líneas sobre lo que necesitas entender, y quién lo pregunta, son suficientes. Respondemos en un plazo de dos días hábiles.