Amenazas y brechas
El hackeo de Binance por US$6,000 millones: cómo EIP-7702 volvió una hot wallet contra su dueño
El 29 de octubre de 2026, los atacantes vaciaron unos 6,300 millones de dólares de las hot wallets de Binance, usando EIP-7702 para apuntar una wallet a su propio contrato. Las claves no se filtraron; se usó un sistema que firma. La lección para cualquier empresa es proteger al firmante y las aprobaciones, no solo la clave.

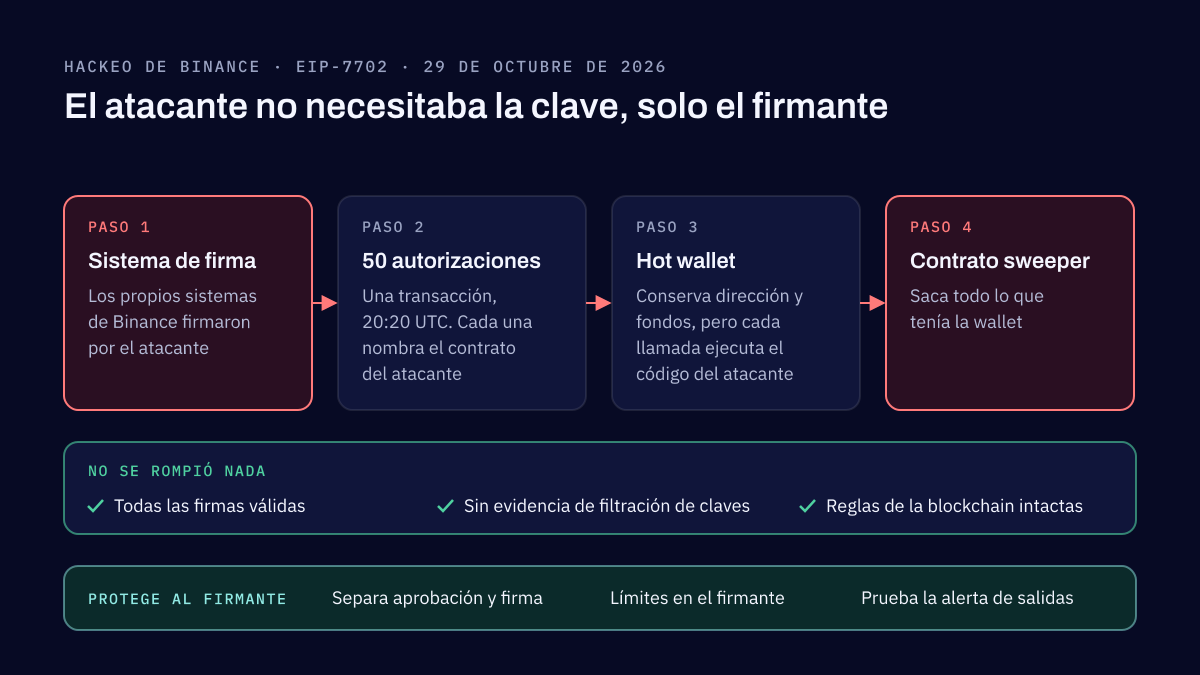
El 29 de octubre de 2026, los atacantes vaciaron unos 6,300 millones de dólares de las hot wallets de Binance, el mayor robo de criptomonedas registrado. Una hot wallet (billetera caliente) es la wallet en línea que un exchange usa para pagar los retiros. El hackeo de Binance usó EIP-7702, una función de Ethereum activa desde mayo de 2025 que permite que una cuenta ordinaria ceda el control a un contrato inteligente con una sola autorización firmada. Las autorizaciones firmadas para una hot wallet de Binance la apuntaron al contrato "sweeper" del atacante, que la vació. Binance dice que no encontró evidencia de que sus claves privadas se filtraran. El atacante no las necesitaba: necesitaba un sistema que firma. Esa es la lección para cualquier empresa, tenga criptomonedas o no.
Lo que Binance ha confirmado
Binance ha publicado cuatro actualizaciones. En la primera, del 30 de octubre, calculó el impacto en alrededor de 6,300 millones de dólares, dijo que había suspendido temporalmente los retiros y revocado la autorización de la dirección afectada, y prometió cubrir todas las pérdidas con su fondo SAFU y sus propios fondos. La segunda fijó el inicio del ataque hacia las 20:05 UTC del 29 de octubre. Para la cuarta, del 1 de noviembre, había cubierto cerca del 95% del monto y empezó a reabrir los retiros por fases. Binance todavía no publica su informe posterior al incidente, que según dice llegará cuando termine la investigación.
Cuánto se llevaron y cuánto está congelado
Las fuentes coinciden en el orden de magnitud, no en la cifra exacta. Cada una cuenta en un momento distinto y sobre wallets distintas.
| Fuente | Total robado | Congelado |
|---|---|---|
| Binance | unos 6,300 millones de dólares | unos 3,000 millones de dólares |
| Chainalysis | unos 6,400 millones de dólares | unos 2,800 millones de dólares |
| TRM Labs | unos 6,360 millones de dólares, en diez blockchains | unos 2,700 millones de dólares |
| Elliptic | 6,430 millones de dólares, en 11 blockchains | 2,850 millones de dólares, el 44% del robo |
Elliptic dice que los fondos congelados son casi todos USDT y USDC, stablecoins cuyos emisores pueden bloquearlas. El FBI dice que los atacantes han convertido los activos robados sobre todo a Ether y espera más lavado.
EIP-7702 en palabras simples
Ethereum tiene dos tipos de cuenta. Una cuenta ordinaria se controla con una clave privada y guarda fondos. Un contrato inteligente es código que se ejecuta cuando alguien lo llama. EIP-7702, activada con la actualización Pectra el 7 de mayo de 2025, junta las dos. La clave de la cuenta firma una autorización que nombra un contrato y, desde ese momento, la cuenta se comporta como ese contrato. Conserva su dirección y sus fondos, pero cada llamada a ella ejecuta el código del contrato. La delegación dura hasta que la clave firme una nueva autorización que la anule.
Se creó para cosas útiles: pagar varias cuentas en una sola transacción, fijar límites de gasto o dejar que alguien más pague las comisiones de la red. La especificación también es directa sobre el riesgo: el código que nombra una autorización tiene acceso sin restricciones a la cuenta. Quien logre que se firme una autorización decide lo que hace la cuenta.
Cómo el atacante convirtió la hot wallet en un sweeper
Las claves de una hot wallet las usan sistemas muchas veces al día, porque de ella salen los retiros. Según TRM Labs, a las 20:20 UTC el atacante envió una sola transacción con 50 autorizaciones, cada una firmada para una hot wallet de Ethereum de Binance y apuntándola a un contrato que él controlaba. Las 50 cubrían 50 números de transacción consecutivos, para que una fuera válida en el momento en que se ejecutara. Desde entonces la wallet ejecutó el código del atacante, un contrato sweeper, es decir, de barrido, que sacó todo lo que tenía. Elliptic encontró que el mismo contrato se había ensayado en otra wallet unas cuatro horas antes. Chainalysis informa que otras wallets de Binance se vaciaron con transferencias firmadas ordinarias.
Lo que importa para quien defiende es que todas las firmas eran válidas. TRM Labs y Elliptic coinciden en que el atacante logró que los propios sistemas de firma de Binance firmaran por él. No se rompió nada y no se violó ninguna regla de la blockchain.
Lo que todavía no se sabe
No está confirmado cómo llegó el atacante a los sistemas de firma. La primera actualización de Binance dijo que el incidente podría involucrar la laptop comprometida de un ingeniero de DevOps, que dio acceso a un contenedor de servicio desde el que se enviaban las transacciones de retiro. La segunda dijo que la investigación había descubierto otros puntos de intrusión, sin describirlos. No se ha publicado cómo se comprometió la laptop ni qué más se vulneró. Las versiones de phishing, de un ataque a la cadena de suministro o de alguien interno son especulación hasta que aparezca el informe de Binance. Revisaremos este artículo cuando se publique.
El mayor hackeo a un exchange cripto y el grupo Lazarus, según el FBI
El 31 de octubre, el FBI dijo que Corea del Norte es responsable del robo de más de 6,000 millones de dólares a Binance, y nombró al grupo que llama TraderTraitor, también conocido como el grupo Lazarus. Junto con el Servicio Secreto y la IRS Criminal Investigation, pidió a los exchanges y otros servicios bloquear 628 direcciones usadas para lavar los fondos, como informó BleepingComputer. TRM Labs, Chainalysis y Elliptic ya habían atribuido el robo a TraderTraitor. Binance no ha nombrado a ningún atacante. El mismo grupo se llevó unos 1,500 millones de dólares del exchange Bybit en febrero de 2025, el récord anterior, así que el récord se cuadruplicó en menos de dos años.
La lección para las empresas que no tienen criptomonedas
La mayoría de las empresas tiene un sistema que firma algo valioso: una corrida de pagos que se envía al banco, una clave de API que mueve dinero, una clave que firma versiones de software o certificados. El hackeo de Binance muestra que proteger la clave es necesario, pero no suficiente. Una clave guardada en un módulo de seguridad de hardware (HSM) no se puede copiar, pero de todos modos firma lo que le pida el sistema que tiene enfrente. La pregunta es quién puede hacer que ese sistema lo pida.
Estos son los puntos débiles que más encontramos en nuestros clientes:
- Las claves están donde demasiadas personas pueden leerlas: en archivos de configuración, variables de entorno o ajustes del pipeline, en lugar de un HSM o un servicio de administración de claves en la nube que nunca las deja salir. Nuestra revisión de administración de claves y secretos empieza ahí.
- El servicio que firma puede hacer demasiado. Quien lo compromete hereda la autoridad de firma, y nadie ha hecho una lista de qué firma qué ni ha rotado las claves en años.
- Los límites viven solo en la aplicación. Si el límite de aprobación lo revisa el mismo software que envía la solicitud al firmante, controlar ese software basta para saltárselo.
- Una sola persona puede aprobar. No hay una segunda aprobación independiente para transferencias grandes o inusuales.
- Nadie recibe una alerta cuando el dinero sale más rápido de lo normal, y nadie ha ensayado cómo pausar las salidas ni sabe quién puede decidirlo. Una regla de detección para salidas anormales es lo que convierte horas en minutos.
La entrada suele ser ordinaria. Una laptop comprometida es el punto de partida de muchas brechas en empresas financieras, a menudo por phishing dirigido al personal, aunque Binance no ha dicho cómo se comprometió la laptop de su ingeniero.
Qué revisar primero
En este orden:
- Haz una lista de todo lo que puede firmar o aprobar un movimiento de dinero: cada clave, cuenta de servicio y credencial de API, y dónde vive cada una.
- Averigua quién puede cambiar lo que un firmante tiene permitido hacer. Las políticas, delegaciones y permisos de administrador sobre el firmante tienen tanto poder como la clave misma. En este hackeo, una sola delegación volvió la wallet contra su dueño.
- Prueba la alerta de salidas. Simula una transferencia anormal y mide cuánto tarda alguien en recibir la alerta y poder detenerla.
- Separa la aprobación de la firma, para que el sistema que aprueba una transferencia no sea el que la firma, y aplica los límites en el firmante, donde el software que hace la solicitud no puede cambiarlos.
Preguntas frecuentes
¿Qué es EIP-7702?
Una función de Ethereum, activa desde la actualización Pectra de mayo de 2025, que permite que una cuenta ordinaria, controlada por una clave privada, apunte a un contrato inteligente con una sola autorización firmada. A partir de ese momento, las llamadas a la cuenta ejecutan el código de ese contrato con acceso total a sus fondos, hasta que el dueño firme una nueva autorización que la anule. Se diseñó para funciones como pagos agrupados y límites de gasto.
¿Le robaron a Binance sus claves privadas?
Binance dice que no ha encontrado evidencia de que se haya filtrado la clave privada de alguna wallet. TRM Labs y Elliptic coinciden en que el atacante logró, en cambio, que los propios sistemas de firma de Binance firmaran transacciones elegidas por él. La explicación preliminar de Binance es la laptop comprometida de un ingeniero, que dio acceso a un contenedor de servicio; su informe completo todavía no se publica.
¿Los clientes de Binance perdieron dinero?
Binance dice que cubrirá todos los fondos robados, con su fondo SAFU y su propio dinero, y que los usuarios no cargarán con la pérdida. Al 1 de noviembre dijo haber cubierto cerca del 95% del monto y empezó a reabrir los retiros por fases, comenzando por redes principales como Bitcoin y Ethereum.
¿Esto importa si mi empresa no tiene criptomonedas?
Sí. Toda empresa tiene sistemas que firman o aprueban algo valioso, como corridas de pago, llamadas a la API de un banco, versiones de software o certificados. El patrón de este ataque, lograr que el firmante firme en lugar de robar la clave, funciona contra todos ellos, y los controles que lo detienen son los mismos.
Fuentes
- Security Incident Update (2026-10-30), Binance, 2026
- Security Incident Update #2 (2026-10-30), Binance, 2026
- Security Incident | Recovery Update #4: Withdrawals Resume in Phases (2026-11-01), Binance, 2026
- The $6.4 Billion Binance Hack: Tracing the North Korea Link, Chainalysis, 2026
- North Korea Steals USD 6.36 Billion From Binance in the Largest Hack in History, TRM Labs, 2026
- The largest theft in history: North Korea behind the $6.4 billion Binance hack, Elliptic, 2026
- North Korea Responsible for $6 Billion+ Binance Attack, FBI, 2026
- FBI links $6.3 billion Binance crypto heist to North Korean hackers, BleepingComputer, 2026
- North Korea Responsible for $1.5 Billion Bybit Hack, FBI Internet Crime Complaint Center, 2025
- EIP-7702: Set Code for EOAs, Ethereum Improvement Proposals, 2024
- Pectra Mainnet Announcement, Ethereum Foundation, 2025
Seguridad de aplicaciones, seguridad en la nube y seguridad de datos
Revisamos las aplicaciones que construyes, evaluamos y reforzamos las cuentas de AWS, Microsoft Azure o Google Cloud donde corren, y diseñamos cómo se protegen los datos que guardan. Las revisiones siguen OWASP y el trabajo en la nube sigue los CIS Benchmarks.
Lecturas relacionadas
Amenazas y brechas
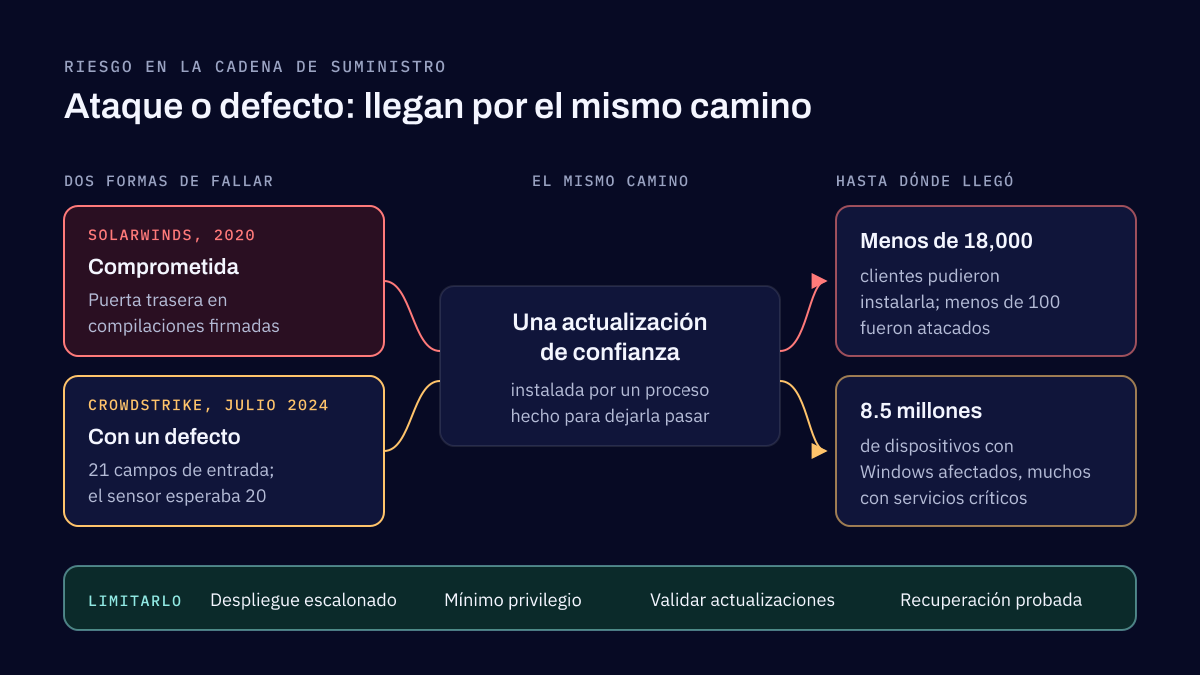
Calidad de software y riesgo de proveedores: lo que enseñan SolarWinds y CrowdStrike
El ataque a SolarWinds y la caída de CrowdStrike fueron fallas distintas que llegaron por el mismo camino, una actualización de confianza. Lo que muestran sobre la calidad de software de tus proveedores, y las cláusulas y controles que limitan el riesgo.
Amenazas y brechas
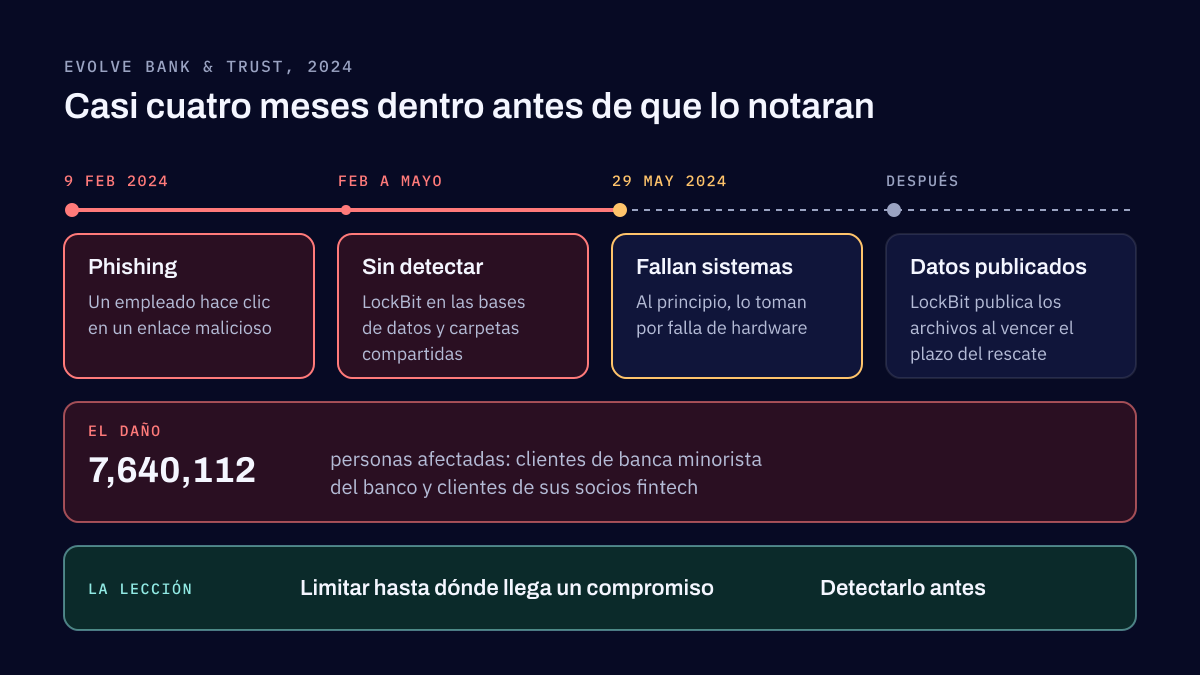
Brecha de seguridad en Evolve Bank & Trust: lo que enseña con Sony y Banorte
Tres brechas de datos financieros y de clientes, en Evolve Bank & Trust, Sony y Banorte, empezaron de formas distintas. Lo que comparten es el daño, y las lecciones tratan de limitar hasta dónde llega un solo compromiso y de detectarlo antes.
Cuéntanos qué necesitas revisar
Indica las aplicaciones, las cuentas en la nube o los datos en cuestión, y cualquier fecha límite. Respondemos en un máximo de dos días hábiles.