Seguridad de la IA
WormGPT y FraudGPT: los gemelos malvados de ChatGPT escriben tu próximo correo de phishing
WormGPT y FraudGPT son chatbots de IA que se venden a criminales sin los límites de seguridad de ChatGPT. Sobre todo escriben mensajes de phishing y fraude impecables. El MFA resistente al phishing, un equipo capacitado y una segunda verificación en cada cambio de pago todavía les ganan.

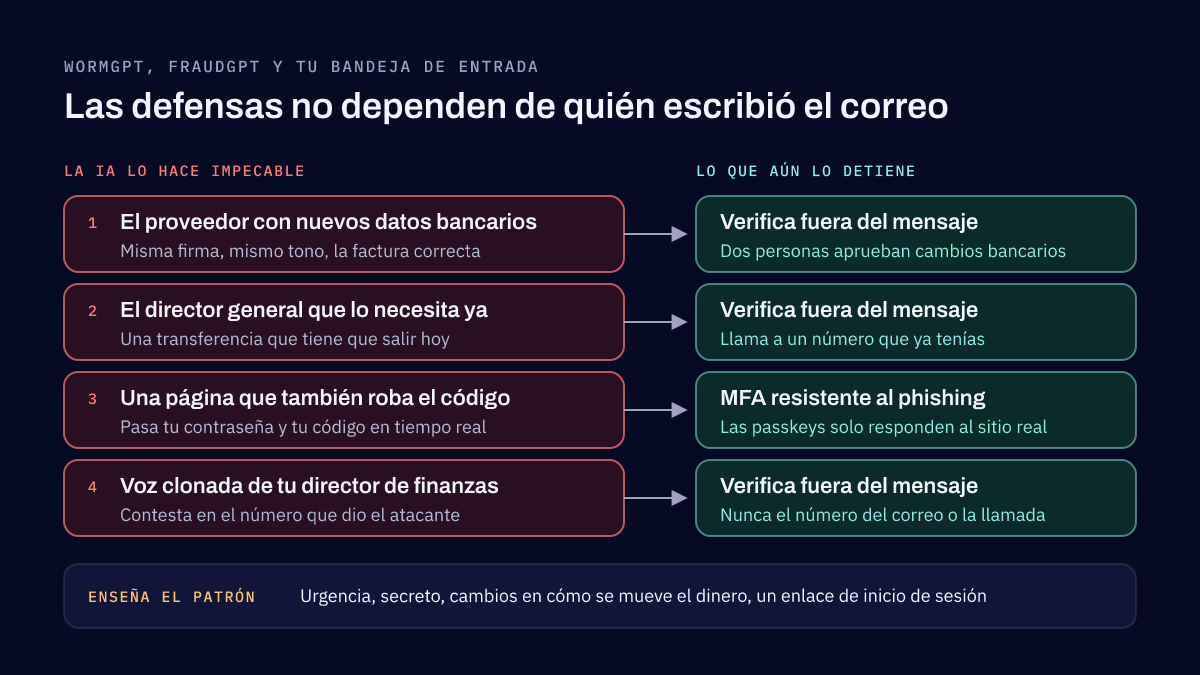
WormGPT es un chatbot como ChatGPT, hecho para criminales: escribe lo que se le pida, sin ninguno de los límites de seguridad que tienen los asistentes de IA comerciales. FraudGPT es su hermano con mejor mercadotecnia. Los dos aparecieron en mercados clandestinos en julio de 2023, vendidos por suscripción, y los dos se usan sobre todo para una cosa: escribir mensajes de phishing y fraude que parecen redactados por un hablante nativo que conoce tu negocio. La buena noticia es que a las defensas que detienen esos mensajes no les importa quién los escribió. El MFA resistente al phishing, un equipo capacitado y una segunda verificación en cada pago siguen funcionando.
Qué son WormGPT y FraudGPT
En julio de 2023, investigadores de SlashNext reportaron una herramienta llamada WormGPT, anunciada como una IA sin límites para phishing y compromiso de correo empresarial (BEC). Le pidieron un correo que presionara a un gerente de cuenta para pagar una factura fraudulenta, y calificaron el resultado de notablemente persuasivo y, además, estratégicamente astuto. Dos semanas después, Netenrich describió FraudGPT, que se vendía en 200 dólares al mes o 1,700 dólares al año y se anunciaba para páginas de estafa, mensajes de phishing y código malicioso.
El WormGPT original cerró más tarde en 2023, pero la marca no. En 2025, Cato Networks encontró dos herramientas vendidas como WormGPT que no eran modelos de IA nuevos. Eran modelos comerciales, Grok de xAI y Mixtral de Mistral, envueltos en una instrucción oculta que les ordenaba ignorar sus reglas de seguridad. En noviembre de 2025, Unit 42 de Palo Alto Networks reportó WormGPT 4, a la venta desde septiembre de 2025 a partir de 50 dólares al mes, y una alternativa gratuita llamada KawaiiGPT. Las dos escribían correos de phishing convincentes cuando se les pedía.
La lección es que el nombre importa menos que la tendencia. Estas herramientas son baratas, fáciles de reemplazar y cualquiera puede rentar una. Lo que antes le tomaba una tarde a un estafador experto ahora le toma un minuto a un principiante.
Para qué las usan los atacantes: cuatro correos que tu equipo podría recibir esta semana
Unit 42 lo dijo sin rodeos: estas herramientas eliminan los errores gramaticales y las frases torpes que antes delataban al phishing, y pueden hacerse pasar de forma convincente por un director general o un proveedor de confianza. Estos son los cuatro escenarios que más vemos en nuestros clientes, y cómo la IA hace cada uno más difícil de detectar.
1. El proveedor con nuevos datos bancarios
Tu auxiliar de cuentas por pagar recibe un correo de un proveedor al que le han pagado durante años. La misma firma, el mismo tono, el número de factura correcto. Dice que el proveedor cambió de banco y pide que el pago de este mes vaya a la cuenta nueva. Antes de la IA, lo que lo delataba solía ser el idioma: una frase rígida, una expresión mal usada. Ahora el correo es impecable, y hasta puede estar escrito con el estilo del propio proveedor, copiado de un correo real que el atacante robó antes.
2. El director general que lo necesita ya
Un viernes por la tarde, tu asistente recibe un mensaje del director general, que está de viaje: una adquisición confidencial, una transferencia que tiene que salir hoy o un paquete de tarjetas de regalo para un cliente. El informe de delitos en internet 2025 del FBI describe exactamente este patrón: los generadores de chat pueden crear rápido correos con tono oficial que imitan al director general de una empresa. Las pérdidas por compromiso de correo empresarial reportadas al FBI llegaron a 3,050 millones de dólares en 2025, y más de 30 millones de ellas vinieron de casos en los que las víctimas reportaron el uso de IA.
3. La página de inicio de sesión que también roba el código
Un correo dice que te espera un documento compartido, o que tu buzón está casi lleno. El enlace abre una copia perfecta de tu página de inicio de sesión de Microsoft 365. Tu empleado escribe la contraseña y luego el código de la app de autenticación, y la página pasa los dos al sitio real en tiempo real. El atacante ya entró como esa persona. La IA escribe el correo y construye la página; el truco de retransmitir el código es más antiguo, y es la razón por la que un código por mensaje de texto o por app ya no protege una cuenta por sí solo.
4. La voz en el teléfono suena igual que la de tu director de finanzas
El empleado cuidadoso llama para confirmar, y la llamada va a un número que dio el atacante, donde contesta una voz clonada. En el caso más conocido, un empleado de Arup en Hong Kong envió unos 25 millones de dólares en 2024 después de una videollamada en la que el director de finanzas y otros colegas eran todos deepfakes. El informe del FBI dice que la clonación de voz ya se usa también para pedir transferencias.
Las defensas que siguen funcionando
Ninguno de estos ataques necesita un tipo nuevo de defensa. Necesitan las de siempre aplicadas sin excepciones, porque las pistas de antes (mala ortografía, saludos raros, un tono extraño) ya no están.
Verifica cada cambio de pago fuera del mensaje. Una cuenta bancaria nueva, una transferencia urgente o tarjetas de regalo se confirman llamando a un número que ya tenías, de tu archivo de proveedores o del directorio de la empresa, nunca uno que venga en el correo o en la llamada. Dos personas aprueban cualquier cambio de datos bancarios. Esta sola regla derrota los escenarios 1, 2 y 4, por buena que sea la redacción o la voz.
Usa MFA resistente al phishing. Los códigos por mensaje de texto o por app se pueden retransmitir desde una página de inicio de sesión falsa; las llaves de seguridad y las passkeys basadas en FIDO2 y WebAuthn no, porque solo le responden al sitio web real. CISA considera el MFA resistente al phishing el estándar de referencia y pide a todas las organizaciones adoptarlo. Empieza por los administradores, finanzas y los directivos. Los atacantes van primero por esas cuentas, como describimos en nuestro análisis de los ataques basados en identidad.
Capacita a tu gente en la solicitud, no en la ortografía. La capacitación de concientización de antes enseñaba al personal a buscar errores de dedo. Ese consejo ahora hace daño, porque les enseña que un correo bien escrito es seguro. Enséñales a detenerse ante el patrón: urgencia, secreto, un cambio en cómo se mueve el dinero o un inicio de sesión al que se llega desde un enlace. Luego ponlo a prueba. Nuestros cursos de ciberseguridad hacen ejercicios de phishing con mensajes tan pulidos como los reales, y reportan los totales, nunca los nombres.
Haz fácil reportar y agradece a quien lo hace. Un correo sospechoso reportado en los primeros minutos se puede retirar de todos los buzones antes de que la siguiente persona haga clic. Un equipo que tiene miedo de admitir un error no reporta nada.
Revisa la configuración de tu dominio de correo. SPF, DKIM y DMARC configurados para rechazar hacen mucho más difícil que un atacante envíe correos que parezcan venir de tu propio dominio. No detienen un dominio parecido, y por eso la verificación de pagos sigue importando.
Si tu empresa también construye con IA
WormGPT es el lado criminal de la misma tecnología que tus equipos quizá están adoptando. Si estás implementando asistentes o agentes de IA internamente, la misma pregunta sobre quién puede hacer que se porten mal aplica a los tuyos. Nuestro servicio de seguridad en inteligencia artificial revisa y refuerza los sistemas de IA que construyes o compras.
Estas herramientas volverán a cambiar de nombre; las de este artículo probablemente desaparezcan en menos de un año. Revisaremos este artículo cuando eso pase. Las defensas de arriba no tendrán que cambiar.
Preguntas frecuentes
¿WormGPT todavía está disponible?
El WormGPT original cerró en 2023, poco después de que los investigadores lo dieran a conocer. El nombre sigue vivo. Cato Networks encontró dos herramientas vendidas como WormGPT en 2024 y 2025 que eran modelos de IA comerciales a los que una instrucción oculta les quitaba las reglas de seguridad, y Unit 42 reportó un WormGPT 4 de pago a la venta desde septiembre de 2025. Espera que los nombres sigan cambiando mientras los mensajes que escriben siguen siendo los mismos.
¿Se puede usar ChatGPT de la misma forma?
Los asistentes comerciales se niegan a escribir un correo de fraude cuando lo reconocen, y sus proveedores cancelan las cuentas que abusan de ellos. Los criminales evitan las dos cosas rentando un modelo sin censura, que es justo lo que venden WormGPT y FraudGPT. Para tus defensas no importa qué herramienta escribió el mensaje, porque las verificaciones de este artículo no dependen de detectar la IA.
¿Podemos detectar un correo escrito por IA?
No de forma confiable, y es la pregunta equivocada. Un correo bien escrito por un estafador y uno bien escrito por un colega se ven igual. Revisa la solicitud, no la redacción. Un cambio de datos bancarios, un pago urgente o una página de inicio de sesión a la que se llega desde un enlace se verifica igual, sin importar quién o qué escribió el mensaje.
¿Una empresa pequeña tiene que preocuparse por esto?
Sí, y quizá más que una grande. Estas herramientas hacen barato un mensaje convincente, así que los atacantes ya no guardan su esfuerzo para los objetivos grandes. Un equipo de finanzas pequeño que paga facturas desde el correo, sin una segunda verificación, es exactamente para lo que se escribe un correo falso de proveedor.
Fuentes
- WormGPT: a generative AI tool to compromise business emails, CSO Online, 2023
- FraudGPT: The Villain Avatar of ChatGPT, Netenrich, 2023
- WormGPT variants powered by Grok and Mixtral have emerged, Cato Networks, 2025
- The Dual-Use Dilemma of AI: Malicious LLMs, Unit 42, Palo Alto Networks, 2025
- 2025 Internet Crime Report, FBI Internet Crime Complaint Center, 2026
- British engineering giant Arup revealed as $25 million deepfake scam victim, CNN, 2024
- Implementing Phishing-Resistant MFA, CISA, 2022
Cursos de ciberseguridad para empleados y desarrolladores
Capacitamos a todas las personas de tu empresa para reconocer el phishing y lo comprobamos con ejercicios de phishing que hacemos nosotros, y enseñamos a tus equipos de desarrollo y de TI a construir y operar sistemas más difíciles de atacar. Cada sesión se imparte en vivo, en línea o en tus oficinas, en inglés o en español.
Lecturas relacionadas
Seguridad de la IA
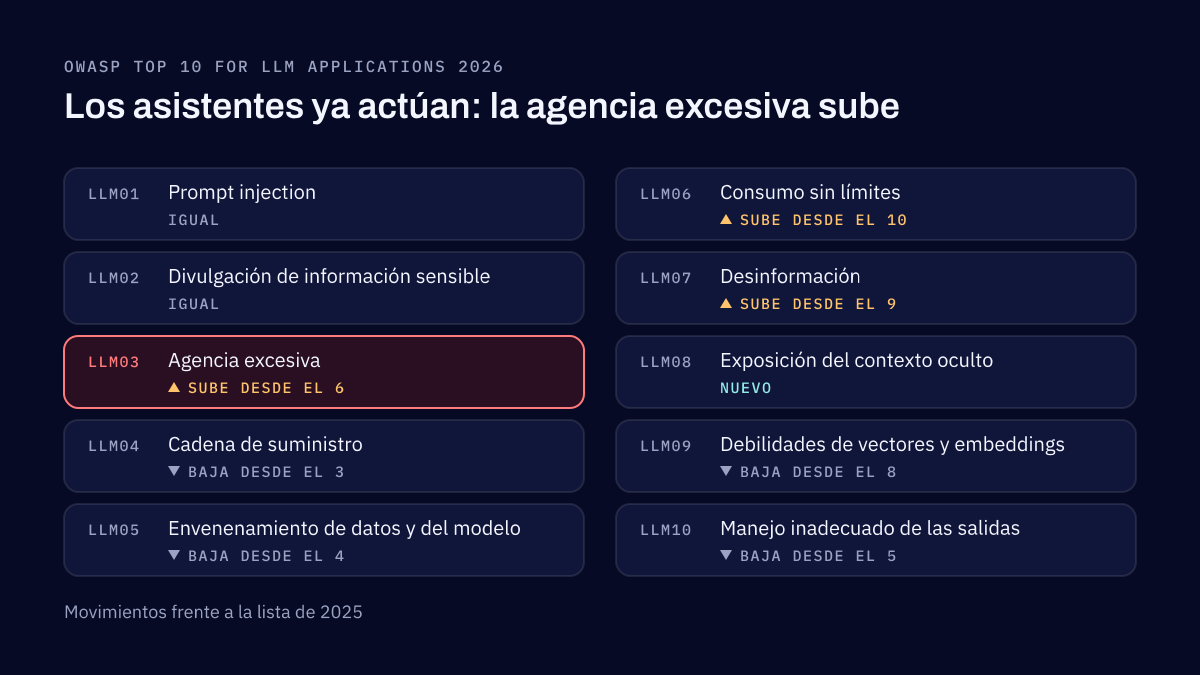
10 formas en que tu IA puede volverse en tu contra: OWASP Top 10 para LLM vs MITRE ATLAS
Un chatbot que inventa una política de reembolsos, un asistente que filtra correos sin un solo clic, una herramienta de programación publicada con código plantado. El OWASP Top 10 para LLM nombra estos riesgos para quien construye; MITRE ATLAS registra cómo los ejecutan los atacantes. Así encajan los dos.
Seguridad de la IA
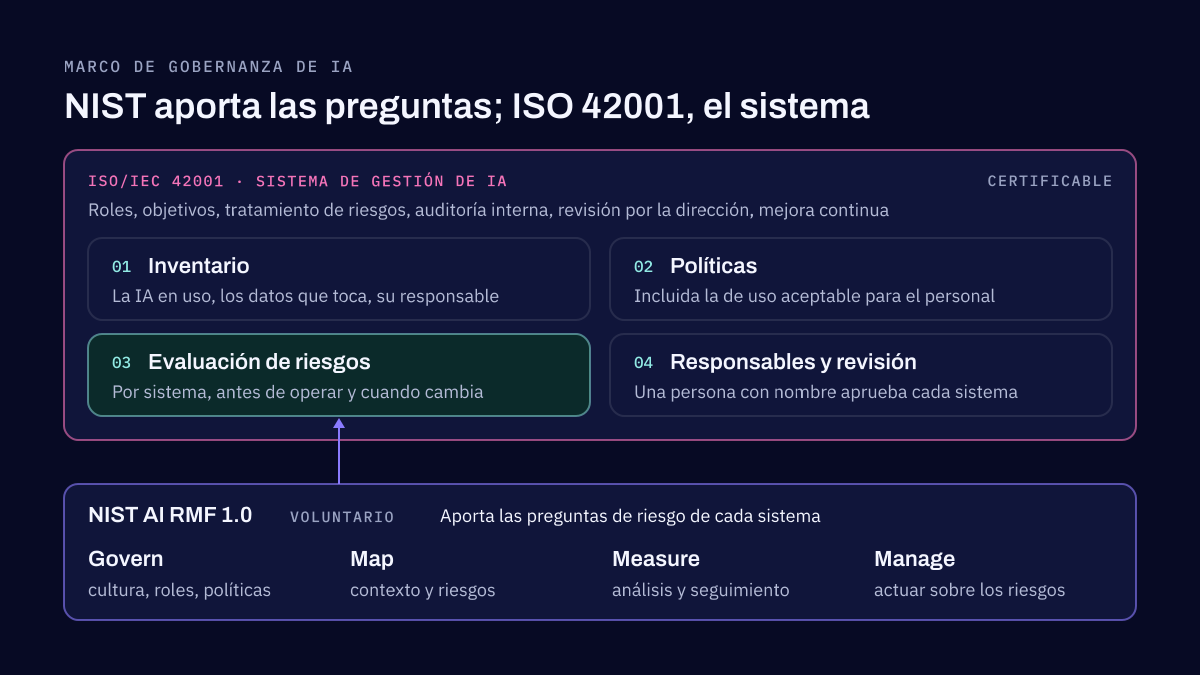
Gobernanza de IA: pon las reglas antes de que tu IA se salga de control
Un marco de gobernanza de IA decide qué sistemas de IA usa tu empresa, qué puede hacer cada uno, quién lo aprobó y cómo notarás cuando algo falle. NIST AI RMF aporta las preguntas de riesgo, ISO/IEC 42001 el sistema de gestión alrededor, y una política de uso dice al personal qué puede hacer hoy.
Cuéntanos quién necesita capacitación
Los equipos, el número de personas y el idioma en unas líneas. Respondemos en un plazo de dos días hábiles.