Identidad y acceso
Robo de credenciales y ataques a la identidad: cómo funcionan y qué los detiene
Un ataque a la identidad usa una cuenta real, con credenciales robadas, adivinadas o mal usadas, en lugar de atravesar un firewall. Se detiene con autenticación multifactor resistente al phishing, cuentas con mínimo privilegio y la eliminación de las cuentas inactivas y compartidas de las que dependen los atacantes, en ese orden.

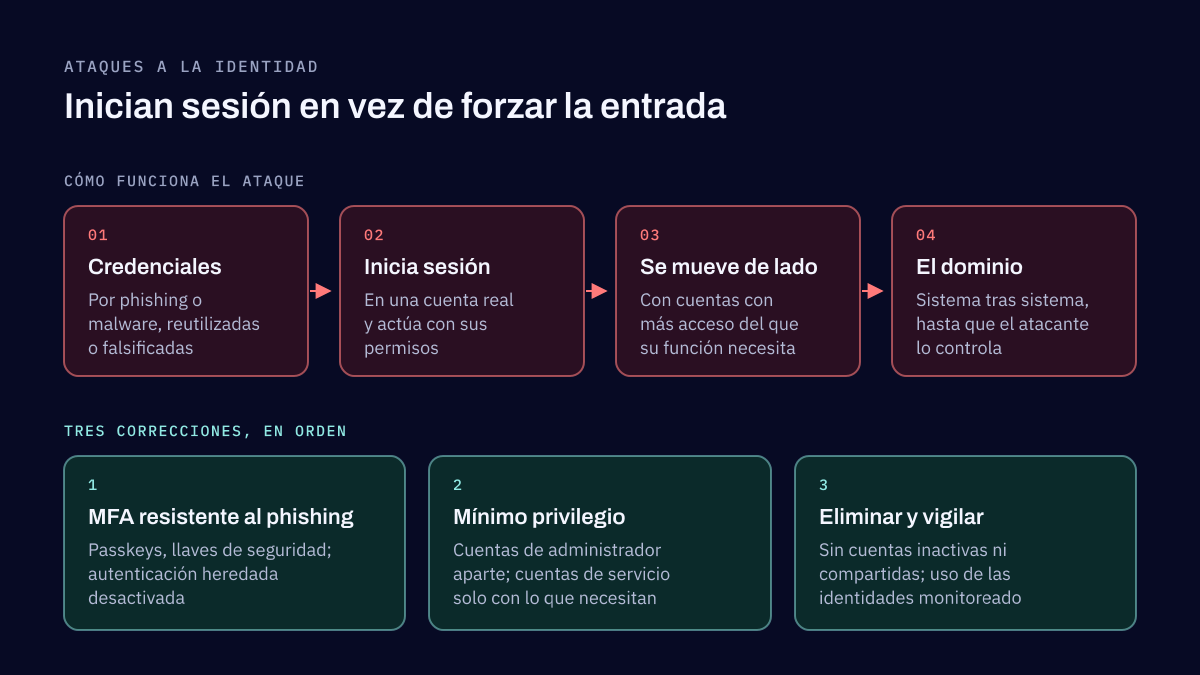
El robo de credenciales está detrás de los ataques a la identidad, en los que el atacante inicia sesión en lugar de forzar la entrada. Usa una cuenta real, con credenciales obtenidas por phishing, robadas por malware, reutilizadas de otra brecha o falsificadas, y después actúa con los permisos de esa cuenta. Las defensas que funcionan son la autenticación multifactor resistente al phishing, cuentas con solo el acceso que necesitan y la eliminación de las cuentas viejas y compartidas, junto con el monitoreo de cómo se usan las identidades.
Lo que encontró el índice IBM X-Force 2024
La versión anterior de este artículo se escribió en febrero de 2024 a partir del X-Force Threat Intelligence Index 2024 de IBM. Al revisar los incidentes que X-Force atendió en 2023, IBM encontró que el uso de credenciales robadas para entrar a cuentas válidas había crecido 71% en un año y representaba el 30% de los incidentes, empatado con el phishing como la forma de entrada más común. También registró un aumento del 100% en Kerberoasting, un ataque a las cuentas de servicio que se describe más abajo.
La siguiente edición, el X-Force Threat Intelligence Index 2025, encontró lo mismo para 2024: el abuso de identidades de usuario fue el punto de entrada preferido, en el 30% de los casos.
Qué ha cambiado desde entonces
La forma de entrar cambió desde entonces. En el índice de 2026 de IBM, la explotación de vulnerabilidades pasó a ser la principal causa de los ataques, con el 40% de los incidentes que X-Force vio en 2025. El Data Breach Investigations Report 2026 de Verizon muestra el mismo cambio en las brechas: la explotación subió al 31% del acceso inicial, mientras que el abuso de credenciales, el líder anterior, bajó al 13%, con el phishing en 16%.
Eso no hace menos importante a la identidad. Las credenciales siguen siendo una de las principales formas de entrar, y una vez que el atacante está dentro, por un servidor vulnerable o una laptop comprometida por phishing, las cuentas son la forma en que pasa de un sistema al siguiente. El Digital Defense Report 2025 de Microsoft informó que los ataques a la identidad crecieron 32% en la primera mitad de 2025 y que más del 97% de ellos fueron ataques a contraseñas. Para la mayoría de las empresas, la pregunta ya no es si un atacante tendrá en algún momento una cuenta válida, sino hasta dónde lo llevará esa cuenta.
Cómo funcionan los ataques a la identidad
Las técnicas están bien documentadas en MITRE ATT&CK, el catálogo público del comportamiento de los atacantes, donde el uso de cuentas reales es la técnica T1078, Valid Accounts. Los caminos que más funcionan en nuestras pruebas de red team y de penetración son:
- Robo de credenciales. Contraseñas y tokens de sesión capturados por páginas de phishing o por malware infostealer en el equipo de un usuario, y después usados o vendidos.
- Reutilización de contraseñas. Una contraseña expuesta en una brecha que se prueba contra las páginas de inicio de sesión de la empresa, a menudo con password spraying: unas pocas contraseñas comunes probadas en muchas cuentas.
- Abuso de Kerberos. Pedir tickets de Kerberos para cuentas de servicio en Active Directory y descifrar sus contraseñas fuera de línea (Kerberoasting), o falsificar tickets una vez que se obtiene suficiente acceso.
- Servicios de certificados mal configurados. Plantillas de Active Directory Certificate Services (AD CS) que permiten a un usuario común pedir un certificado a nombre de otra persona, incluido un administrador.
- Movimiento lateral con cuentas con exceso de privilegios. Una cuenta con más acceso del que su función necesita, usada para llegar al siguiente sistema, y al siguiente, hasta que el atacante controla el dominio.
Las debilidades que los hacen funcionar
Las mismas debilidades aparecen en la mayoría de las evaluaciones de identidad que hacemos:
- Cuentas sin autenticación multifactor, o con métodos que se pueden obtener con phishing.
- Cuentas de servicio con demasiado acceso, contraseñas que nunca cambian y nadie que revise lo que hacen.
- Cuentas inactivas de personas que se fueron, proyectos que terminaron y usuarios de prueba que nadie eliminó.
- Protocolos de autenticación heredados, que aceptan solo una contraseña y evitan la autenticación multifactor aunque esté activada.
- Cuentas de administrador compartidas, donde varias personas usan un mismo usuario, así que ninguna acción se puede atribuir a alguien.
Cada una aumenta el riesgo de que se acepte una credencial robada o de que una cuenta común se vuelva una cuenta privilegiada.
Tres correcciones, en orden
Si una empresa pudiera corregir solo tres problemas de identidad este trimestre, serían estos tres, en este orden:
- Exige autenticación multifactor resistente al phishing y desactiva la autenticación heredada. Las passkeys y las llaves de seguridad basadas en los estándares FIDO, o las tarjetas inteligentes, resisten el phishing de una forma en que los códigos y las aprobaciones push no lo hacen. SP 800-63B-4 de NIST, definitiva desde julio de 2025, exige a los servicios de su segundo nivel de garantía ofrecer una opción resistente al phishing y la exige en el nivel más alto, y la guía de CISA sobre MFA resistente al phishing explica cómo implementarla. Empieza por los administradores y el acceso remoto. Al mismo tiempo, bloquea los protocolos heredados, por ejemplo con el acceso condicional de Microsoft Entra, para que los nuevos métodos no se puedan evitar.
- Aplica el mínimo privilegio a las cuentas de administración y de servicio. Separa las cuentas de administrador de las de uso diario, da a cada cuenta de servicio solo los permisos que su aplicación necesita, usa para ellas contraseñas largas y aleatorias o administradas, y revisa el acceso privilegiado de forma periódica.
- Elimina las cuentas inactivas y compartidas, y vigila cómo se usan las identidades. Desactiva las cuentas que no han iniciado sesión en un periodo definido, da a cada administrador una cuenta a su nombre y monitorea la actividad de las identidades de forma continua: viajes imposibles, inicios de sesión desde equipos nuevos, una cuenta de servicio usada de forma interactiva, una petición repentina de muchos tickets de Kerberos.
Ninguna de estas necesita un producto nuevo para empezar. La mayoría de las plataformas de identidad ya incluyen los controles; lo que suele faltar es la decisión, el inventario y el seguimiento.
Por dónde seguir
Nuestro servicio de gestión de identidades configura plataformas de identidad, diseña quién puede llegar a qué, controla el acceso privilegiado y hace revisiones de acceso. Para saber cuáles de los caminos anteriores funcionan contra tu propio entorno, nuestro servicio de pruebas de penetración y red team prueba Active Directory y los sistemas de identidad como lo haría un atacante. Para el monitoreo de la tercera corrección, nuestro servicio de detección de amenazas y SIEM conecta tu proveedor de identidad a un SIEM con reglas de detección que después opera tu equipo, y nuestros cursos de ciberseguridad ayudan al personal a reconocer el phishing con el que empiezan muchos de estos ataques.
Preguntas frecuentes
¿Qué es un ataque a la identidad?
Es un ataque que usa una cuenta legítima para entrar o para moverse, en lugar de aprovechar una falla en el software. El atacante roba, adivina, compra o falsifica las credenciales de un usuario o de una cuenta de servicio reales y después actúa con los permisos de esa cuenta. Como la actividad parece un inicio de sesión normal, es más difícil de detectar que el malware.
¿Basta con cualquier autenticación multifactor?
No. Los códigos por mensaje de texto, las contraseñas de un solo uso y las aprobaciones push se pueden obtener con phishing o abusar, por ejemplo saturando a un usuario con solicitudes push hasta que acepte una. NIST SP 800-63B-4 y CISA recomiendan métodos resistentes al phishing, como las passkeys y las llaves de seguridad basadas en los estándares FIDO, o las tarjetas inteligentes, sobre todo para los administradores.
¿Qué es la autenticación heredada y por qué desactivarla?
La autenticación heredada abarca protocolos de inicio de sesión antiguos, como la autenticación básica del correo, que envían un nombre de usuario y una contraseña y no pueden pedir un segundo factor. A una cuenta protegida con autenticación multifactor todavía se puede llegar por ellos con la contraseña sola, por eso hay que apagarlos en cuanto nada dependa de ellos.
¿Cómo abusan los atacantes de las cuentas de servicio?
Las cuentas de servicio ejecutan aplicaciones e integraciones, a menudo con permisos amplios, contraseñas que nunca cambian y nadie que vigile sus inicios de sesión. Los atacantes las buscan porque una sola puede abrir muchos sistemas. Técnicas como Kerberoasting permiten a un atacante pedir un ticket de Kerberos para una cuenta de servicio y descifrar su contraseña fuera de línea.
Fuentes
- X-Force Threat Intelligence Index 2024, IBM, 2024
- X-Force Threat Intelligence Index 2025, IBM, 2025
- X-Force Threat Intelligence Index 2026, IBM, 2026
- 2026 Data Breach Investigations Report, executive summary, Verizon, 2026
- Microsoft Digital Defense Report 2025, Microsoft, 2025
- SP 800-63B-4: Digital Identity Guidelines, Authentication and Authenticator Management, NIST, 2025
- Implementing Phishing-Resistant MFA, CISA, 2022
- Valid Accounts, T1078, MITRE ATT&CK, 2026
Gestión de identidades y accesos para tu empresa
Configuramos la plataforma de identidad con la que inician sesión tu personal y tus clientes, diseñamos quién puede llegar a qué, ponemos controles al acceso de administrador y hacemos las revisiones de acceso que lo mantienen en orden. El trabajo se hace en Okta, Auth0, Microsoft Entra ID o Google Workspace.
Lecturas relacionadas
Identidad y acceso
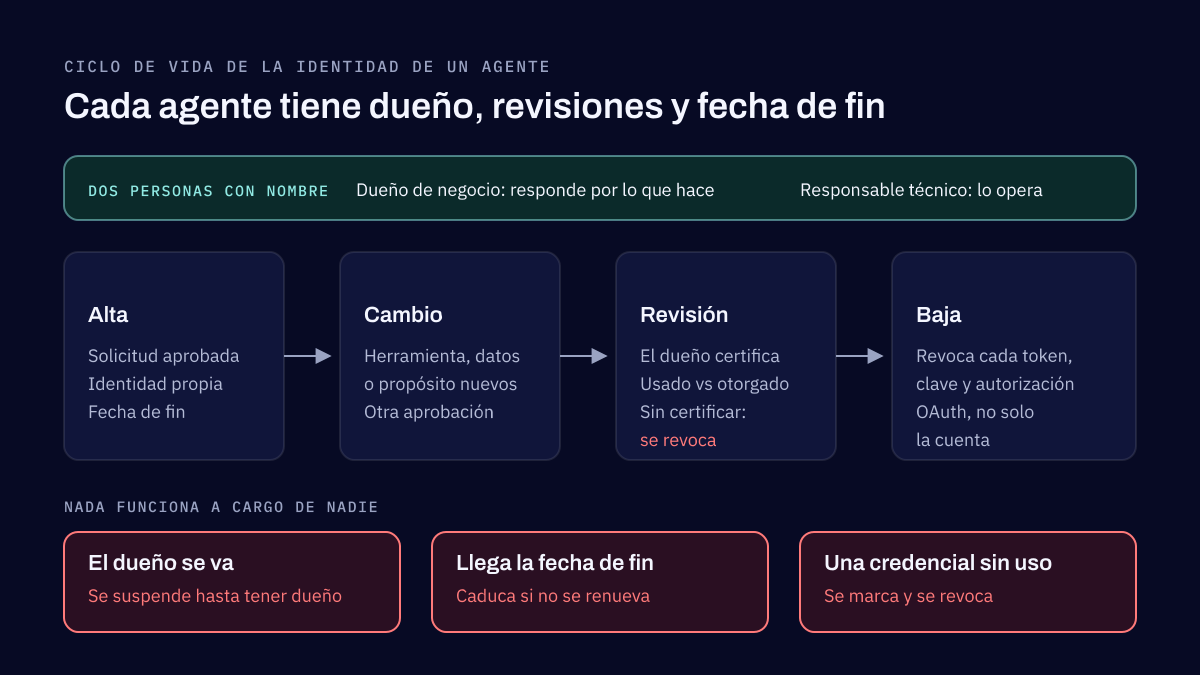
Gobernanza de identidades (IGA) para agentes de IA: revisiones, ciclo de vida y mínimo privilegio
El identity governance and administration decide quién debe tener acceso a qué, lo mantiene correcto cuando las personas entran, cambian de puesto o se van, y lo comprueba con revisiones. Los agentes de IA son sus identidades más nuevas. Cada uno necesita dueño, altas, cambios y bajas, revisiones de acceso y fecha de fin, como cualquier cuenta.
Detección de amenazas
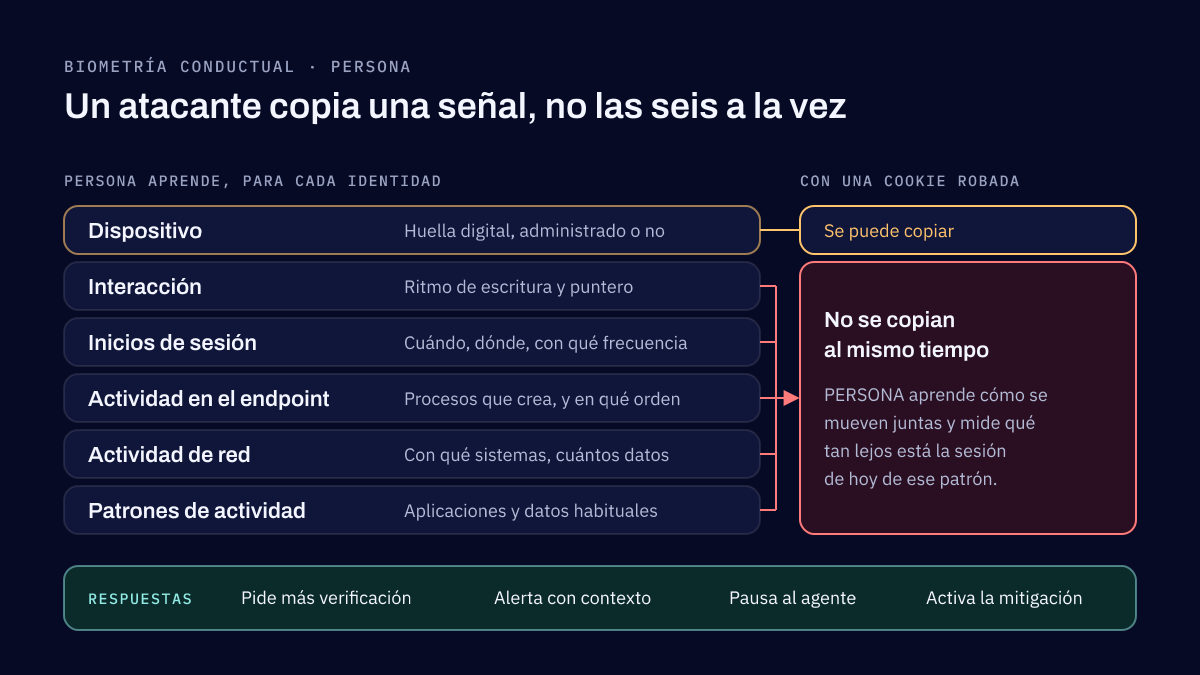
Biometría conductual con ML: PERSONA, vista multimodal de cada usuario, dispositivo y agente de IA
La biometría conductual identifica a un usuario por cómo actúa, no por lo que sabe o trae. Con la huella digital del dispositivo y el contexto de la sesión, y con machine learning, da un perfil que muestra cuándo una cuenta, un dispositivo o un agente de IA deja de actuar como siempre. PERSONA es nuestro nombre para ese perfil.
Cuéntanos cómo inician sesión hoy tu personal y tus clientes
Menciona las plataformas que usas, cuántas personas y aplicaciones están involucradas más o menos, y qué motivó la pregunta. Respondemos en un máximo de dos días hábiles.