Identidad y acceso
Gobernanza de identidades (IGA) para agentes de IA: revisiones, ciclo de vida y mínimo privilegio
El identity governance and administration decide quién debe tener acceso a qué, lo mantiene correcto cuando las personas entran, cambian de puesto o se van, y lo comprueba con revisiones. Los agentes de IA son sus identidades más nuevas. Cada uno necesita dueño, altas, cambios y bajas, revisiones de acceso y fecha de fin, como cualquier cuenta.

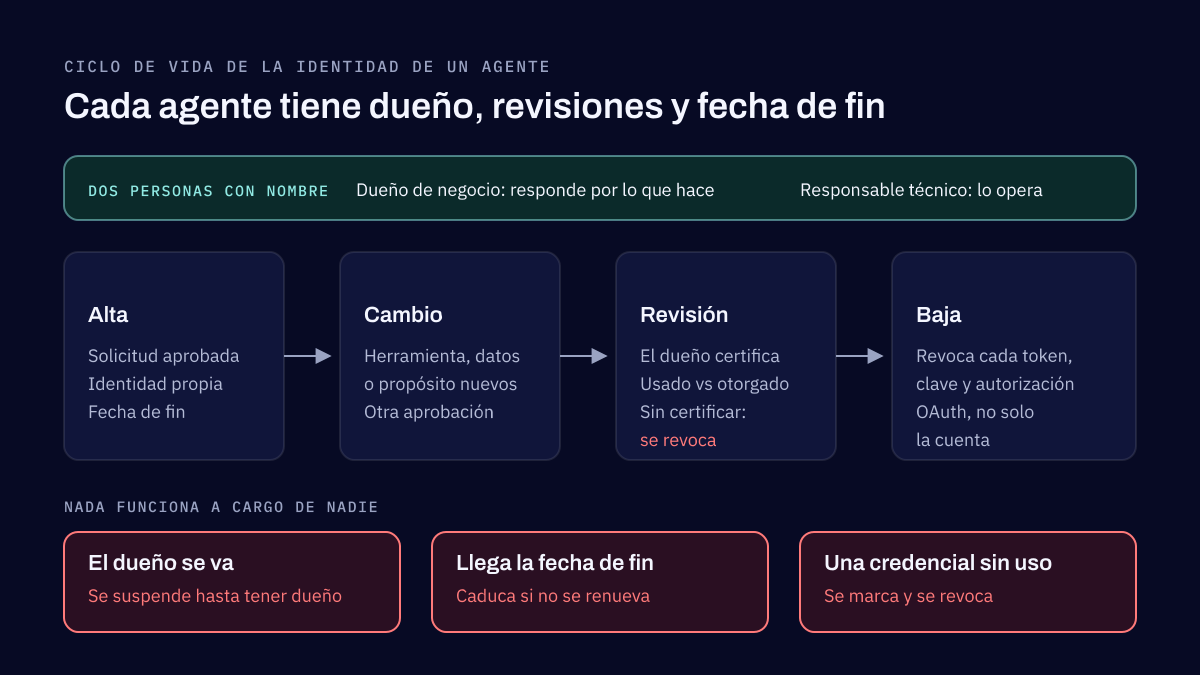
El identity governance and administration (IGA), o gobernanza de identidades, es la disciplina que decide quién debe tener acceso a qué, mantiene ese acceso correcto cuando las personas entran, cambian de puesto y se van, y lo comprueba con solicitudes, aprobaciones y revisiones. Es la parte de gobernanza de la gestión de identidades y accesos: IAM abarca todo el campo, mientras que IGA es dueño de las decisiones y de la evidencia que las respalda. Los agentes de IA son las identidades más nuevas que IGA tiene que gobernar. Cada agente necesita lo mismo que recibe la cuenta de un empleado: un dueño, un ciclo de vida desde el alta hasta la baja, el mínimo acceso que necesita para su trabajo, revisiones de acceso periódicas y una fecha de fin.
Qué es el identity governance and administration
El IDPro Body of Knowledge, escrito por profesionales de identidad, describe IGA como una disciplina que en realidad trata de la gestión del ciclo de vida y del control de acceso desde un punto de vista administrativo. Según el mismo texto, sus herramientas parten de una fuente de verdad (el quién) para gobernar los permisos (el acceso) en los sistemas de destino (el qué). Para los empleados, la fuente de verdad suele ser el sistema de recursos humanos: una contratación crea las cuentas, un cambio de puesto las modifica y una salida las elimina.
IGA tiene cinco tareas:
- Ciclo de vida. Las altas, los cambios y las bajas crean, modifican y eliminan accesos.
- Solicitudes y aprobaciones. El acceso más allá del conjunto inicial se solicita, se justifica y lo aprueba alguien que responde por él.
- Revisiones de acceso y certificación. Con una frecuencia definida, un dueño confirma que cada acceso sigue siendo necesario, y lo que no se confirma se retira.
- Separación de funciones. Ninguna identidad tiene dos funciones que juntas permitan un fraude o un error grave.
- Evidencia. Cada decisión queda registrada, para que un auditor vea quién aprobó qué y cuándo.
El catálogo de controles del NIST, SP 800-53 Rev. 5 (versión 5.2.0, agosto de 2025), pide lo mismo en su control de gestión de cuentas, AC-2: asignar responsables de las cuentas, revisarlas con una frecuencia definida y alinear su gestión con los procesos de baja y cambio de puesto del personal. Su explicación incluye las cuentas de servicio entre los tipos de cuenta que cubre.
IGA vs gestión de identidades y accesos (IAM)
IAM es todo el campo. El texto de IDPro lo divide en dos. El tiempo administrativo es todo lo que sirve para dejar las cosas configuradas: quién recibe qué cuenta y qué permisos, y por qué. El tiempo de ejecución es lo que pasa cuando alguien inicia sesión o se verifica una solicitud. IGA es tiempo administrativo. La gestión de accesos, el inicio de sesión único y la autenticación multifactor son tiempo de ejecución.
La distinción importa para los agentes. Casi todo el trabajo actual sobre la identidad de los agentes es de tiempo de ejecución: cómo se autentica un agente, cómo recibe un token, cómo lo verifica una herramienta. Ese trabajo es necesario, y nuestro artículo sobre seguridad de la IA agéntica lo cubre. Pero los controles de tiempo de ejecución aplican el acceso que se le haya dado a un agente, sea cual sea. IGA pregunta si debió recibir ese acceso y si todavía debe tenerlo.
Por qué los agentes de IA necesitan gobernanza ahora
Las identidades de máquina, incluidos los agentes de IA, ya superan a las humanas 109 a 1, según el Identity Security Landscape 2026 de Palo Alto Networks. En la encuesta de SailPoint de 2025, con 353 participantes, el 80% dijo que sus agentes de IA habían realizado acciones no previstas, y el 39% dijo que los agentes habían accedido a sistemas o recursos no autorizados. El informe AI Agents at Work 2026 de Okta encontró que solo el 34% de las organizaciones de los encuestados aplica siempre a los agentes los mismos controles de seguridad que a su personal.
Las credenciales no humanas olvidadas ya han causado brechas reales. Después de la brecha de Okta de 2023, Cloudflare rotó miles de credenciales, pero se le pasaron un token de servicio y tres cuentas de servicio, y según su propio informe así fue como el atacante entró por primera vez a sus sistemas. En 2024, Microsoft describió cómo Midnight Blizzard entró por una cuenta de prueba antigua sin autenticación multifactor y luego usó una aplicación OAuth de prueba, también antigua, con acceso elevado a su entorno corporativo. Ninguno de los dos casos era un agente de IA. Los dos eran identidades que nadie seguía gobernando, y un agente sin dueño se convierte justo en eso. OWASP pone la baja incompleta en primer lugar de su Non-Human Identities Top 10 de 2025.
Un dueño para cada agente
Cada agente tiene dos personas con nombre: un dueño de negocio que responde por lo que hace y un responsable técnico que lo opera. Las dos quedan en el inventario de identidades junto al agente, su propósito, sus herramientas, sus datos y cada credencial que tiene.
Cuando el dueño se va o cambia de puesto, el agente se suspende hasta que alguien acepte ser su dueño. No se queda funcionando a cargo de nadie. Y cada agente se crea con una fecha de fin que su dueño debe renovar, para que un piloto olvidado caduque solo en lugar de seguir vivo con su acceso.
En la práctica, la primera revisión de acceso es donde se descubren muchos agentes. El personal los crea dentro de plataformas SaaS en una tarde, y aparecen en la revisión con acceso y sin dueño registrado.
Altas, cambios y bajas para agentes
Alta. Un agente se crea mediante una solicitud que indica su propósito, dueño, herramientas, datos y fecha de fin, y se aprueba como una cuenta nueva. Recibe su propia identidad, nunca las credenciales de una persona ni una cuenta compartida.
Cambio. Una herramienta nueva, datos nuevos o un propósito nuevo son un cambio y requieren otra aprobación. Agregar permisos sin avisar a un agente que funciona es la forma en que la mayoría de los agentes termina con mucho más acceso que el de su primera solicitud.
Baja. La baja revoca cada token, clave y autorización OAuth que tenga el agente, no solo su cuenta. Una cuenta deshabilitada con tokens activos no se ha dado de baja. El token de servicio que se le pasó a Cloudflare es la razón para verificarlo.
Acceso sin uso. Las credenciales que no se usan durante un periodo definido se marcan y se revocan. El control AC-2(3) del NIST pide deshabilitar las cuentas que ya caducaron, que ya no están asociadas a un usuario o que llevan inactivas un periodo definido, y esa regla detecta los agentes que nadie se acordó de apagar.
Solicitudes de acceso, revisiones y certificación
Los agentes entran en las mismas campañas de revisión de acceso que las personas y las cuentas de servicio, y el dueño de negocio del agente certifica su acceso. Los agentes que pueden escribir, pagar, borrar o llegar a datos sensibles se revisan con más frecuencia, por ejemplo cada trimestre, que los de solo lectura.
Una revisión solo sirve si quien revisa puede ver lo que importa. Muestra lo que el agente realmente usó junto a lo que se le otorgó, y los permisos sin uso se vuelven fáciles de quitar. Luego haz que quitar sea lo predeterminado: el acceso que no se certifica antes de la fecha límite se revoca. Sin esa regla, las revisiones se vuelven un trámite de aprobar por aprobar, y los agentes son fáciles de aprobar porque nadie protesta en su nombre.
Separación de funciones y mínimo privilegio
El control AC-5 del NIST pide a las organizaciones identificar las funciones que deben separarse y asignar el acceso en consecuencia. Para los agentes, eso significa que un agente nunca tiene los dos lados de una función sensible: no da de alta a un proveedor y le paga, ni escribe código y aprueba su merge.
El mínimo privilegio, control AC-6 del NIST, solo permite el acceso necesario para cumplir las tareas asignadas por la organización, y menciona expresamente los procesos que actúan en nombre de los usuarios, que es lo que es un agente. De ahí salen tres reglas:
- Los permisos de un agente nunca superan los de su dueño ni los de la persona en cuyo nombre actúa.
- Las acciones privilegiadas o irreversibles esperan la aprobación de una persona, aunque el agente tenga el permiso.
- Varios agentes acotados, cada uno con su propia identidad y alcance, son más seguros que un solo agente con todos los permisos, y mucho más fáciles de revisar.
Hacia dónde van los estándares
Los estándares se están poniendo al día. En febrero de 2026, el National Cybersecurity Center of Excellence del NIST publicó un documento conceptual, Accelerating the Adoption of Software and AI Agent Identity and Authorization, sobre cómo aplicar los estándares de identidad a los agentes. Las principales plataformas de identidad también empezaron a registrar a los agentes como identidades propias: Microsoft lanzó Entra Agent ID en disponibilidad general en abril de 2026, Okta hizo lo mismo con Okta for AI Agents esa primavera y SailPoint ofrece seguridad de identidad para agentes. Una herramienta ayuda, pero el proceso, un dueño, una solicitud, una revisión y una fecha de fin para cada agente, es lo que cada empresa tiene que decidir por su cuenta.
Por dónde empezar
Haz una lista de tus agentes y de las credenciales que tiene cada uno, dale a cada uno un dueño y una fecha de fin, e inclúyelos en tu próxima revisión de acceso. Nuestro servicio de seguridad de IA incluye esto como parte del hardening de IA, que suele tomar de dos a cuatro meses junto con tus ingenieros. Si tus políticas y reportes de riesgo necesitan trabajo tanto para personas como para agentes, nuestro servicio de gobernanza de seguridad construye ese programa, nuestro servicio de gestión de identidades y accesos lleva las revisiones de acceso periódicas, y nuestro artículo sobre el marco de gobernanza de IA explica las reglas que están por encima.
Preguntas frecuentes
¿Cuál es la diferencia entre IGA e IAM?
IAM es todo el campo de la gestión de identidades y accesos. IGA es su parte de gobernanza, el trabajo administrativo de decidir y comprobar quién debe tener acceso, mediante solicitudes, aprobaciones, eventos del ciclo de vida, revisiones y separación de funciones. La gestión de accesos es la parte de tiempo de ejecución, el inicio de sesión y la verificación de cada solicitud. IGA define las reglas que la gestión de accesos aplica.
¿Un agente de IA es una identidad no humana?
Sí. Un agente de IA funciona como software, así que su identidad es no humana, como una cuenta de servicio o una clave de API. Se distingue de las anteriores porque decide qué hacer después y puede cambiar lo que hace sin una nueva versión del código, por eso necesita un dueño y revisiones, no solo una credencial.
¿Cada cuánto hay que revisar el acceso de los agentes de IA?
Al menos con la misma frecuencia que el de las personas, en las mismas campañas. Los agentes que pueden escribir, pagar, borrar o llegar a datos sensibles merecen un ciclo más corto, por ejemplo trimestral. El acceso que el dueño no certifique antes de la fecha límite debe retirarse por defecto.
¿Necesitamos una herramienta de IGA nueva para los agentes de IA?
No siempre. Las principales plataformas de identidad ya registran a los agentes como identidades propias, y muchas empresas pueden extender la gobernanza que ya tienen. Lo difícil es el proceso, un dueño, una solicitud, una revisión y una fecha de fin para cada agente, y eso no viene incluido en ninguna herramienta.
Fuentes
- Introduction to Identity, Part 1: Admin-time, IDPro Body of Knowledge, 2020
- SP 800-53 Rev. 5, Security and Privacy Controls (Release 5.2.0), NIST, 2025
- Accelerating the Adoption of Software and AI Agent Identity and Authorization, concept paper, NIST National Cybersecurity Center of Excellence, 2026
- OWASP Non-Human Identities Top 10, 2025, OWASP, 2025
- Identity Security Landscape 2026, Palo Alto Networks, 2026
- AI agents: the new attack surface, SailPoint, 2025
- AI Agents at Work 2026, Okta, 2026
- Thanksgiving 2023 security incident, Cloudflare, 2024
- Midnight Blizzard: guidance for responders on nation-state attack, Microsoft, 2024
Seguridad en inteligencia artificial y gobernanza de la IA
Te ayudamos a gobernar, proteger y vigilar los sistemas de IA que tu empresa construye o compra. Eso significa un marco de gobernanza que tu dirección puede respaldar, una revisión de seguridad que prueba cómo se puede abusar de cada sistema, el reforzamiento que necesita y una detección que tu equipo puede operar.
Lecturas relacionadas
Identidad y acceso
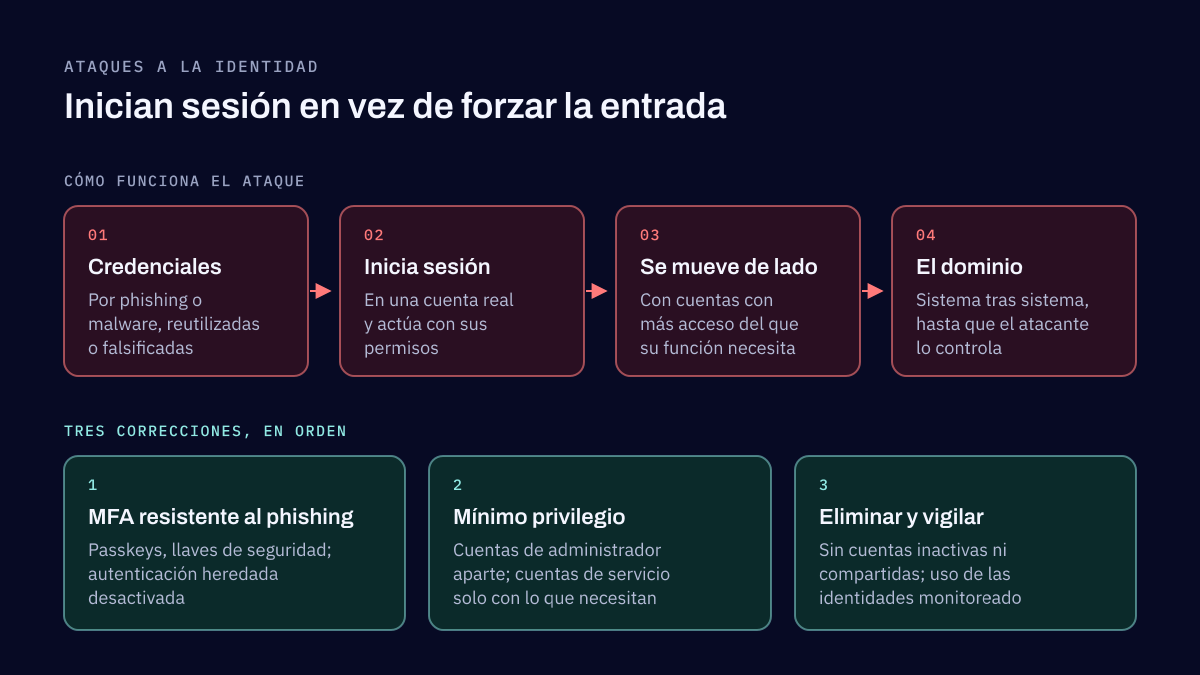
Robo de credenciales y ataques a la identidad: cómo funcionan y qué los detiene
Un ataque a la identidad usa una cuenta real, con credenciales robadas, adivinadas o mal usadas, en lugar de atravesar un firewall. Se detiene con autenticación multifactor resistente al phishing, cuentas con mínimo privilegio y la eliminación de las cuentas inactivas y compartidas de las que dependen los atacantes, en ese orden.
Detección de amenazas
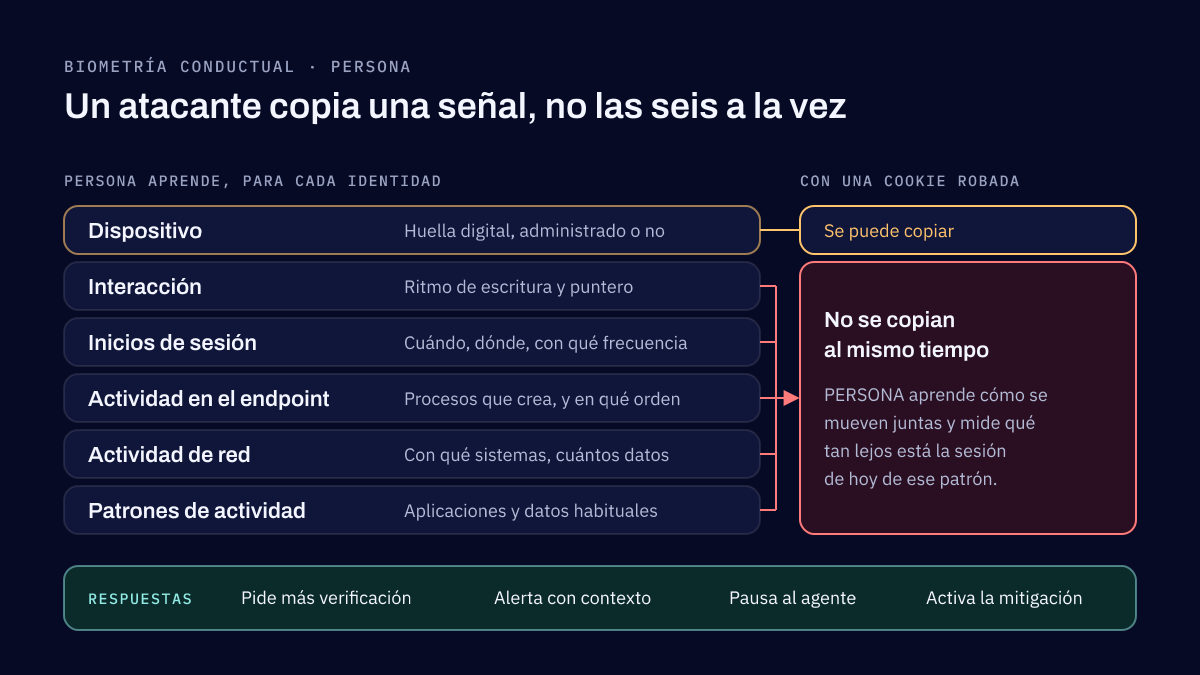
Biometría conductual con ML: PERSONA, vista multimodal de cada usuario, dispositivo y agente de IA
La biometría conductual identifica a un usuario por cómo actúa, no por lo que sabe o trae. Con la huella digital del dispositivo y el contexto de la sesión, y con machine learning, da un perfil que muestra cuándo una cuenta, un dispositivo o un agente de IA deja de actuar como siempre. PERSONA es nuestro nombre para ese perfil.
Cuéntanos qué sistemas de IA necesitas gobernar
Enumera las herramientas y los sistemas que usas, construidos o comprados. Respondemos en un máximo de dos días hábiles.