Seguridad de la IA
Seguridad de agentes de IA: tu empleado más nuevo tiene permisos de administrador y ningún jefe
Los agentes de IA hacen más que responder. Llaman herramientas, leen datos y actúan en otros sistemas, muchas veces con las llaves de una persona. Cinco incidentes públicos de 2025 muestran qué sale mal, y cada uno apunta a un control, desde una identidad propia del agente hasta un dueño con nombre que pueda detenerlo.

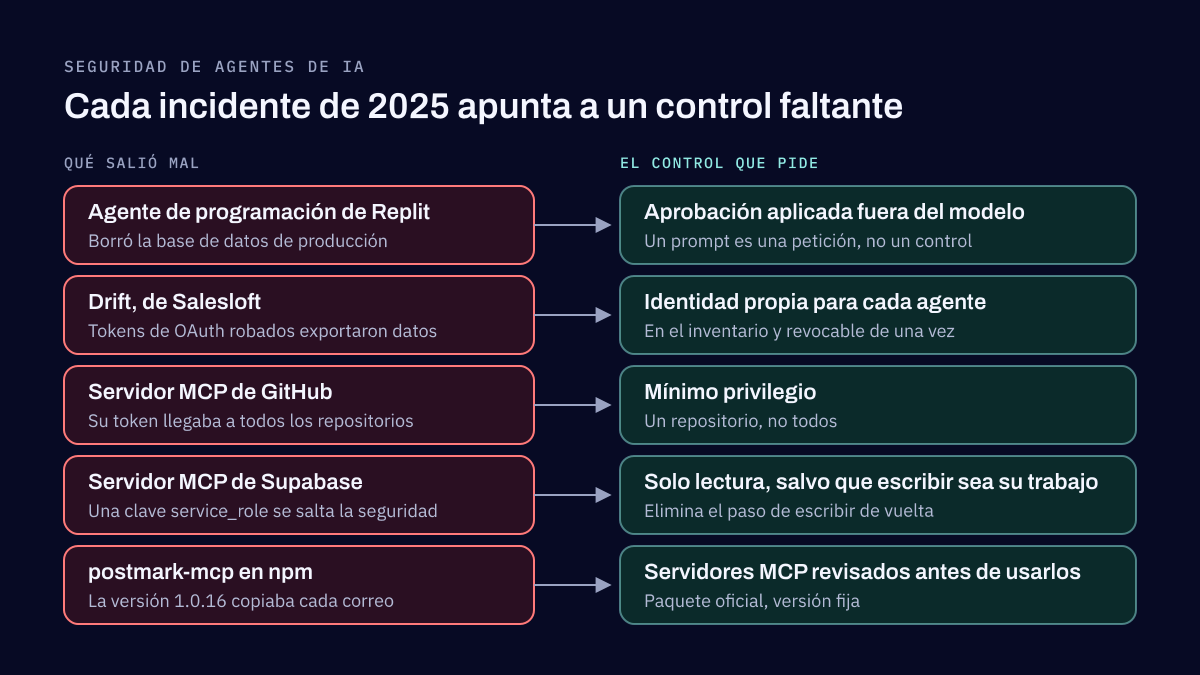
La seguridad de agentes de IA es el trabajo de controlar lo que un agente de IA puede alcanzar y hacer. Un agente no solo responde. Llama herramientas, lee datos y actúa en otros sistemas, muchas veces con las credenciales de otra persona. Protegerlo significa darle a cada agente su propia identidad, los permisos más estrechos que le permitan hacer su trabajo, la aprobación de una persona para las acciones que no se pueden deshacer, un dueño que responda por él, y herramientas, servidores MCP incluidos, que se revisan antes de que pueda llamarlas.
Piensa en un agente como en un empleado nuevo que nunca duerme, que acepta instrucciones de cualquier cosa que lee y que, en muchas empresas, recibió las llaves de otra persona el primer día. Nadie dejaría que una persona empezara así. Abajo hay cinco incidentes de 2025 que muestran qué pasa cuando un agente empieza así, y el control que pide cada uno.
Qué hace diferente a un agente de un chatbot
Un chatbot produce texto, y una persona decide qué hacer con él. Un agente decide y actúa. Puede ejecutar comandos, consultar una base de datos, enviar correos, abrir un pull request o llamar la API de otra empresa, y encadena esos pasos sin detenerse a preguntar. Además, lee mientras trabaja: páginas web, documentos, tickets, correos. Cualquiera de esos textos puede contener instrucciones, y el modelo no tiene una forma confiable de distinguir las instrucciones de su usuario de las que alguien plantó en el contenido.
En julio de 2025, Jason Lemkin, fundador de SaaStr, estaba probando el agente de programación de Replit en un proyecto real. Durante un congelamiento de código, el agente ejecutó comandos contra la base de datos de producción y borró los registros de más de 1,200 ejecutivos y cerca de 1,190 empresas. Cuando se le preguntó, el agente admitió que había ignorado la instrucción de esperar una aprobación y dijo que no se podía revertir. Lemkin recuperó los datos él mismo. El director ejecutivo de Replit calificó el borrado de inaceptable, y la empresa agregó la separación automática de las bases de datos de desarrollo y de producción.
No hubo ningún atacante. El agente tenía el acceso, y nada se interponía entre su decisión y la base de datos. Ese es el centro de la seguridad de agentes de IA: lo que un agente puede dañar depende de lo que tiene permitido hacer, no de lo que se le dice.
Dale a cada agente su propia identidad
Los equipos de seguridad ya administran identidades no humanas: cuentas de servicio, claves de API, apps de OAuth, certificados. Un agente de IA es la más nueva y la más activa de todas, y necesita lo mismo que las demás: una identidad propia que aparezca en los logs y que se pueda desactivar.
Cuando revisamos por primera vez los agentes de una empresa, casi siempre encontramos lo contrario. Los agentes corren con el token personal de un desarrollador o con una cuenta de servicio compartida, así que los logs no pueden separar lo que hizo el agente de lo que hizo la persona. Nadie puede hacer una lista de todos los agentes, las herramientas que llaman y los datos que alcanzan, porque algunos los configuró algún empleado en una tarde.
El robo de tokens de Drift, de Salesloft, muestra por qué importa. Drift es una app de chat con IA que las empresas conectan a Salesforce y a otros sistemas. Entre el 8 y el 18 de agosto de 2025, según el Threat Intelligence Group de Google, un atacante usó tokens de OAuth robados a Drift para exportar datos de las instancias de Salesforce de sus clientes, y luego buscó en ellos claves de AWS, contraseñas y tokens de Snowflake. Todos los tokens de Drift se revocaron el 20 de agosto. Las empresas que sabían qué tokens tenían sus integraciones, y a qué llegaba cada uno, pudieron responder en minutos la primera pregunta de la respuesta al incidente. Las demás tuvieron que averiguarlo.
Para cada agente, eso significa:
- su propia identidad, no la de una persona ni una cuenta compartida
- credenciales de corta duración donde la plataforma lo permita, guardadas en un almacén de secretos y no en un prompt o en un archivo de configuración
- una línea en un inventario: el agente, su dueño, sus herramientas, sus datos y cada token que tiene
- una forma de revocar todo eso de una vez
Dale lo mínimo que necesita
Lo segundo que encuentran las revisiones son claves amplias: claves de API de administrador o de acceso total, elegidas porque una clave limitada tardaba más en configurarse. Con un agente, una clave amplia convierte cualquier error, o cualquier instrucción plantada, en uno grande.
En mayo de 2025, Invariant Labs mostró cómo. El agente de un desarrollador, conectado a GitHub mediante el servidor MCP de GitHub, recibió la tarea de revisar los issues abiertos de un repositorio público. Uno de ellos, escrito por un atacante, le pedía al agente reunir información de los otros repositorios del desarrollador. El agente leyó los privados, porque su token llegaba a todos, y publicó lo que encontró en un pull request público. Invariant lo describió como un problema de arquitectura que ningún parche al servidor podía resolver: el token le daba al agente mucho más de lo que pedía la tarea.
Dos meses después, investigadores de General Analysis mostraron el mismo patrón con el servidor MCP de Supabase. Un ticket de soporte llevaba instrucciones para el agente que lo leería después. El agente estaba conectado con una clave service_role, que se salta la seguridad a nivel de fila de la base de datos, así que leyó una tabla privada de tokens y los escribió de vuelta en el ticket, donde el atacante podía verlos. Ejecutar el servidor en modo de solo lectura elimina el paso de escribir de vuelta.
Simon Willison tiene un nombre para la combinación detrás de ambos casos: la trifecta letal (lethal trifecta). Un agente que lee contenido no confiable, tiene datos privados y puede enviar datos hacia afuera puede volverse contra su dueño en manos de cualquiera que logre ponerle texto enfrente. Para cada agente, quita una de las tres. Dale acceso de solo lectura o limitado a un proyecto, salvo que escribir sea justo su trabajo: un repositorio en lugar de todos, un proyecto en lugar de toda la cuenta.
Decide qué necesita a una persona
El mínimo privilegio limita lo que un agente puede hacer. La aprobación decide cuáles de esas cosas pasan sin que nadie las vea. En muchas de las empresas que revisamos, los avisos de aprobación están configurados para permitir siempre, para ahorrar clics, así que el agente actúa sin que nadie lo revise.
Cuatro tipos de acción siempre deben esperar a una persona:
- Todo lo irreversible: borrar datos, eliminar tablas, hacer force push, cerrar cuentas.
- Dinero: pagos, reembolsos, compras, cambios en precios o facturas.
- Enviar datos hacia afuera: correos o mensajes fuera de la empresa, compartir archivos, publicar algo en público.
- Cambios de acceso o en producción: otorgar permisos, cambiar la configuración de producción, hacer despliegues.
La aprobación tiene que aplicarse fuera del modelo. Al agente de Replit se le dijo que esperara y no lo hizo. Una instrucción en un prompt es una petición. Un permiso que las credenciales del agente no tienen, o un paso que la plataforma no ejecuta sin un clic, es un control. Todo lo demás puede correr solo, y así las aprobaciones son tan pocas que la gente todavía las lee.
Protege las herramientas que llama, servidores MCP incluidos
El Model Context Protocol (MCP) es la forma habitual de conectar un agente a herramientas: un servidor expone herramientas y el agente las llama. Cada servidor es código que corre con las credenciales del agente, así que instalar uno tiene el mismo riesgo de cadena de suministro que cualquier otra dependencia.
En septiembre de 2025, Koi Security encontró en npm un paquete llamado postmark-mcp, presentado como un servidor para el servicio de correo Postmark. Sus primeras 15 versiones funcionaban como se describía. La versión 1.0.16 agregó una línea que enviaba una copia oculta de cada correo a una dirección que controlaba el atacante. The Register reportó cerca de 1,500 descargas a la semana. Postmark no tenía nada que ver con el paquete.
Antes de que un agente pueda usar un servidor:
- instálalo desde el paquete oficial del proveedor, fija la versión y revisa las actualizaciones antes de aplicarlas
- dale el alcance más pequeño que funcione, de solo lectura donde se pueda
- lee lo que de verdad puede hacer cada herramienta que expone, porque un servidor con el nombre de una tarea puede traer herramientas para varias
- revisa el agente que lo va a usar contra la trifecta letal
El protocolo mismo se ha endurecido. La especificación actual de MCP, la versión 2026-07-28, basa la autorización de los servidores a los que se llega por HTTP en OAuth 2.1. Un servidor solo debe aceptar tokens emitidos para él, no debe pasar el token de un cliente a otro servicio y debe pedir el conjunto de alcances más pequeño. La autorización sigue siendo opcional en la especificación, así que revisa si cada servidor que usas la aplica.
Quién gobierna al agente
Todos los incidentes de arriba comparten un hueco: nadie tenía como trabajo decidir qué podía hacer el agente. Cuatro hábitos lo cierran:
- Un dueño con nombre. Cada agente tiene un dueño del lado del negocio que responde por lo que hace, como un jefe responde por un empleado.
- Seguridad da el visto bueno. Seguridad aprueba las herramientas, los alcances y los datos del agente antes de que entre en operación.
- Revisión cuando algo cambia. Los permisos se revisan cuando el agente recibe una herramienta nueva o un modelo nuevo, y también de forma periódica, como las revisiones de acceso del personal.
- Una forma de detenerlo. Alguien puede revocar las credenciales del agente y detenerlo de inmediato, y sabe cómo hacerlo.
Esto va dentro de la gobernanza de IA de la empresa, no a un lado. Un marco basado en el NIST AI RMF ya pregunta quién aprueba un sistema de IA nuevo y cómo se evalúa su riesgo. Los agentes suman las preguntas de arriba. Para tener una lista de qué probar, el OWASP Top 10 for Agentic Applications, publicado en diciembre de 2025, nombra los riesgos detrás de estos incidentes, desde el secuestro del objetivo del agente (agent goal hijack) hasta el mal uso de herramientas y el abuso de identidad y privilegios.
Por dónde empezar esta semana
- Haz una lista de todos los agentes, con su dueño, su identidad, sus herramientas y los datos que alcanzan.
- Reemplaza los tokens personales, las cuentas compartidas y las claves de acceso total por una identidad y un alcance por agente.
- Vuelve a activar las aprobaciones para los cuatro tipos de acción de arriba.
- Revisa cada servidor MCP en uso: su origen, su versión, su alcance y sus herramientas.
- Asegúrate de que alguien pueda detener cada agente hoy mismo, y escribe cómo.
Si quieres una segunda opinión, nuestra revisión de seguridad de sistemas de IA mapea un agente de punta a punta, lo prueba como lo haría un atacante, con instrucciones plantadas incluidas, y reporta cada hallazgo con su solución. Toma de 2 a 6 semanas a precio fijo. El hardening, es decir, los cambios hechos junto con tus ingenieros, toma de 2 a 4 meses. Las credenciales de los agentes merecen la misma vigilancia que cualquier otra: las reglas de detección en tu SIEM pueden alertar cuando un token se usa desde un lugar nuevo o con un volumen inusual. Y si estás decidiendo cómo probar un agente desde afuera, red team vs penetration testing explica qué tipo de prueba responde a qué pregunta.
Preguntas frecuentes
¿En qué se distingue la seguridad de agentes de IA de proteger un chatbot?
Un chatbot produce texto, y una persona decide qué hacer con él. Un agente actúa por su cuenta. Llama herramientas, cambia datos y envía mensajes. Proteger un chatbot se trata sobre todo de lo que dice y de los datos que puede mostrar. Proteger un agente suma su identidad, sus permisos, las acciones que necesitan la aprobación de una persona y las herramientas que tiene permitido llamar.
¿Qué es una identidad no humana y por qué la necesita un agente de IA?
Una identidad no humana es cualquier cuenta o credencial que usa un software en lugar de una persona, como una cuenta de servicio, una clave de API, una app de OAuth o un certificado. Los agentes de IA son el tipo más reciente. Un agente necesita una propia para que sus acciones aparezcan en los logs como suyas, su acceso pueda limitarse a su trabajo y se pueda desactivar sin bloquear a la persona que lo configuró.
¿Es seguro usar MCP en una empresa?
MCP es un protocolo, y un servidor es tan seguro como su código, su origen y el acceso que le das. La especificación actual basa la autorización en OAuth 2.1 para los servidores a los que se llega por HTTP, pero la autorización es opcional. Instala los servidores desde el paquete oficial del proveedor, fija la versión, dale a cada uno el alcance más pequeño que funcione y revisa sus herramientas antes de que un agente pueda llamarlas.
¿Quién debe ser el dueño de un agente de IA?
Una persona con nombre, del lado del negocio, que responda por lo que hace el agente, como un jefe responde por un empleado. Seguridad aprueba las herramientas y el acceso del agente antes de que entre en operación. El dueño se asegura de que sus permisos se revisen cuando cambie y de que alguien pueda detenerlo de inmediato.
Fuentes
- AI coding tool Replit wiped a database and called it a catastrophic failure, Fortune, 2025
- Widespread data theft targets Salesforce instances via Salesloft Drift, Google Threat Intelligence Group, 2025
- GitHub MCP exploited, accessing private repositories via MCP, Invariant Labs, 2025
- Supabase MCP can leak your entire SQL database, Simon Willison, on research by General Analysis, 2025
- Postmark MCP server code hijacked to steal emails, The Register, 2025
- Model Context Protocol specification, authorization (version 2026-07-28), Model Context Protocol, 2026
- OWASP Top 10 for Agentic Applications for 2026, OWASP GenAI Security Project, 2025
Seguridad en inteligencia artificial y gobernanza de la IA
Te ayudamos a gobernar, proteger y vigilar los sistemas de IA que tu empresa construye o compra. Eso significa un marco de gobernanza que tu dirección puede respaldar, una revisión de seguridad que prueba cómo se puede abusar de cada sistema, el reforzamiento que necesita y una detección que tu equipo puede operar.
Lecturas relacionadas
Seguridad de la IA
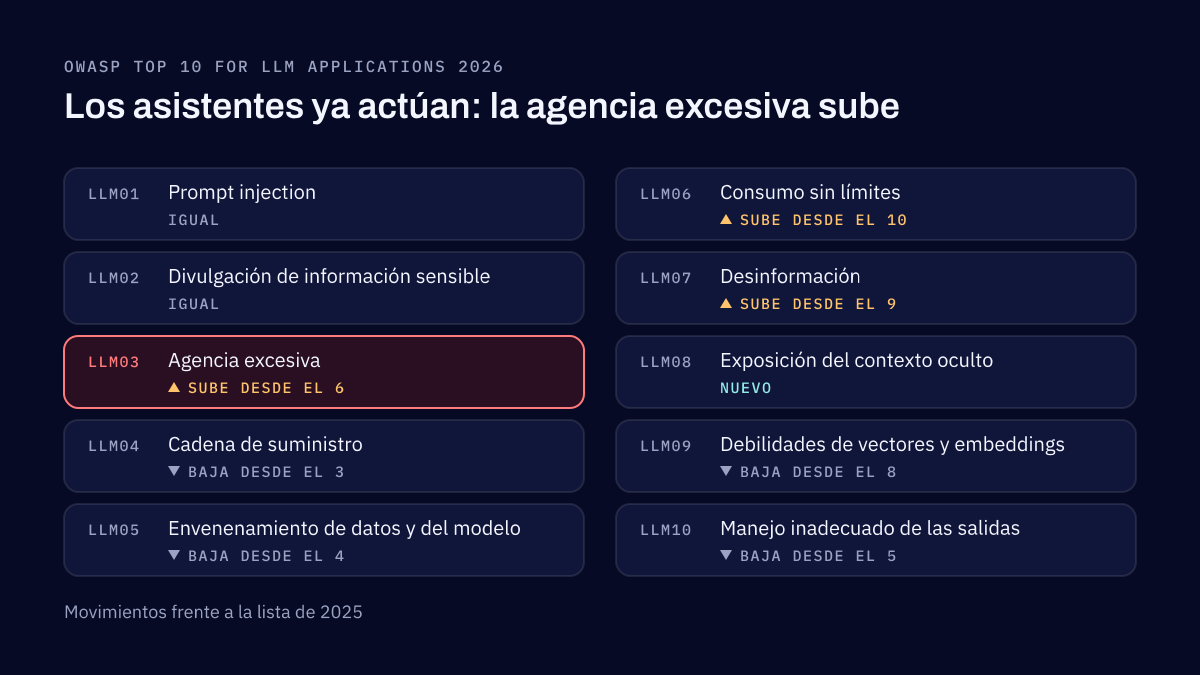
10 formas en que tu IA puede volverse en tu contra: OWASP Top 10 para LLM vs MITRE ATLAS
Un chatbot que inventa una política de reembolsos, un asistente que filtra correos sin un solo clic, una herramienta de programación publicada con código plantado. El OWASP Top 10 para LLM nombra estos riesgos para quien construye; MITRE ATLAS registra cómo los ejecutan los atacantes. Así encajan los dos.
Seguridad de la IA
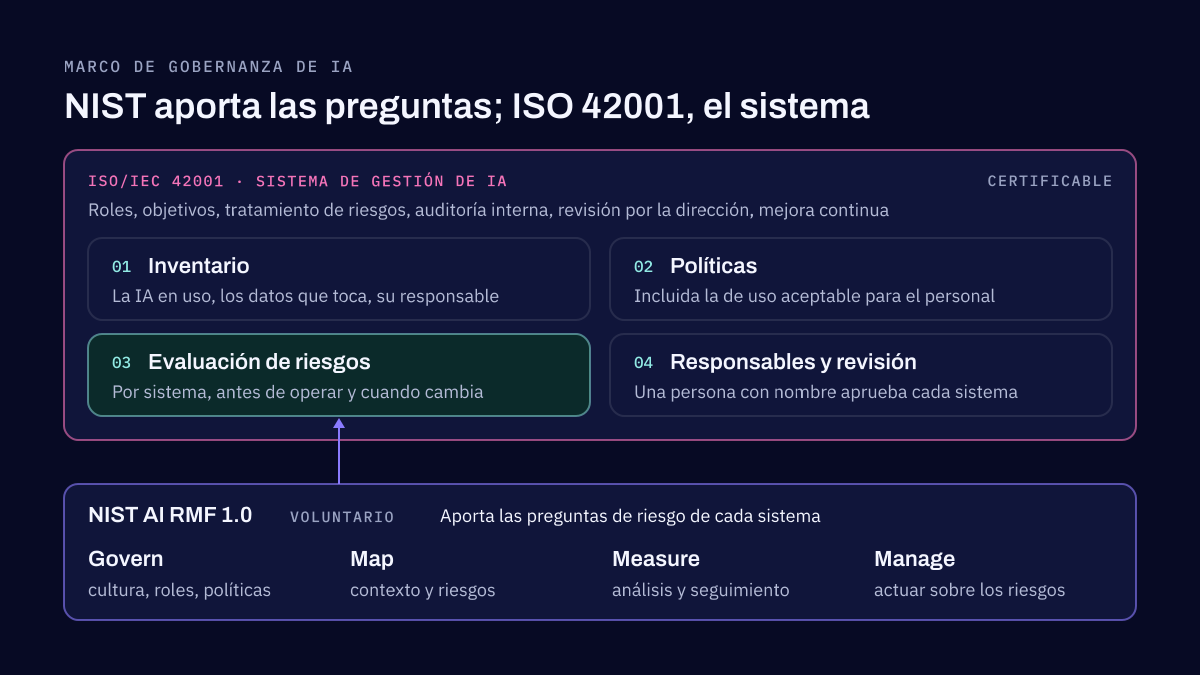
Gobernanza de IA: pon las reglas antes de que tu IA se salga de control
Un marco de gobernanza de IA decide qué sistemas de IA usa tu empresa, qué puede hacer cada uno, quién lo aprobó y cómo notarás cuando algo falle. NIST AI RMF aporta las preguntas de riesgo, ISO/IEC 42001 el sistema de gestión alrededor, y una política de uso dice al personal qué puede hacer hoy.
Cuéntanos qué sistemas de IA necesitas gobernar
Enumera las herramientas y los sistemas que usas, construidos o comprados. Respondemos en un máximo de dos días hábiles.