Artículos sobre ciberseguridad, nube y cumplimiento
Kubernetes y contenedores
4 artículos
Artículos por tema
Kubernetes y contenedores
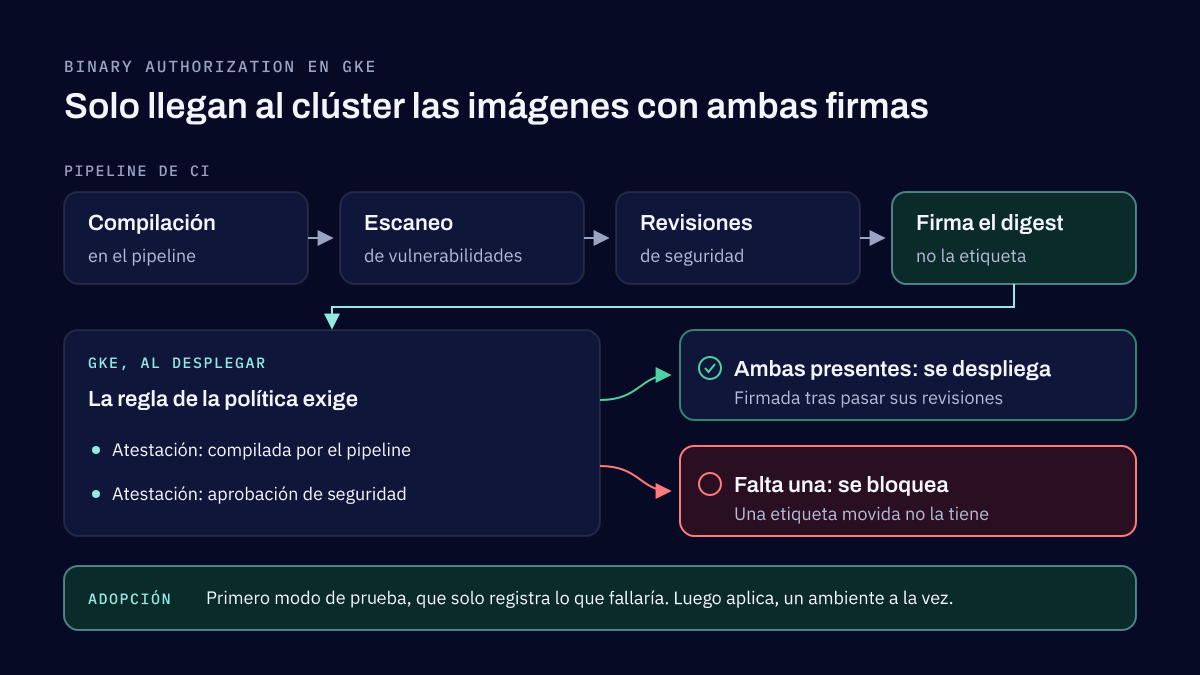
Binary Authorization en GKE: una adopción que no bloquea los despliegues
Binary Authorization hace que GKE revise cada imagen de contenedor contra una política antes de desplegarla, y solo deja correr las imágenes firmadas por los atestadores en los que confías. Empieza en modo de prueba, firma el digest de la imagen en CI cuando pasen la compilación y el escaneo, y deja las excepciones y el break-glass para emergencias reales.
Kubernetes y contenedores
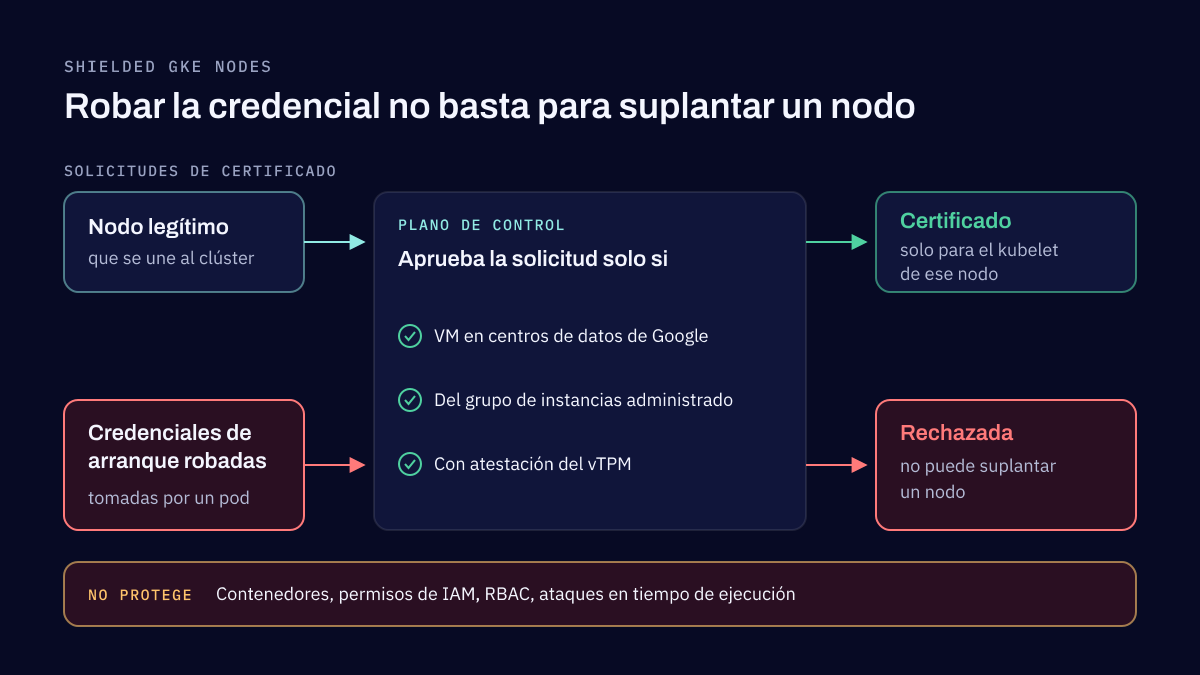
Shielded GKE Nodes: qué protegen y qué no
Los Shielded GKE Nodes demuestran al plano de control que cada nodo es una VM legítima de tu clúster, así que quien roba las credenciales de arranque de un nodo no puede suplantarlo. Secure Boot y la supervisión de integridad revisan cómo arrancó. Protegen el nodo, no las cargas.
Kubernetes y contenedores
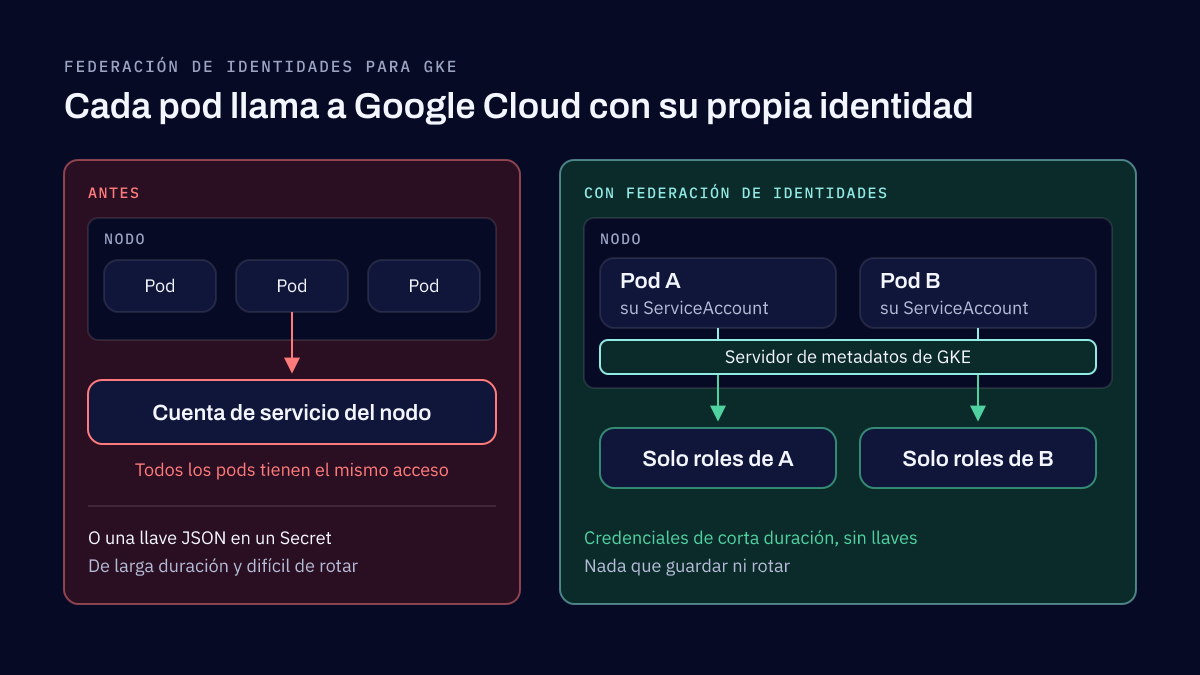
Federación de identidades para GKE: acceso a Google Cloud sin llaves
La federación de identidades para GKE permite que una carga de Kubernetes llame a las API de Google Cloud con su propia identidad y credenciales de corta duración, sin llaves que guardar o rotar. Elimina toda una clase de credenciales filtradas, si cada carga tiene su propia identidad y solo el acceso que necesita.
Kubernetes y contenedores
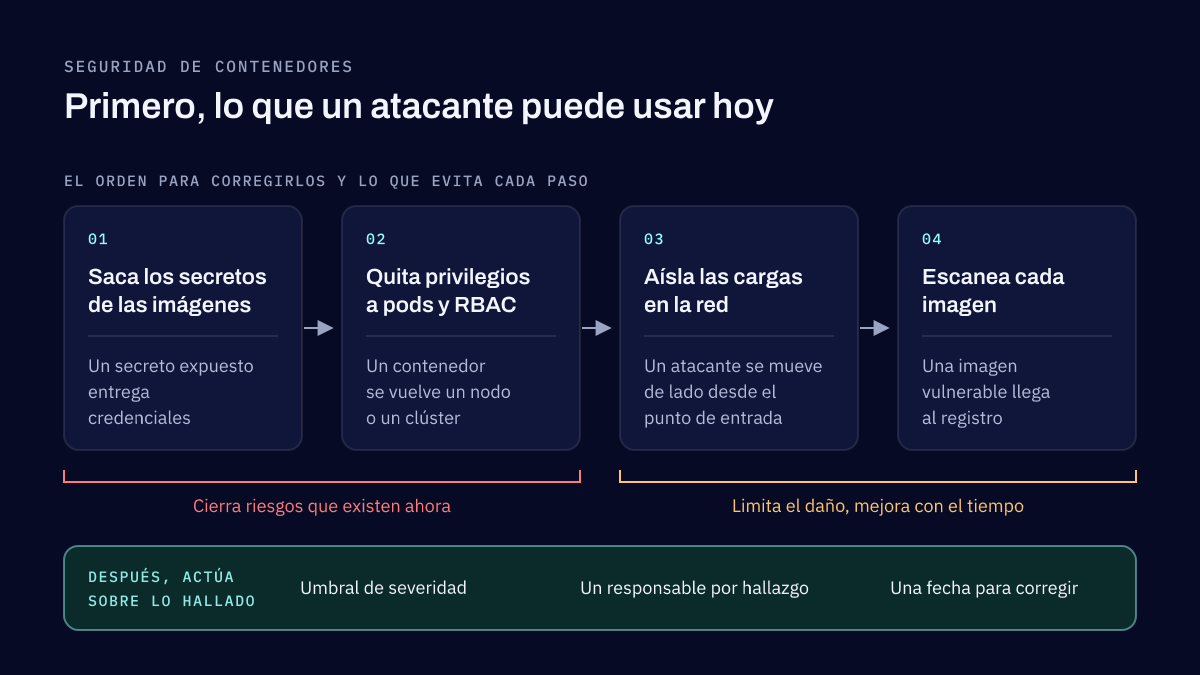
Seguridad de contenedores: qué corregir primero
Las debilidades en contenedores que más encontramos son errores comunes, no ataques exóticos. Corrígelos en orden de riesgo. Saca los secretos de las imágenes, quita privilegios a pods y cuentas, aísla las cargas de trabajo en la red y escanea cada imagen de forma automática, y después actúa sobre lo que encuentre el escáner.
Cuéntanos qué necesitas proteger o construir
Envíanos una descripción breve del problema. Respondemos en un máximo de dos días hábiles.