Kubernetes y contenedores
Binary Authorization en GKE: una adopción que no bloquea los despliegues
Binary Authorization hace que GKE revise cada imagen de contenedor contra una política antes de desplegarla, y solo deja correr las imágenes firmadas por los atestadores en los que confías. Empieza en modo de prueba, firma el digest de la imagen en CI cuando pasen la compilación y el escaneo, y deja las excepciones y el break-glass para emergencias reales.

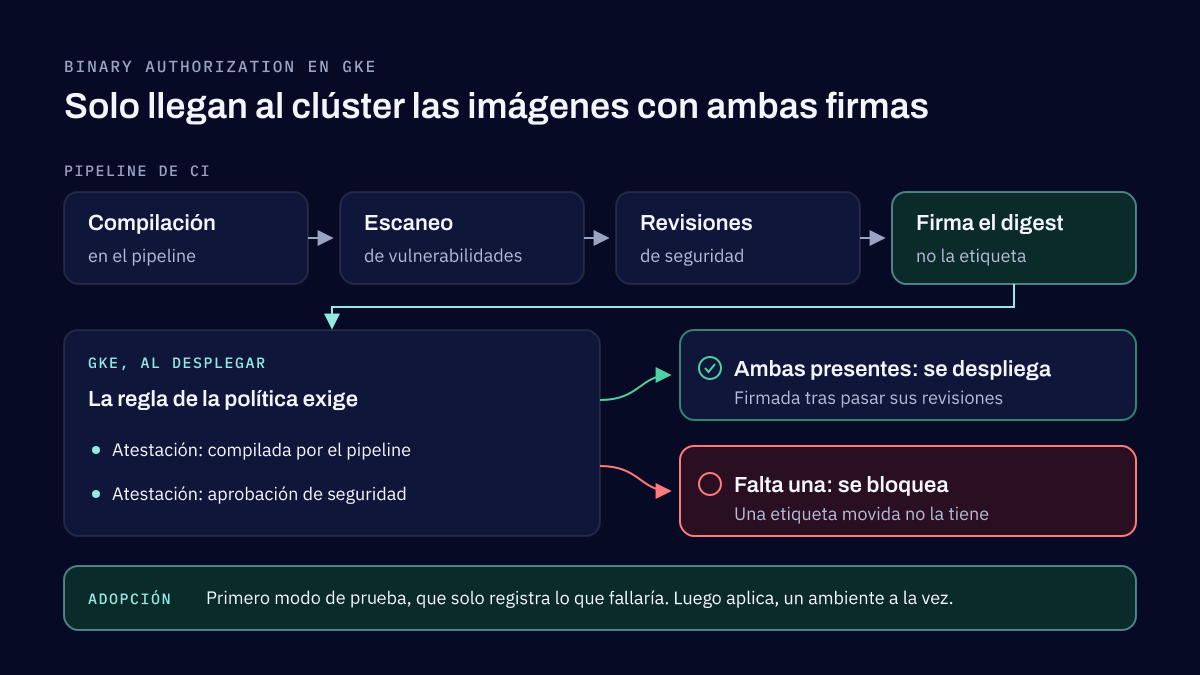
Binary Authorization en GKE revisa cada imagen de contenedor contra una política al momento del despliegue y bloquea las que no la cumplen. Con una política que exige atestaciones, una imagen solo corre si los atestadores en los que confías firmaron su digest, por ejemplo después de que tu pipeline la compiló y pasó el escaneo de vulnerabilidades. La forma segura de adoptarlo es empezar en modo de prueba (dry-run), para ver qué se bloquearía antes de bloquear nada.
Este artículo forma parte de nuestra serie sobre Google Cloud y Kubernetes. El panorama de buenas prácticas de seguridad de contenedores explica dónde encaja entre los demás controles.
Cómo funciona una política
Binary Authorization funciona en GKE, Cloud Run, Cloud Service Mesh y Google Distributed Cloud. Cada proyecto de Google Cloud tiene una sola política, que Google llama política project-singleton. Contiene una regla predeterminada, que se aplica a todo despliegue que no coincida con otra regla, y en GKE puede contener reglas más específicas para un clúster, un namespace de Kubernetes o una ServiceAccount de Kubernetes.
Cada regla tiene un modo de evaluación: permitir todas las imágenes, rechazar todas las imágenes o exigir atestaciones. También tiene un modo de aplicación: bloquear y escribir una entrada en el registro de auditoría (ENFORCED_BLOCK_AND_AUDIT_LOG), o solo escribir la entrada en el registro (DRYRUN_AUDIT_LOG_ONLY). Cada decisión queda registrada en Cloud Audit Logs.
Una atestación es una declaración firmada sobre una imagen, identificada por su ruta en el registro y su digest. Como firma el digest y no una etiqueta, si alguien mueve una etiqueta a otra imagen, la atestación no se va con ella. Un atestador guarda la clave pública que verifica las atestaciones de un tipo determinado. Las claves son claves PKIX, que pueden vivir en Cloud Key Management Service, o claves PGP, y cada atestador tiene una nota en Artifact Analysis donde se guardan sus atestaciones.
La adopción que recomendamos
Empezamos en modo de prueba. Con DRYRUN_AUDIT_LOG_ONLY, todas las imágenes se despliegan como antes, y cada una que habría fallado la política queda escrita en Cloud Audit Logs. Esos registros muestran qué cargas de trabajo, componentes del sistema e imágenes de terceros habría detenido la política, antes de que pueda detener algo.
Después configuramos atestadores para lo que la organización realmente considera confiable: uno para las imágenes compiladas por el pipeline de confianza y otro para la aprobación de seguridad. El pipeline firma el digest de la imagen después de una compilación exitosa, del escaneo de vulnerabilidades y de las demás revisiones de seguridad, y antes del despliegue. Una regla que exige ambas atestaciones significa entonces que una imagen llega al clúster solo si salió del pipeline y pasó sus revisiones.
Cuando los registros del modo de prueba están limpios, cambiamos la regla a modo de aplicación, un ambiente a la vez. En la consola eso significa quitar el modo de prueba de la regla; con gcloud, exportas la política, cambias enforcementMode a ENFORCED_BLOCK_AND_AUDIT_LOG y la vuelves a importar. Google advierte que el cambio puede tardar unos minutos en surtir efecto.
Lo que los equipos hacen mal
Excepciones demasiado amplias. Las imágenes exentas se listan por patrón de nombre en admissionWhitelistPatterns, y un patrón puede abarcar un registro completo o todo un árbol de directorios. Un patrón amplio agregado para desbloquear un solo despliegue exime en silencio todo lo que está debajo. Limita cada excepción al patrón más estrecho que funcione, idealmente un digest, y revisa la lista como revisarías una regla de firewall.
Políticas distintas entre ambientes. Una política que se aplica en producción pero permite todo en staging significa que las imágenes llegan a producción sin haber pasado antes por la misma revisión. Usa las mismas reglas en todos lados y cambia solo el modo de aplicación mientras haces la adopción.
Usar mal el break-glass. El break-glass es la anulación de emergencia: un pod con la etiqueta image-policy.k8s.io/break-glass: "true" se despliega aunque la política lo bloquearía. Cada uno de esos despliegues queda escrito en Cloud Audit Logs, haya pasado la política o no. Está pensado para incidentes, no como una forma rutinaria de saltarse una revisión fallida. Configura alertas sobre esas entradas para que cada uso se vea y se explique.
Olvidar las imágenes de sistema de GKE. Una política que bloquea todo lo que no está firmado también bloquea las imágenes que GKE necesita para operar el clúster. La opción de Google para esto es "Trust all Google-maintained system images", la propiedad globalPolicyEvaluationMode con valor ENABLE, y Google recomienda no usar patrones de imágenes exentas para las imágenes de sistema. Validar la política en modo de prueba antes de aplicarla detecta lo demás.
Si solo tienes tiempo para un control
Si un equipo solo tiene tiempo para un control de cadena de suministro en GKE, empezaríamos por el escaneo automático de imágenes integrado en CI/CD, para encontrar vulnerabilidades conocidas antes de que una imagen salga. En Google Cloud, Artifact Analysis puede escanear las imágenes que se suben a Artifact Registry una vez activado el escaneo, y puede escanear bajo demanda dentro del pipeline. Binary Authorization va después: convierte esas revisiones en una regla que el clúster hace cumplir, verifica que solo se desplieguen imágenes de confianza y bloquea las que nadie aprobó.
El orden se desprende de lo que hace cada control. El escaneo te dice que una imagen tiene un problema. Binary Authorization se asegura de que una imagen que no pasó las revisiones no pueda desplegarse de todos modos.
La validación continua hoy
La aplicación al desplegar revisa una imagen una sola vez, cuando se despliega. La validación continua revisa las imágenes de los pods que ya están corriendo, para que sepas cuándo una ya no cumple la política. Su forma anterior, la validación continua heredada con políticas project-singleton, se dio de baja el 1 de mayo de 2025. Su reemplazo, la validación continua con políticas de plataforma basadas en revisiones, está en Preview al momento de escribir esto. Se configura por clúster, puede revisar vulnerabilidades, atestaciones de Sigstore, procedencia de compilación SLSA y directorios de confianza, y escribe sus hallazgos en Cloud Logging. Monitorea; no bloquea.
El resto de la serie
Binary Authorization decide qué imágenes corren. Workload Identity Federation para GKE decide a qué pueden llegar esas cargas de trabajo en Google Cloud, y Shielded GKE Nodes protege los nodos donde corren.
Nuestro servicio de DevSecOps y seguridad en el desarrollo agrega revisiones de seguridad a tu pipeline de compilación y liberación, incluido el escaneo de imágenes de contenedor antes de subirlas, y endurece los clústeres de GKE que las hacen cumplir. Nuestro servicio de seguridad de aplicaciones, datos y nube revisa los componentes de código abierto y los secretos en lo que construyes.
Fuentes
- Binary Authorization overview, Google Cloud, 2026
- Binary Authorization policy concepts, Google Cloud, 2026
- Enable dry-run mode, Google Cloud, 2026
- Use break-glass, Google Cloud, 2026
- Legacy continuous validation deprecation, Google Cloud, 2026
- Container scanning overview, Google Cloud, 2026
Consultoría DevSecOps y seguridad en el desarrollo de software
Integramos la seguridad en la forma en que tu software se diseña, se construye y se opera, desde las revisiones en tu pipeline hasta la configuración de tus clústeres de Kubernetes y los estándares de código que siguen tus desarrolladores. Todo lo que configuramos se entrega a tu equipo.
Lecturas relacionadas
Kubernetes y contenedores
Shielded GKE Nodes: qué protegen y qué no
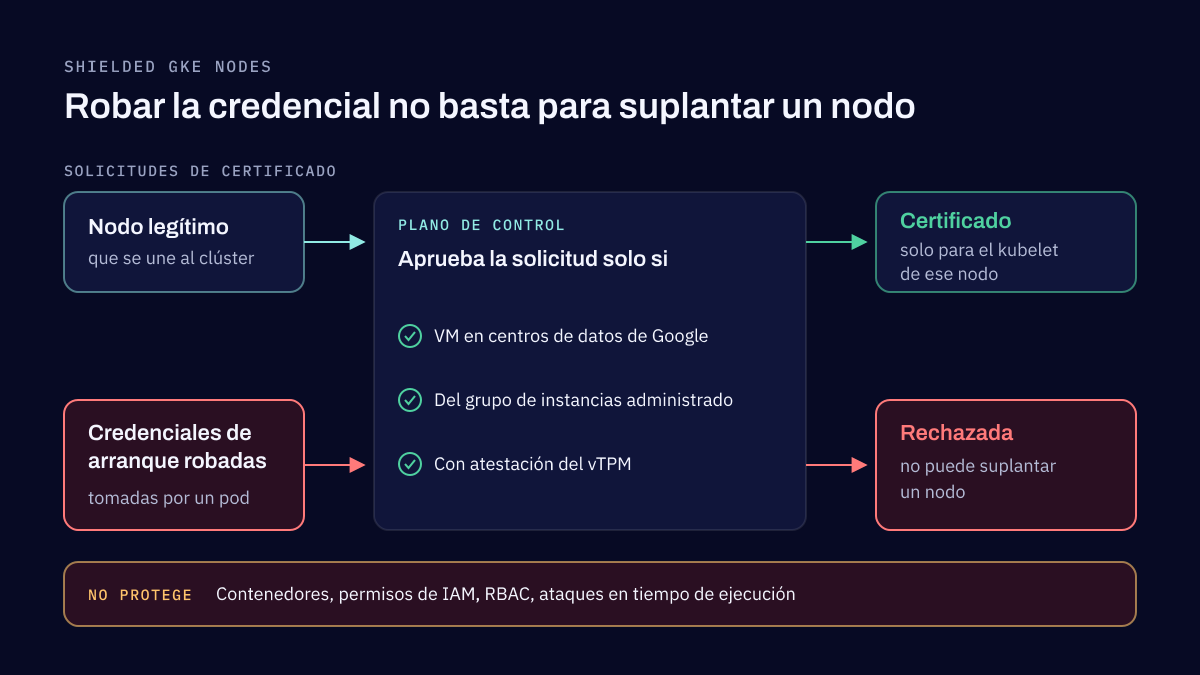
Los Shielded GKE Nodes demuestran al plano de control que cada nodo es una VM legítima de tu clúster, así que quien roba las credenciales de arranque de un nodo no puede suplantarlo. Secure Boot y la supervisión de integridad revisan cómo arrancó. Protegen el nodo, no las cargas.
Kubernetes y contenedores
Federación de identidades para GKE: acceso a Google Cloud sin llaves
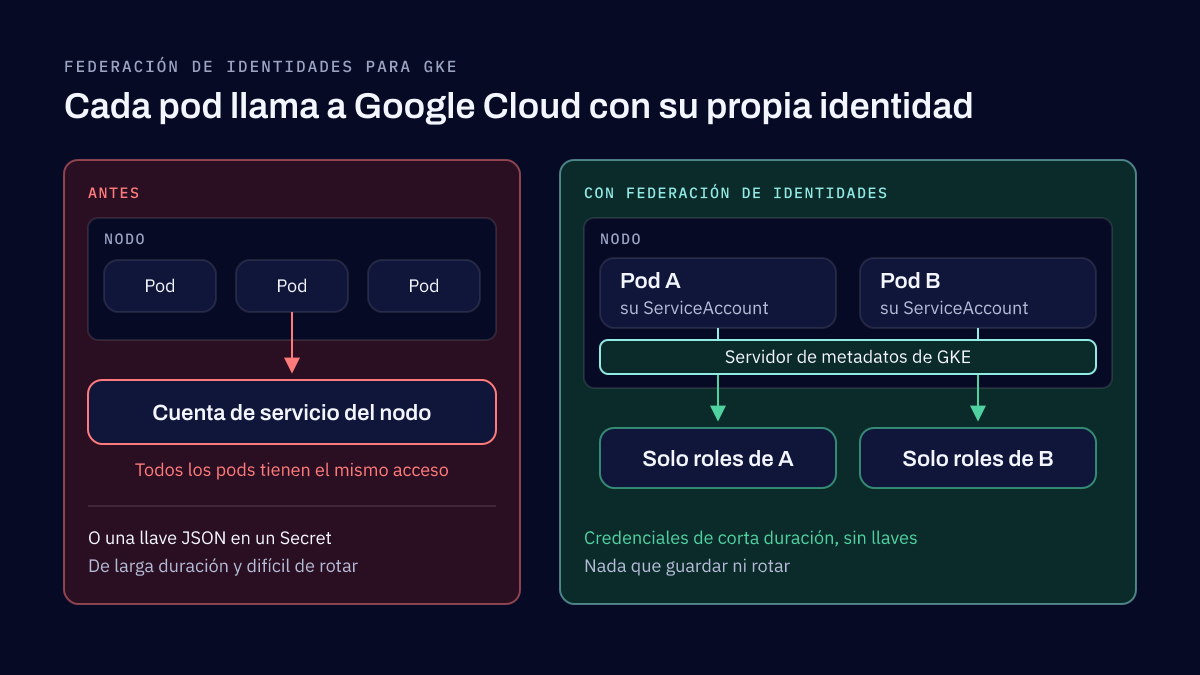
La federación de identidades para GKE permite que una carga de Kubernetes llame a las API de Google Cloud con su propia identidad y credenciales de corta duración, sin llaves que guardar o rotar. Elimina toda una clase de credenciales filtradas, si cada carga tiene su propia identidad y solo el acceso que necesita.
Cuéntanos cómo construyes y liberas tu software
Indica los lenguajes, el pipeline y dónde corre. Respondemos en un máximo de dos días hábiles.