Kubernetes y contenedores
Shielded GKE Nodes: qué protegen y qué no
Los Shielded GKE Nodes demuestran al plano de control que cada nodo es una VM legítima de tu clúster, así que quien roba las credenciales de arranque de un nodo no puede suplantarlo. Secure Boot y la supervisión de integridad revisan cómo arrancó. Protegen el nodo, no las cargas.

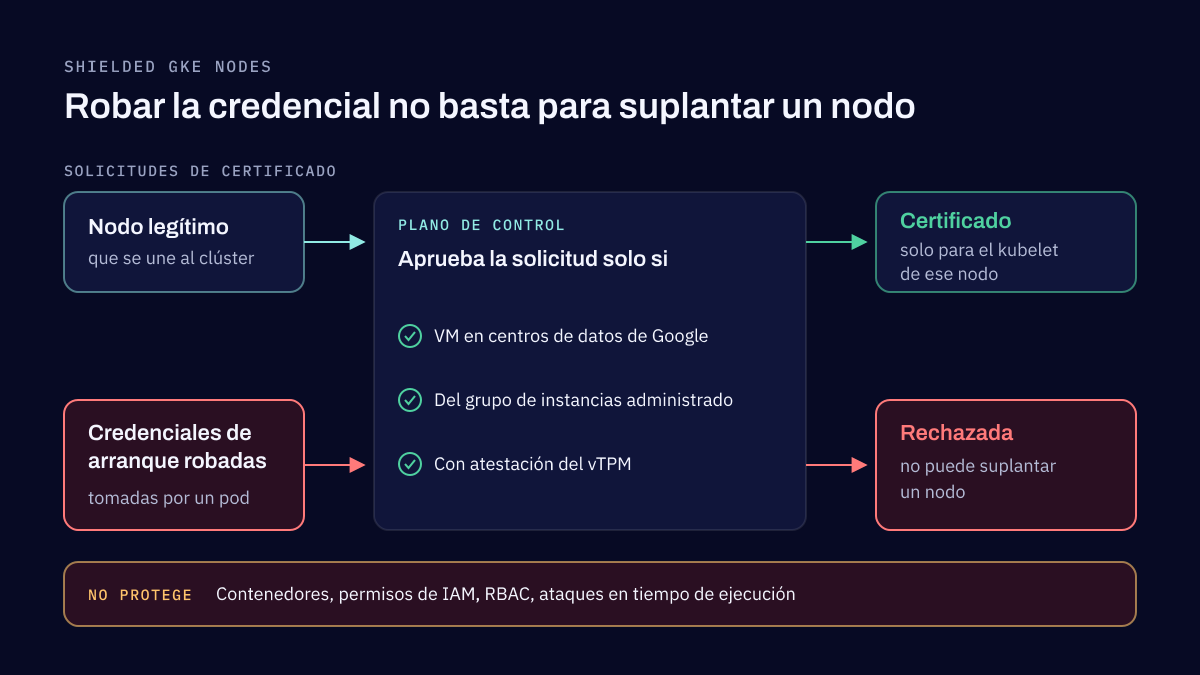
Los Shielded GKE Nodes protegen un clúster de GKE contra la suplantación de nodos. Sin ellos, un atacante que explota una vulnerabilidad en un pod puede robar las credenciales de arranque del nodo y hacerse pasar por un nodo, lo que puede exponer los secretos del clúster. Con ellos, el plano de control entrega sus credenciales a un nodo solo después de verificar que es una VM legítima del clúster. Secure Boot y la supervisión de integridad agregan controles sobre cómo arrancó cada nodo. Ninguno de ellos protege los contenedores.
Este artículo forma parte de nuestra serie sobre Google Cloud y Kubernetes. El panorama de buenas prácticas de seguridad de contenedores cubre los controles de las cargas que están por encima del nodo.
Contra qué protegen
Un nodo nuevo de GKE arranca con credenciales de arranque en sus metadatos, que usa para obtener el certificado que el kubelet necesita para unirse al clúster. El riesgo es que un pod que escapa al nodo, o que lee los metadatos del nodo, tome esas credenciales y las use para pedir certificados propios.
Los Shielded GKE Nodes cierran ese camino. Las credenciales de arranque solo pueden crear solicitudes de firma de certificados, y el plano de control aprueba una solicitud solo cuando el nodo pasa sus verificaciones: es una VM en los centros de datos de Google, pertenece al grupo de instancias administrado del clúster y la solicitud lleva una atestación del módulo de plataforma segura virtual del nodo (vTPM). El certificado que emite solo es válido para el kubelet de ese nodo. Por eso, una credencial de arranque robada no basta para suplantar un nodo.
En nuestra experiencia, los Shielded Nodes importan sobre todo en auditorías de seguridad y revisiones de cumplimiento, como evidencia de que se verifican la identidad de los nodos y la integridad de su arranque, y para detectar cambios inesperados en la forma en que arranca un nodo.
Secure Boot y la supervisión de integridad
La misma tecnología de Shielded VM ofrece dos ajustes más en cada grupo de nodos.
La supervisión de integridad compara cada arranque del nodo con una línea base conocida y confiable, y avisa cuando cambia la secuencia de arranque. Viene activada de forma predeterminada en los grupos de nodos de GKE.
Secure Boot verifica que los componentes de arranque del nodo estén firmados y se niega a iniciar lo que no lo está. Viene desactivado de forma predeterminada en los grupos de nodos, y lo activas con --shielded-secure-boot al crear un clúster o un grupo de nodos. Su efecto depende de la imagen del nodo. En los nodos con Ubuntu, Secure Boot impide que se carguen módulos del kernel de terceros sin firmar. En Container-Optimized OS no afecta la carga de módulos, que esa imagen controla por separado.
Contra qué no protegen
El malentendido más común que encontramos es pensar que los Shielded Nodes protegen las cargas. No lo hacen. No impiden que se explote un contenedor, no limitan lo que puede hacer una cuenta de IAM con demasiados privilegios, no corrigen un RBAC de Kubernetes que otorga de más y no detectan un ataque en tiempo de ejecución dentro de un contenedor. Su objetivo es la identidad del nodo y la integridad de su arranque, y nada más.
Eso los convierte en una capa entre varias. Los controles de las cargas que están por encima del nodo son otros:
- Quién puede llamar a las API de Google Cloud y con qué permisos: la federación de identidades para GKE.
- Qué imágenes pueden correr: Binary Authorization.
- Qué puede hacer un contenedor una vez que corre: los Pod Security Standards, el RBAC y las políticas de red del panorama.
Valores predeterminados en Autopilot y Standard
En los clústeres Autopilot, los Shielded GKE Nodes siempre están activados y no se pueden desactivar. La guía de endurecimiento de Google indica que en Autopilot los Shielded Nodes, Secure Boot y la supervisión de integridad siempre están habilitados.
En los clústeres Standard, los Shielded GKE Nodes vienen activados de forma predeterminada, pero se pueden desactivar. La supervisión de integridad viene activada y Secure Boot está desactivado hasta que lo habilitas. El plano de control siempre usa Shielded Nodes, sin importar el ajuste.
La función no tiene costo adicional. Google señala que un nodo protegido escribe unos 0.5 KB más de registros al arrancar que uno estándar.
El orden en que los activamos
En un clúster Standard nuevo, activamos desde el principio los Shielded GKE Nodes, la supervisión de integridad y una imagen de nodo endurecida, Container-Optimized OS. Activamos Secure Boot después de probar la compatibilidad, sobre todo en nodos con Ubuntu que necesitan módulos del kernel de terceros sin firmar o controladores propios. Un control de seguridad que impide que los nodos corran las cargas para las que existen ha fallado en su tarea, así que la disponibilidad forma parte de la prueba.
En la práctica, eso significa un grupo de nodos de prueba con Secure Boot activado, que corre las mismas cargas y los mismos agentes que producción, antes de que el ajuste llegue a los grupos de nodos de producción.
Cómo activarlos en clústeres existentes
En un clúster Standard existente puedes activar o desactivar los Shielded GKE Nodes con gcloud container clusters update. Planéalo como un cambio, no como un interruptor. GKE vuelve a crear el plano de control de inmediato y los nodos de trabajo mediante actualizaciones con aumento de capacidad (surge upgrades), y esto ocurre aunque las actualizaciones automáticas de nodos estén desactivadas. Si el plano de control cambia antes que los nodos, el registro de nodos puede fallar, así que revisa la configuración de mantenimiento del clúster antes de empezar.
Google documenta Secure Boot y la supervisión de integridad como ajustes que se eligen al crear un grupo de nodos. Por eso, la ruta documentada para un clúster existente es un grupo de nodos nuevo con los ajustes que quieres, mover las cargas a él y eliminar el grupo anterior.
Cómo puede ayudarte GUILDA
Nuestro servicio de seguridad en ingeniería y DevSecOps endurece los clústeres de GKE con base en los CIS Benchmarks para Kubernetes, incluida la configuración de los nodos, y documenta cada cambio para tu equipo. Para los proyectos de Google Cloud que rodean el clúster, el servicio de seguridad de datos, aplicaciones y nube evalúa y endurece las cuentas, IAM y los registros. Si la integridad de los nodos surge en una auditoría de ISO/IEC 27001 o SOC 2, nuestro servicio de cumplimiento y certificación prepara los controles y la evidencia que pide el auditor.
Fuentes
- Use Shielded GKE Nodes, Google Cloud, 2026
- Best practices for hardening your cluster's security, Google Cloud, 2026
Consultoría DevSecOps y seguridad en el desarrollo de software
Integramos la seguridad en la forma en que tu software se diseña, se construye y se opera, desde las revisiones en tu pipeline hasta la configuración de tus clústeres de Kubernetes y los estándares de código que siguen tus desarrolladores. Todo lo que configuramos se entrega a tu equipo.
Lecturas relacionadas
Kubernetes y contenedores
Binary Authorization en GKE: una adopción que no bloquea los despliegues
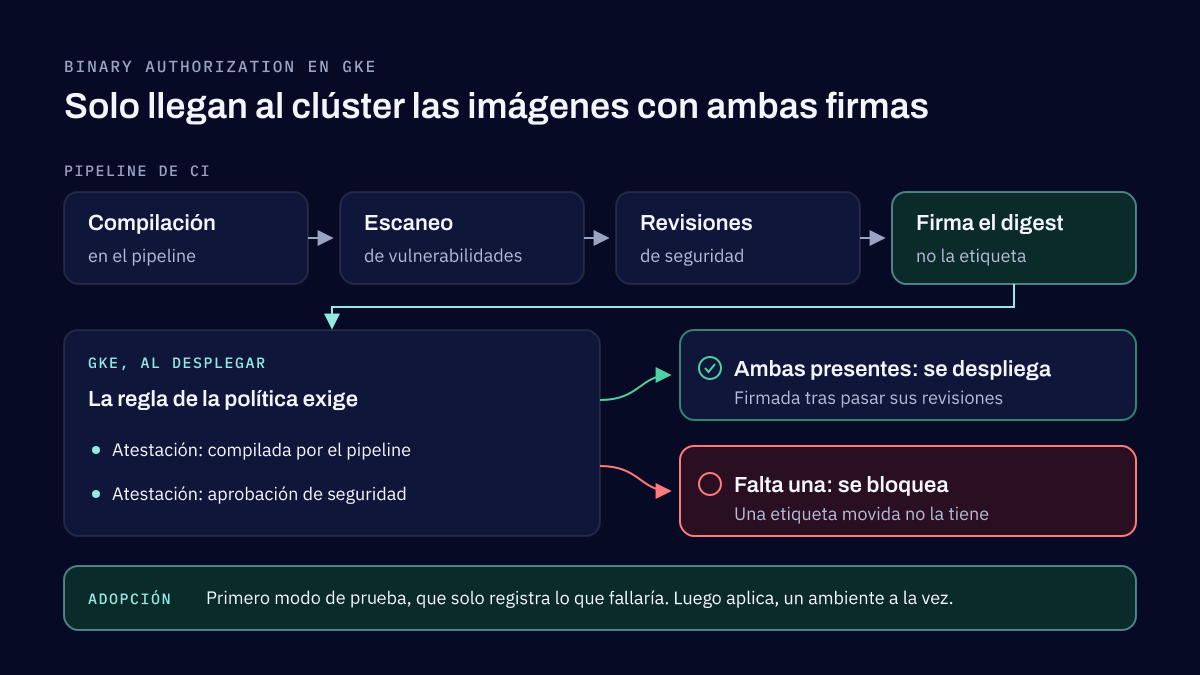
Binary Authorization hace que GKE revise cada imagen de contenedor contra una política antes de desplegarla, y solo deja correr las imágenes firmadas por los atestadores en los que confías. Empieza en modo de prueba, firma el digest de la imagen en CI cuando pasen la compilación y el escaneo, y deja las excepciones y el break-glass para emergencias reales.
Kubernetes y contenedores
Federación de identidades para GKE: acceso a Google Cloud sin llaves
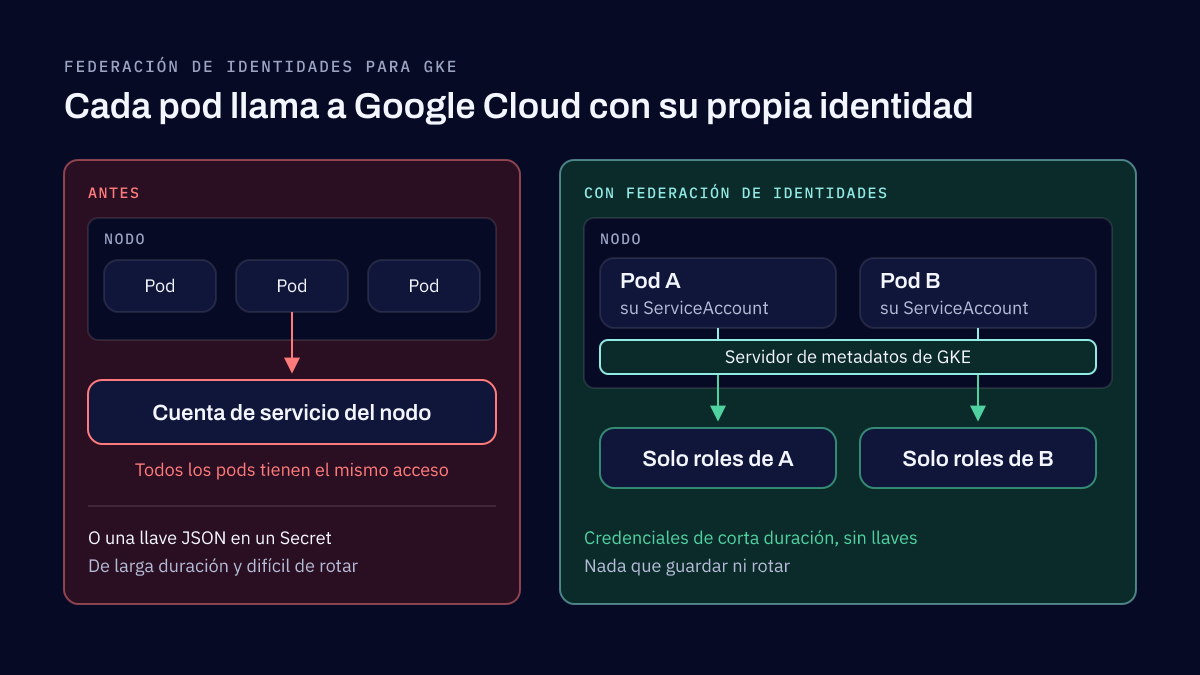
La federación de identidades para GKE permite que una carga de Kubernetes llame a las API de Google Cloud con su propia identidad y credenciales de corta duración, sin llaves que guardar o rotar. Elimina toda una clase de credenciales filtradas, si cada carga tiene su propia identidad y solo el acceso que necesita.
Cuéntanos cómo construyes y liberas tu software
Indica los lenguajes, el pipeline y dónde corre. Respondemos en un máximo de dos días hábiles.