Kubernetes y contenedores
Seguridad de contenedores: qué corregir primero
Las debilidades en contenedores que más encontramos son errores comunes, no ataques exóticos. Corrígelos en orden de riesgo. Saca los secretos de las imágenes, quita privilegios a pods y cuentas, aísla las cargas de trabajo en la red y escanea cada imagen de forma automática, y después actúa sobre lo que encuentre el escáner.

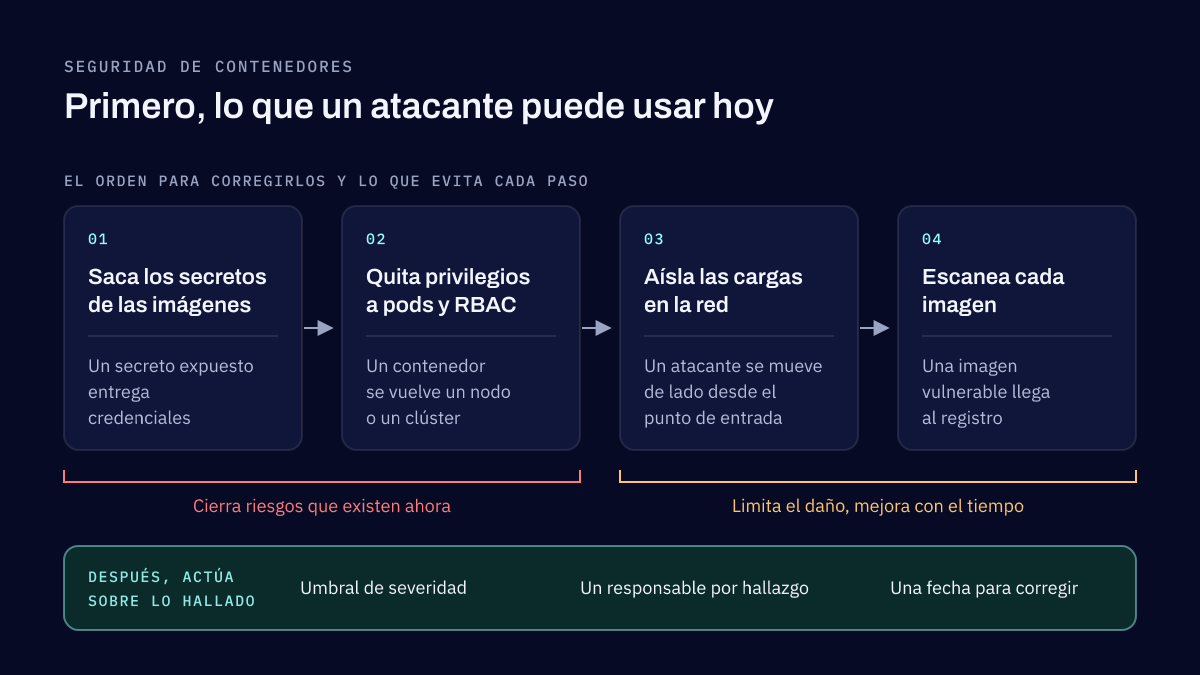
La seguridad de contenedores se reduce a una lista corta, aplicada en orden de riesgo: mantener los secretos fuera de las imágenes, ejecutar los contenedores sin privilegios, dar a las cuentas solo el acceso que necesitan, aislar las cargas de trabajo en la red y escanear cada imagen de forma automática. El orden importa tanto como la lista. Un equipo con poco tiempo debe corregir lo que un atacante puede usar hoy antes de mejorar lo que podría usarse después.
Este es el artículo general de nuestra serie sobre Google Cloud y Kubernetes. Los otros tres profundizan cada uno en un control: Workload Identity Federation para GKE, Shielded GKE Nodes y Binary Authorization.
Lo que más encontramos
Las mismas debilidades aparecen una y otra vez en los entornos de contenedores que evaluamos. Las imágenes de contenedor no se escanean o están desactualizadas. Hay secretos dentro de las imágenes o en la configuración que viaja con ellas. Los contenedores se ejecutan con más privilegios de los que necesita la aplicación, a veces como root o en modo privilegiado. El RBAC de Kubernetes otorga permisos más amplios de lo que nadie pretendía. Y la red entre cargas de trabajo casi no está segmentada, así que cualquier pod puede llegar a cualquier otro.
Ninguno de estos es un ataque sofisticado. Cada uno es un ajuste que se quedó con su valor predeterminado o un atajo que se tomó para que algo funcionara, y juntos deciden hasta dónde llega un atacante. Un secreto expuesto entrega credenciales. El exceso de privilegios convierte un contenedor comprometido en un nodo o un clúster comprometido. Una red abierta permite al atacante moverse de lado desde el primer punto de entrada hasta los sistemas que importan.
El orden para corregirlos
Cuando un equipo tiene poco tiempo, los corregimos en un orden fijo. Primero los secretos expuestos, después los contenedores privilegiados y los permisos de RBAC excesivos, luego el aislamiento de red y al final el escaneo automático de vulnerabilidades. Los primeros pasos cierran riesgos de compromiso que existen ahora mismo. Los siguientes limitan el daño de un ataque y mejoran la cadena de suministro con el tiempo.
1. Saca los secretos de las imágenes
Un secreto dentro de una imagen viaja con cada copia de esa imagen: al registro, a cada nodo que la descarga y a cualquiera que pueda leer cualquiera de los dos. No se puede rotar sin volver a compilar y desplegar. Lleva los secretos a un gestor de secretos, como Secret Manager en Google Cloud, y da a cada carga de trabajo acceso solo a los secretos que usa. Si sigues usando Kubernetes Secrets, cífralos en la capa de aplicación con una llave que tú administres, como recomienda Google. Después rota cada secreto que alguna vez estuvo dentro de una imagen, porque hay que tratarlo como expuesto.
En Google Cloud, la versión más fuerte de este paso elimina el secreto por completo. Una carga de trabajo que se autentica con Workload Identity Federation para GKE no necesita ninguna llave de cuenta de servicio, así que no hay nada que se pueda filtrar.
2. Quita privilegios a pods y cuentas
Kubernetes define tres Pod Security Standards: Privileged, Baseline y Restricted. Restricted sigue la práctica actual de reforzamiento de pods. Los contenedores deben ejecutarse con un usuario que no sea root, fijar allowPrivilegeEscalation en false, eliminar todas las capacidades de Linux y usar el perfil seccomp RuntimeDefault, y no pueden montar rutas del host ni compartir su red. Pod Security Admission, estable desde Kubernetes 1.25, aplica un estándar por espacio de nombres con una etiqueta como pod-security.kubernetes.io/enforce: restricted.
Empieza cada espacio de nombres en modo warn o audit para ver qué fallaría, corrige las cargas de trabajo y después cambia a enforce. Deja el estándar Privileged para las pocas cargas de sistema que de verdad lo necesitan, en espacios de nombres propios.
El RBAC necesita el mismo trato. Busca roles de todo el clúster asignados a cuentas de servicio que necesitan acceso a un solo espacio de nombres, y permisos sobre secretos que una aplicación nunca lee. En GKE, Google también recomienda no activar el antiguo control de acceso basado en atributos (ABAC), que viene desactivado.
3. Aísla las cargas de trabajo en la red
De forma predeterminada, cada pod de un clúster puede comunicarse con cualquier otro. Una NetworkPolicy de Kubernetes cambia eso, pero solo donde un plugin de red la aplica. En GKE, Dataplane V2 aplica las políticas de red y es el predeterminado en los clústeres Autopilot; los clústeres Standard pueden usarlo o usar Calico. Empieza con una política por espacio de nombres que niegue el tráfico salvo el permitido y después permite las conexiones que cada aplicación realmente necesita. El resultado es que una carga de trabajo comprometida solo llega a los pocos servicios con los que habla, no a todo el clúster.
4. Escanea cada imagen, de forma automática
El escaneo va en el pipeline, no en un reporte trimestral. En Google Cloud, una vez activado el escaneo, Artifact Analysis escanea una imagen cuando se sube a Artifact Registry y actualiza sus hallazgos a medida que llegan nuevos datos de vulnerabilidades, siempre que la imagen se haya descargado en los últimos 30 días. El escaneo bajo demanda hace la misma revisión dentro de tu pipeline de CI/CD, para que una compilación falle antes de que una imagen vulnerable llegue al registro. Vuelve a compilar con una imagen base actual de forma periódica, para que las correcciones de origen lleguen a tus contenedores.
Una vez que las imágenes se escanean, Binary Authorization puede asegurar que solo se desplieguen las imágenes que pasaron el escaneo y el resto de tus revisiones.
Escanear sin corregir es esfuerzo perdido
El esfuerzo perdido más común que vemos es ejecutar escáneres de vulnerabilidades sin corregir lo que encuentran. Un escáner que produce reportes largos aporta poca seguridad mientras los hallazgos críticos, los privilegios excesivos y las configuraciones inseguras siguen sin resolverse. El reporte se vuelve una lista de pendientes que nadie es dueño de atender, y el volumen esconde los pocos hallazgos que importan.
El escaneo vale lo que cuesta cuando está ligado a una decisión: un umbral de severidad que hace fallar la compilación, un responsable de cada hallazgo que se deja pasar y una fecha para corregirlo. Diez hallazgos corregidos esta semana hacen más que mil listados en un tablero.
El clúster de abajo
La seguridad en contenedores también depende de lo que hay debajo: los pods son tan seguros como el clúster en el que se ejecutan. En GKE, la guía de reforzamiento de Google empieza con algunos ajustes que vale la pena revisar en cada clúster:
- Canales de versiones. Inscribe el clúster en un canal de versiones para que el plano de control y los nodos reciban parches de seguridad. Los clústeres Autopilot siempre lo están.
- Workload Identity Federation para GKE. Google la llama la forma recomendada para que las cargas de trabajo lleguen a las API de Google Cloud. Siempre está activa en Autopilot; en Standard, actívala en cada clúster y grupo de nodos.
- Una cuenta de servicio propia para los nodos. Usa una cuenta de servicio dedicada y con mínimo privilegio para los nodos en lugar de la cuenta de servicio predeterminada de Compute Engine.
- Acceso al plano de control. Google recomienda usar solo el endpoint basado en DNS, o al menos cerrar el endpoint de IP externa o limitarlo con redes autorizadas.
- Shielded GKE Nodes y Container-Optimized OS. Los nodos protegidos verifican la identidad de cada nodo; nuestro artículo sobre Shielded GKE Nodes explica contra qué protegen y contra qué no.
El panel de postura de seguridad de GKE y Security Command Center muestran después cuáles de estos ajustes se desvían con el tiempo.
Dónde puede ayudar GUILDA
Nuestro servicio de seguridad en el desarrollo y DevSecOps refuerza las imágenes de contenedor y los clústeres de Kubernetes en GKE, Amazon EKS y Azure Kubernetes Service conforme a los CIS Benchmarks, y agrega revisiones de seguridad a tu pipeline de compilación y liberación. Seguridad de datos, aplicaciones y nube evalúa y refuerza las cuentas de Google Cloud, AWS o Azure en las que se ejecutan los clústeres, y seguridad de redes y sistemas cubre la segmentación y los firewalls a su alrededor. Lo que configuramos queda documentado y se entrega a tu equipo para que sea suyo.
Fuentes
- Pod Security Standards, Kubernetes, 2026
- Pod Security Admission, Kubernetes, 2026
- Best practices for hardening your cluster's security, Google Cloud, 2026
- Control communication between Pods and Services using network policies, Google Cloud, 2026
- Container scanning overview, Google Cloud, 2026
Consultoría DevSecOps y seguridad en el desarrollo de software
Integramos la seguridad en la forma en que tu software se diseña, se construye y se opera, desde las revisiones en tu pipeline hasta la configuración de tus clústeres de Kubernetes y los estándares de código que siguen tus desarrolladores. Todo lo que configuramos se entrega a tu equipo.
Lecturas relacionadas
Kubernetes y contenedores
Binary Authorization en GKE: una adopción que no bloquea los despliegues
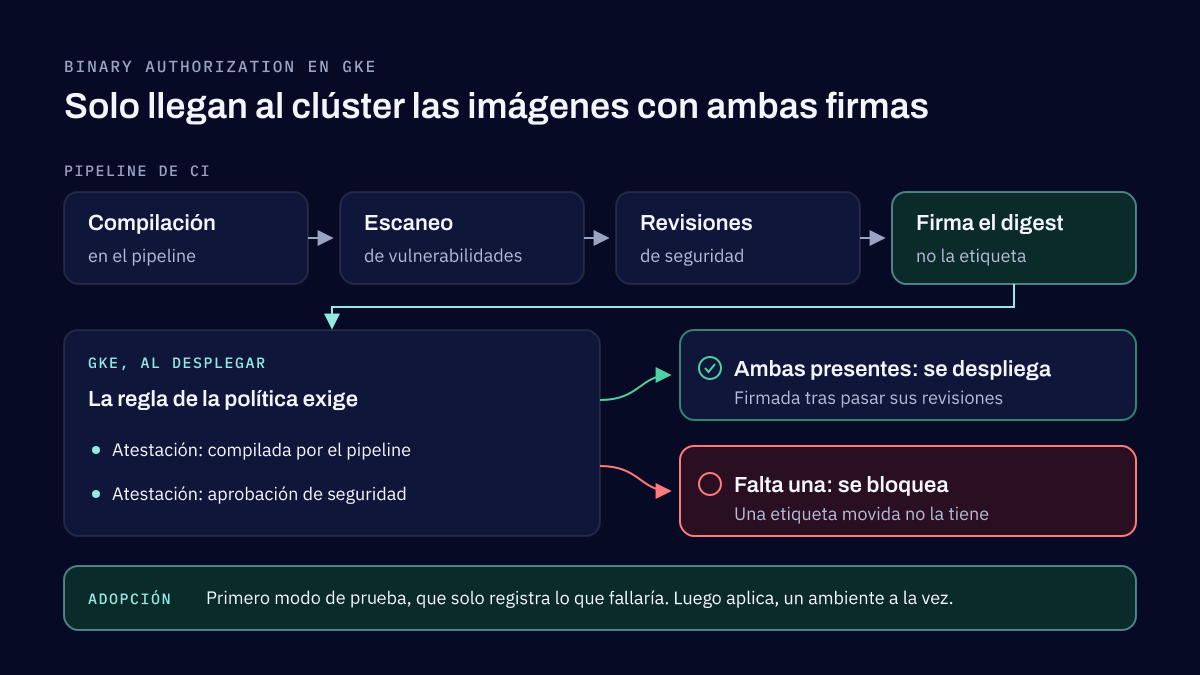
Binary Authorization hace que GKE revise cada imagen de contenedor contra una política antes de desplegarla, y solo deja correr las imágenes firmadas por los atestadores en los que confías. Empieza en modo de prueba, firma el digest de la imagen en CI cuando pasen la compilación y el escaneo, y deja las excepciones y el break-glass para emergencias reales.
Kubernetes y contenedores
Shielded GKE Nodes: qué protegen y qué no
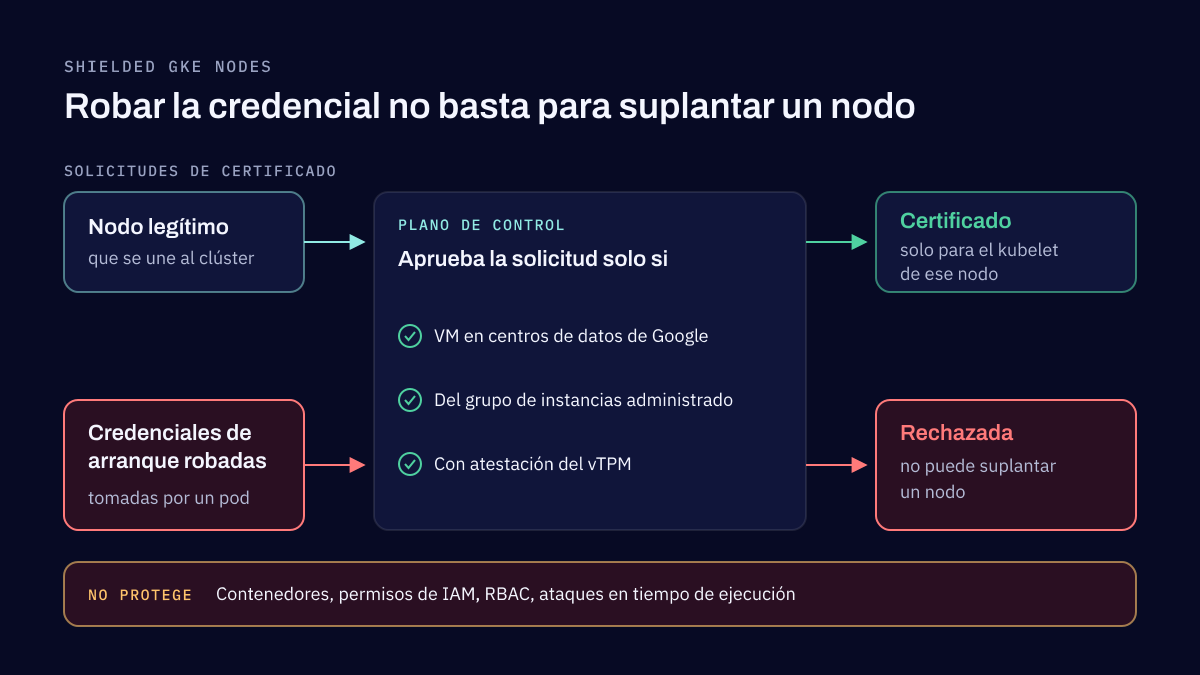
Los Shielded GKE Nodes demuestran al plano de control que cada nodo es una VM legítima de tu clúster, así que quien roba las credenciales de arranque de un nodo no puede suplantarlo. Secure Boot y la supervisión de integridad revisan cómo arrancó. Protegen el nodo, no las cargas.
Cuéntanos cómo construyes y liberas tu software
Indica los lenguajes, el pipeline y dónde corre. Respondemos en un máximo de dos días hábiles.