Artículos sobre ciberseguridad, nube y cumplimiento
Detección de amenazas
5 artículos
Artículos por tema
Detección de amenazas
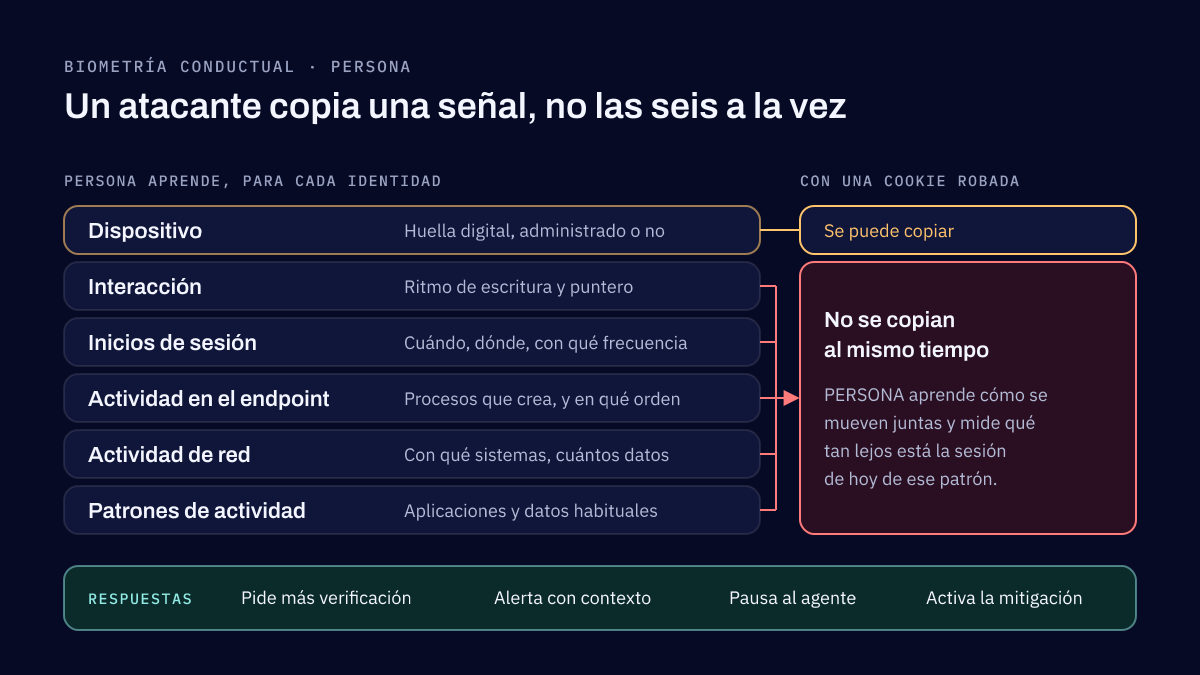
Biometría conductual con ML: PERSONA, vista multimodal de cada usuario, dispositivo y agente de IA
La biometría conductual identifica a un usuario por cómo actúa, no por lo que sabe o trae. Con la huella digital del dispositivo y el contexto de la sesión, y con machine learning, da un perfil que muestra cuándo una cuenta, un dispositivo o un agente de IA deja de actuar como siempre. PERSONA es nuestro nombre para ese perfil.
Detección de amenazas
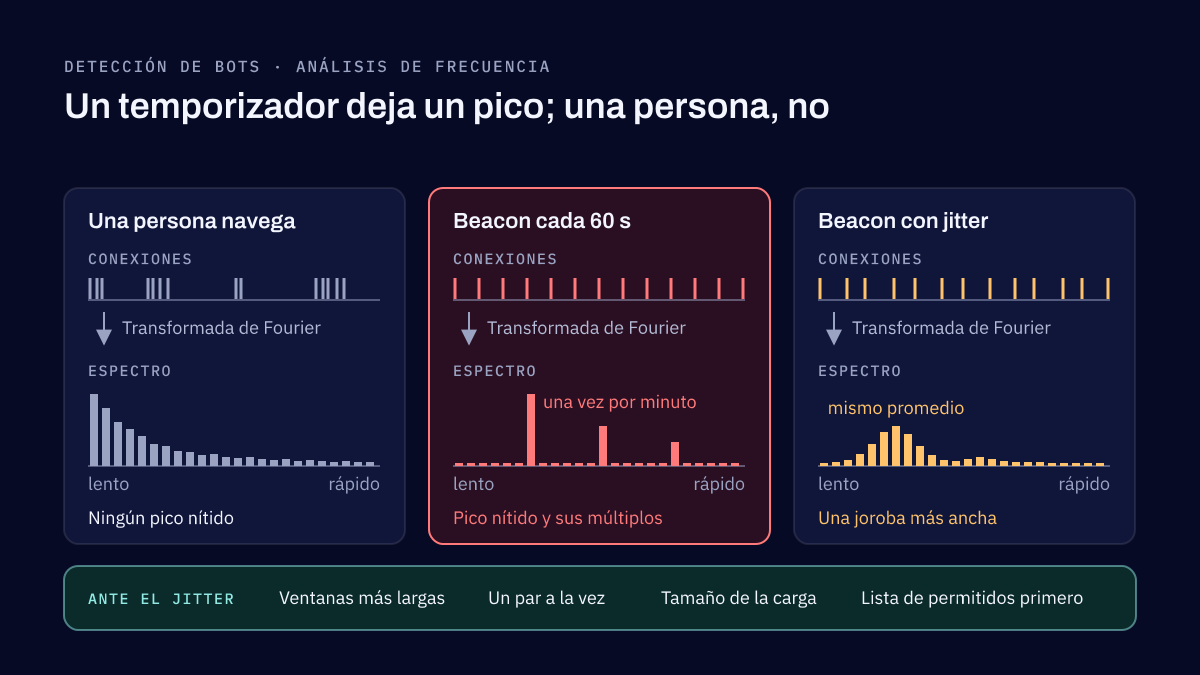
Detectar bots por su ritmo: la transformada de Fourier y el análisis de frecuencia
Casi toda la detección de bots juzga cada solicitud por separado, así que un bot paciente pasa. Los scripts y el malware llevan el tiempo; las personas no. Aquí explicamos cómo una transformada de Fourier convierte ese ritmo en un pico visible, cómo el jitter intenta ocultarlo y dónde encaja el ritmo junto a otras señales.
Detección de amenazas
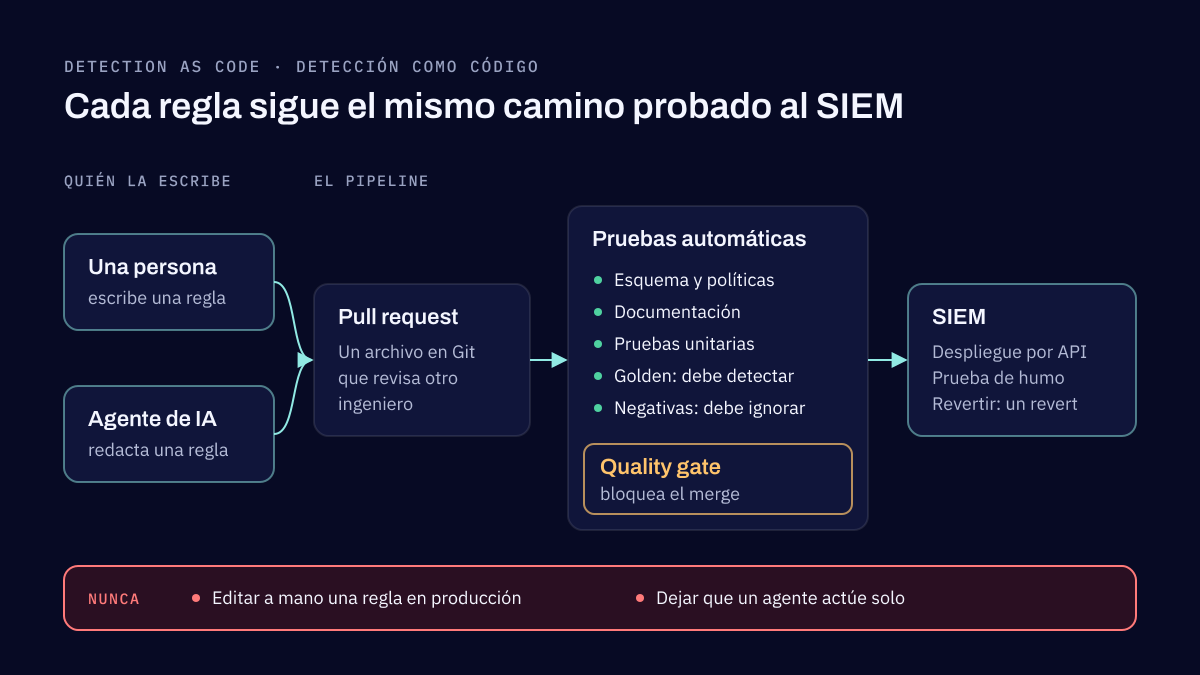
Detection as code en la era agéntica: estrategias de CI/CD para equipos de detection engineering
Detection as code es administrar las reglas de detección como los desarrolladores administran el software. Las reglas viven en control de versiones, se escriben en un formato portable como Sigma, se revisan con pull requests, se prueban automáticamente en un pipeline de CI/CD y llegan al SIEM solo a través de ese pipeline.
Detección de amenazas
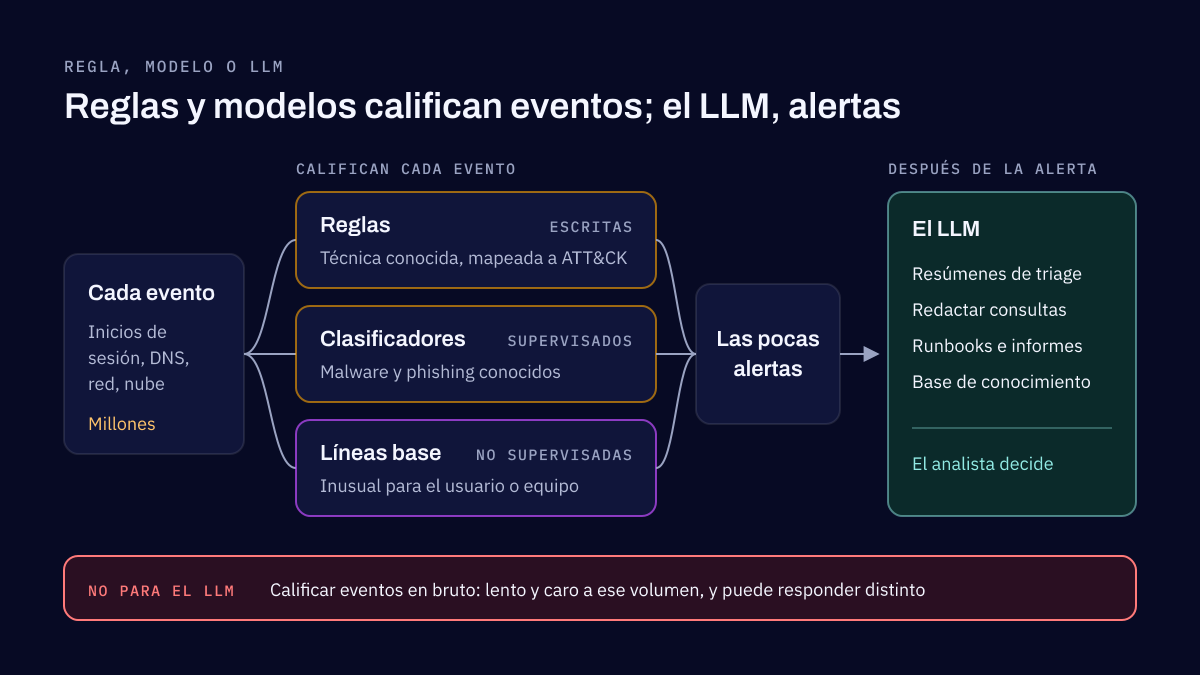
Machine learning en ciberseguridad: por qué el ML tradicional sigue sosteniendo la detección
El machine learning en ciberseguridad son modelos que aprenden de los datos cómo se ve un ataque o lo normal, y marcan lo que coincide con lo primero o rompe lo segundo. Estos modelos tradicionales califican cada evento en tu EDR, tu seguridad de correo y tu SIEM. Los LLM ayudan después de la alerta, no antes.
Detección de amenazas
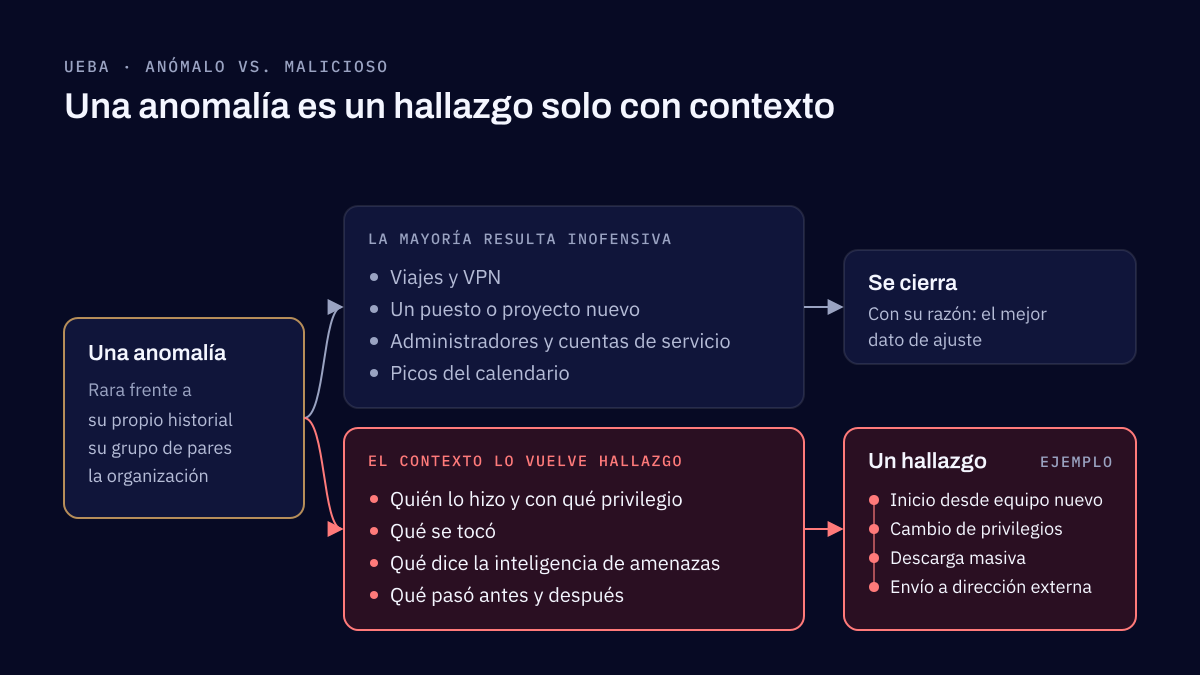
UEBA: cómo distinguir un comportamiento anómalo de una actividad maliciosa
UEBA aprende lo normal de cada usuario, dispositivo, cuenta de servicio y aplicación, y marca las desviaciones. Una anomalía no es un ataque: suele ser un viaje, un puesto nuevo, una tarea administrativa o el cierre mensual. Es un hallazgo cuando el privilegio, el valor del activo, la inteligencia de amenazas o una cadena de acciones lo indican.
Cuéntanos qué necesitas proteger o construir
Envíanos una descripción breve del problema. Respondemos en un máximo de dos días hábiles.