Detección de amenazas
Detectar bots por su ritmo: la transformada de Fourier y el análisis de frecuencia
Casi toda la detección de bots juzga cada solicitud por separado, así que un bot paciente pasa. Los scripts y el malware llevan el tiempo; las personas no. Aquí explicamos cómo una transformada de Fourier convierte ese ritmo en un pico visible, cómo el jitter intenta ocultarlo y dónde encaja el ritmo junto a otras señales.

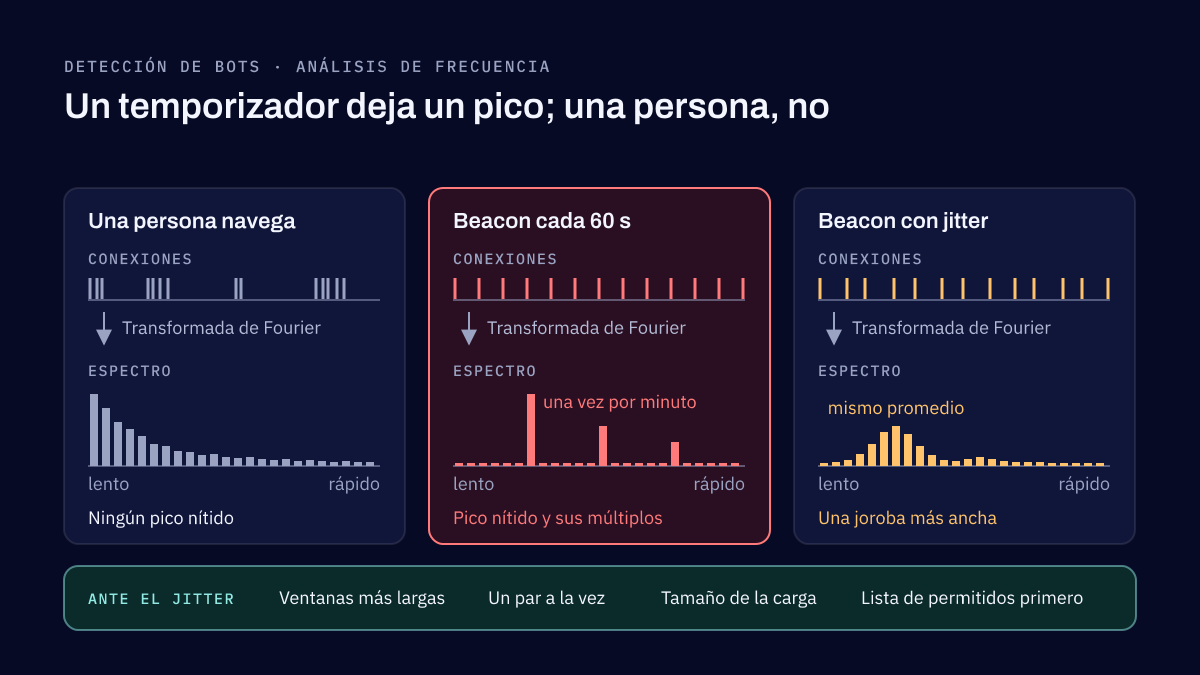
La detección de bots es el trabajo de distinguir la actividad automatizada de la de las personas, en un sitio web, una API o una red. La mayoría de las herramientas se fija en quién pregunta: la dirección IP, la huella digital del navegador, cómo se mueve el mouse. Una señal más discreta es cuándo pregunta. Los scripts y el malware actúan con un temporizador, y las personas no. El análisis de frecuencia, basado en la transformada de Fourier, convierte ese temporizador en un pico que puedes ver, aunque cada solicitud parezca humana y se mantenga por debajo de todos los límites de solicitudes.
Este artículo explica en términos sencillos cómo funciona, cómo intentan los atacantes difuminar el ritmo, qué otras cosas llevan un ritmo en una red normal y dónde encaja el ritmo junto a las señales habituales de detección de bots.
En qué se fija normalmente la detección de bots
El Bad Bot Report 2025 de Imperva encontró que el tráfico automatizado fue el 51% del tráfico web en 2024, y que solo los bots maliciosos fueron el 37%. La mayor parte se atrapa con señales conocidas: una dirección IP con mala reputación, demasiadas solicitudes desde un mismo lugar, un navegador que en realidad no es un navegador, un visitante que nunca mueve el mouse, un reto que el script no puede resolver.
Todas estas señales juzgan las solicitudes una por una, o unas cuantas a la vez desde un mismo origen. Un bot paciente puede hacer que cada una se vea bien. Hemos visto relleno de credenciales (credential stuffing) mantenido justo por debajo del límite de solicitudes del inicio de sesión, con un intervalo entre intentos tan constante que ninguna persona podría sostenerlo. Hemos visto un scraper repartir sus solicitudes entre muchas direcciones IP, cada una lo bastante discreta para pasar, todas con el mismo compás. Ninguno activó una regla. Los dos tenían un ritmo.
Los bots llevan el tiempo, las personas no
Las personas actúan a ráfagas. Leen, dan clic en tres enlaces, se paran por un café, regresan, abren una pestaña y se olvidan de ella. Los intervalos entre sus solicitudes son irregulares y se concentran en su jornada laboral.
Un script duerme. Espera un intervalo fijo, actúa y vuelve a esperar. El malware hace lo mismo cuando se comunica con su servidor. El beaconing de comando y control es una máquina infectada que se reporta con el servidor de su operador, para informar y recoger instrucciones, y lo hace con un horario. Beacon, de Cobalt Strike, una herramienta comercial que usan los red teams y que los atacantes copian, se reporta cada sesenta segundos de forma predeterminada, según su propia guía de usuario. Hemos encontrado justo este tipo de reporte constante en un equipo cuya protección de endpoint no había marcado el software que lo producía.
Un horario constante es fácil de mantener para una computadora y difícil de ocultar, porque es un patrón a lo largo de horas de actividad, no una propiedad de una conexión aislada.
Cómo la transformada de Fourier escucha el ritmo
Toma un origen y un destino, por ejemplo una laptop y una dirección en internet, y cuenta las conexiones entre ellos en cada segundo de un día. Obtienes una fila larga de números, casi todos ceros, con un uno donde hubo una conexión.
Una transformada de Fourier toma esa fila y pregunta, para cada ritmo posible, con qué fuerza está presente: una vez por segundo, una vez cada diez segundos, una vez por minuto, una vez por hora. La respuesta es un espectro, una intensidad para cada ritmo. Un beacon que se conecta cada 60 segundos produce un pico nítido en una vez por minuto, con picos más pequeños en sus múltiplos (dos veces por minuto, tres veces por minuto), porque cada conexión es un pico breve. La navegación de una persona no produce ningún pico nítido. Su intensidad está repartida, sobre todo en ritmos lentos como la jornada laboral.
Para quien quiera la fórmula, esta es la transformada discreta de Fourier como la define la documentación de NumPy:
A(k) = Σ a(m) · exp(−2πi · m·k / n), sumando sobre m = 0 … n−1, para k = 0 … n−1
Aquí a(m) es el conteo en el intervalo de tiempo m, n es el número de intervalos y A(k) mide el ritmo que se repite k veces en toda la ventana. En la práctica, la transformada es una sola llamada a una función, y el número útil es qué parte de la intensidad total está en el pico más fuerte: alta para un temporizador, baja para una persona.
No es la única forma de encontrar un ritmo. Elastic Security Labs describió en 2023 un marco de detección de beaconing que usa autocorrelación, que compara la actividad con una copia desplazada de sí misma y busca el desplazamiento en el que coinciden. Los dos métodos hacen la misma pregunta de formas distintas: ¿se repite esta actividad?
El jitter, y por qué solo difumina el pico
Los atacantes conocen el análisis de tiempos, así que los beacons agregan jitter: una variación aleatoria en cada espera. La guía de Cobalt Strike da el ejemplo de una espera de 300 segundos con un jitter de 20%, de modo que cada reporte varía en un porcentaje aleatorio de hasta ese factor.
El jitter no elimina el ritmo. Lo difumina. El pico nítido se vuelve una joroba más ancha alrededor del intervalo promedio, y los picos más pequeños en los múltiplos son los primeros en desvanecerse. Con unos minutos de datos, la joroba se pierde en el ruido. Con un día, normalmente vuelve a destacar, porque el intervalo promedio sigue siendo el mismo por mucho que varíe cada espera. El marco de Elastic modela el jitter directamente por la misma razón.
Cuatro hábitos mantienen visible un beacon con jitter:
- Ventanas más largas. Revisa un día o más de conexiones, para que el ritmo promedio se vea a través del azar.
- Un par a la vez. Analiza cada par de origen y destino por separado. Una red completa mezcla miles de ritmos hasta volverlos ruido.
- Tamaño de la carga. Suma qué tan parecidos son los bytes enviados y recibidos cada vez. Un beacon que no tiene nada nuevo que reportar envía casi la misma cantidad cada vez.
- Primero la lista de permitidos. Quita los servicios que se sabe que son regulares antes de buscar, para que lo que quede valga la pena revisarlo.
Qué más lleva un ritmo
Mucho software legítimo también es regular, y es la principal fuente de falsas alarmas:
- Actualizadores y agentes: el antivirus, los actualizadores del sistema operativo y del software, la sincronización de la hora y los agentes de telemetría se comunican con su servidor con un horario.
- Monitoreo: las revisiones de salud, los monitores de disponibilidad y las propias herramientas de monitoreo.
- Integraciones y tareas programadas: integraciones por API, respaldos y tareas de cron.
- Clientes de chat y correo: Teams, Slack y los clientes de correo, que consultan al servidor o mantienen conexiones abiertas.
Estos van en la lista de permitidos una vez que alguien confirma qué son. A veces la confirmación es el hallazgo. Hemos rastreado un ritmo constante hasta un script o una integración que nadie había documentado. No era un ataque, pero nadie sabía que existía, qué credenciales tenía ni quién era su responsable, lo cual es un problema en sí mismo.
Dónde encaja el ritmo en la detección de bots
El ritmo es una señal, no un veredicto. La huella digital, la reputación de la IP y el comportamiento atrapan a la mayoría de los bots, y el ritmo atrapa a los pacientes que esas señales dejan pasar. En un sitio web, combínalo con lo que revela el navegador, como un navegador headless o la ausencia total de movimiento del mouse: un ritmo constante de un cliente que además nunca mueve el mouse es un caso sólido. En una red, pondéralo según qué tan raro sea el destino. Un ritmo regular hacia una dirección que solo contacta un equipo vale mucho más que uno hacia un servicio que usan todas las máquinas.
Empieza con una búsqueda, no con una alerta. Las primeras ejecuciones van a sacar a la luz los actualizadores, los monitores y las tareas olvidadas. Cuando estén en la lista de permitidos y los puntajes sean estables, la revisión del ritmo puede convertirse en una regla de detección. Hay herramientas gratuitas que ayudan en los primeros pasos: RITA, de Active Countermeasures, analiza los registros de red y le da a cada conexión un puntaje de beacon que puedes ordenar y filtrar.
Cómo llevarlo a tu SIEM
Normalmente los datos ya están ahí. Una secuencia práctica:
- Recolecta registros de conexiones o de solicitudes con marcas de tiempo exactas: registros de firewall o de proxy y DNS para los beacons, registros del servidor web o del WAF para los bots web.
- Agrúpalos por origen y destino en la red, o por cuenta y endpoint en el sitio web.
- Quita los servicios de la lista de permitidos.
- Califica el ritmo de cada grupo a lo largo de un día o más, junto con el tamaño de la carga.
- Ordena los resultados, busca en la parte alta de la lista y registra qué era cada uno.
- Convierte los patrones que se sostienen en una regla, con un runbook que diga qué revisar primero.
Este es el tipo de trabajo que hacemos en una implementación de SIEM y detección de amenazas: reglas de detección escritas para tus registros y mapeadas a MITRE ATT&CK, cada una probada y entregada a tu equipo con su runbook. Una implementación suele tomar de 2 a 4 meses, a precio fijo o por tiempo y materiales. Tu equipo opera la detección después; nosotros no operamos un servicio de monitoreo. Si quieres saber si tu equipo notaría a un adversario real, una operación de red team emula uno y te lo muestra, y red team vs penetration testing explica cuándo es la prueba adecuada. Los agentes de IA que actúan con horarios plantean las mismas preguntas sobre quién actúa y con qué frecuencia, y nuestro artículo sobre seguridad de la IA agéntica las aborda.
Preguntas frecuentes
¿Cómo se detectan los bots en un sitio web o en una red?
Combinando varias señales, porque ninguna decide sola. En un sitio web, las habituales son la reputación de la IP, los límites de solicitudes, la huella digital del navegador y cómo se comporta el visitante, por ejemplo cómo mueve el mouse. En una red, son los destinos que contacta un equipo y con qué frecuencia. El ritmo es la señal que atrapa a los bots pacientes que las demás dejan pasar, porque un script mantiene una cadencia que las personas no.
¿Qué es el beaconing de comando y control?
Es el malware de una máquina infectada reportándose con el servidor de su operador a intervalos regulares, para informar y recoger nuevas instrucciones. Beacon, de Cobalt Strike, una herramienta que usan los red teams y también los atacantes, se reporta cada sesenta segundos de forma predeterminada. Ese reporte regular es lo que busca el análisis de frecuencia.
¿El jitter puede ocultar un beacon del análisis de frecuencia?
Lo vuelve más difícil de ver, no invisible. El jitter varía al azar cada espera, así que el pico nítido que produciría un temporizador fijo se extiende en una joroba más ancha alrededor del intervalo promedio. Revisar un día o más de conexiones, un par de origen y destino a la vez, y sumar qué tan parecida es cada carga, suele mantener esa joroba por encima del ruido de fondo.
¿Se necesita un científico de datos para usar el análisis de frecuencia?
No. Una transformada de Fourier es una sola llamada a una función en bibliotecas comunes como NumPy, y herramientas gratuitas como RITA ya califican las conexiones según su beaconing. La habilidad está en la búsqueda que la rodea, en poner en la lista de permitidos lo que se sabe regular y en leer los resultados, antes de que nada de eso se convierta en una alerta.
Fuentes
- 2025 Imperva Bad Bot Report: how AI is supercharging the bot threat, Imperva, 2025
- Cobalt Strike user guide: asynchronous and interactive operations, Fortra, 2026
- Identifying beaconing malware using Elastic, Elastic Security Labs, 2023
- Discrete Fourier transform (numpy.fft), NumPy v2.5 manual, NumPy, 2026
- RITA (Real Intelligence Threat Analytics), Active Countermeasures, 2026
Implementación de SIEM y detección de amenazas en ciberseguridad
Implementamos un SIEM, conectamos las fuentes de logs que importan, escribimos reglas de detección mapeadas a MITRE ATT&CK y entregamos la plataforma con runbooks. Después la opera tu equipo; no ofrecemos un servicio de monitoreo.
Lecturas relacionadas
Detección de amenazas
Biometría conductual con ML: PERSONA, vista multimodal de cada usuario, dispositivo y agente de IA
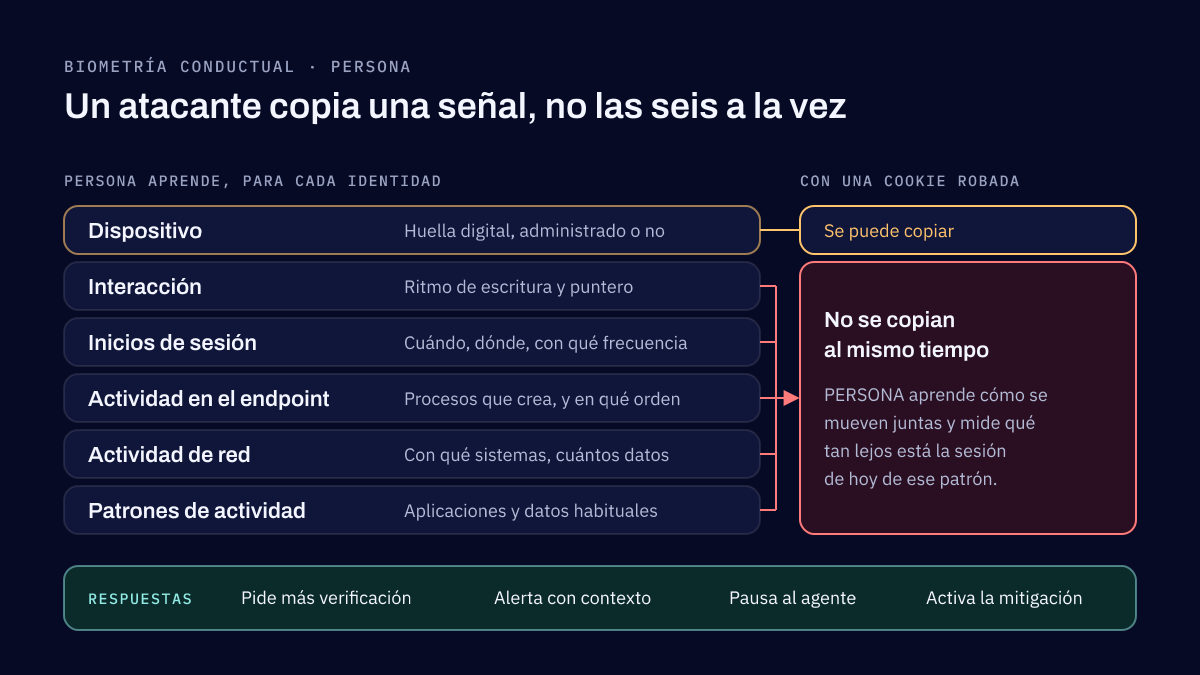
La biometría conductual identifica a un usuario por cómo actúa, no por lo que sabe o trae. Con la huella digital del dispositivo y el contexto de la sesión, y con machine learning, da un perfil que muestra cuándo una cuenta, un dispositivo o un agente de IA deja de actuar como siempre. PERSONA es nuestro nombre para ese perfil.
Detección de amenazas
Detection as code en la era agéntica: estrategias de CI/CD para equipos de detection engineering
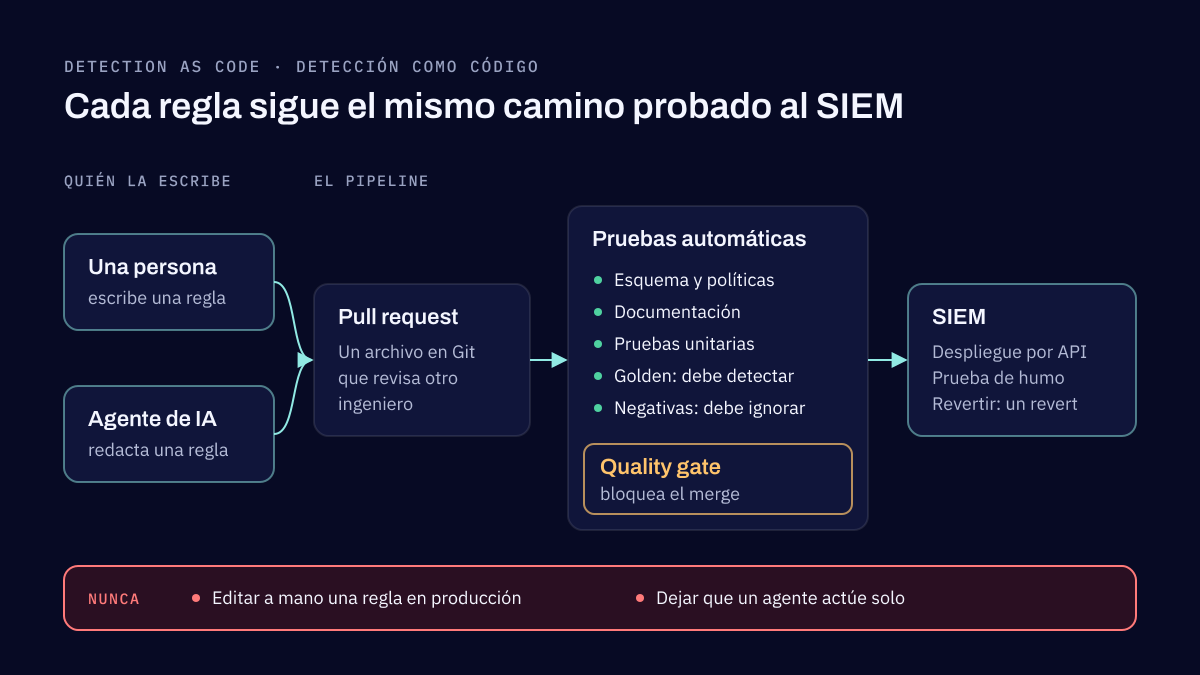
Detection as code es administrar las reglas de detección como los desarrolladores administran el software. Las reglas viven en control de versiones, se escriben en un formato portable como Sigma, se revisan con pull requests, se prueban automáticamente en un pipeline de CI/CD y llegan al SIEM solo a través de ese pipeline.
Cuéntanos qué necesitas detectar
Nombra tus sistemas y el requisito detrás del proyecto. Respondemos en un plazo de dos días hábiles.