Detección de amenazas
UEBA: cómo distinguir un comportamiento anómalo de una actividad maliciosa
UEBA aprende lo normal de cada usuario, dispositivo, cuenta de servicio y aplicación, y marca las desviaciones. Una anomalía no es un ataque: suele ser un viaje, un puesto nuevo, una tarea administrativa o el cierre mensual. Es un hallazgo cuando el privilegio, el valor del activo, la inteligencia de amenazas o una cadena de acciones lo indican.

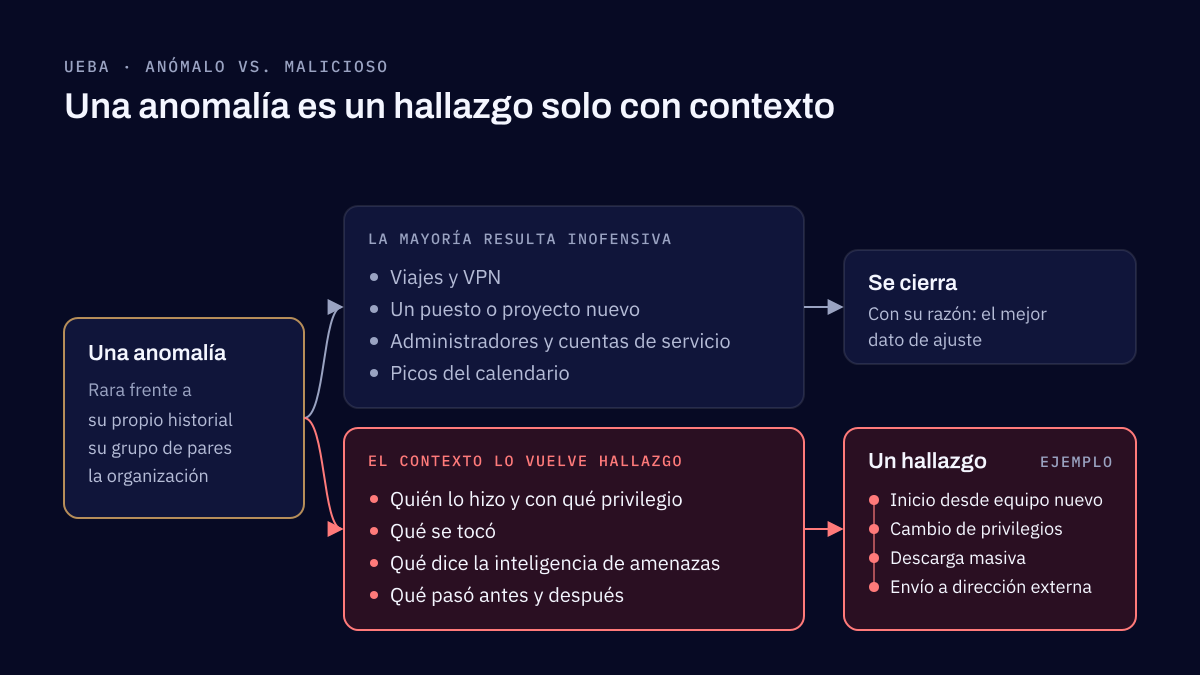
UEBA, siglas en inglés de análisis del comportamiento de usuarios y entidades, aprende cómo se ve lo normal para cada usuario, dispositivo, cuenta de servicio y aplicación de tu entorno, y marca lo que se sale de eso. Esa desviación es una anomalía, y una anomalía no es un ataque. La mayoría resulta ser un viaje al extranjero, un puesto nuevo, el script de un administrador o el cierre de mes. Una anomalía se vuelve un hallazgo que vale la pena abrir cuando el contexto lo indica: quién lo hizo y con qué privilegio, qué tocó, si la inteligencia de amenazas conoce el origen y si los pasos se encadenan como lo hace un ataque.
¿Qué es UEBA?
El análisis del comportamiento de usuarios y entidades construye una línea base para cada usuario y para cada entidad: hosts, cuentas de servicio, aplicaciones y direcciones IP. Compara la actividad de hoy con tres referencias: el propio historial de la entidad, su grupo de pares (personas del mismo equipo o con los mismos accesos) y la organización en su conjunto. Cuando una acción es rara frente a las tres, su calificación sube. El análisis de comportamiento es el término más amplio; UEBA es esa idea aplicada a los registros de seguridad.
Hoy UEBA es sobre todo una función del SIEM, no un producto aparte:
- Microsoft Sentinel incluye UEBA sin costo adicional de licencia. Construye perfiles con machine learning (aprendizaje automático), ordena los 20 pares más cercanos de cada usuario y le da a cada evento una calificación de prioridad de investigación de 0 a 10.
- Splunk dejó de vender su User Behavior Analytics independiente en diciembre de 2025, con soporte hasta el 31 de enero de 2027, y pasó UEBA a Splunk Enterprise Security Premier.
- Elastic Security ofrece entity analytics: una calificación de riesgo de 0 a 100 para cada usuario y host, alimentada por alertas de detección, la criticidad de los activos y trabajos de ML ya configurados.
- Wazuh no tiene un módulo de UEBA. Las líneas base de comportamiento salen de tus propias reglas o del plugin de detección de anomalías de OpenSearch, que viene desactivado por defecto.
Por qué una anomalía no es un ataque
Microsoft da un ejemplo sencillo en su propia documentación: la primera vez que un usuario ejecuta una operación de Azure, el evento califica alto en rareza y bajo en riesgo, porque las acciones por primera vez pasan todo el tiempo. En los SIEM que hemos implementado, cuatro tipos de anomalía resultan inofensivos con mucha más frecuencia que lo contrario:
- Viajes y VPN: viaje imposible, un país nuevo o una red nueva, explicados por el nodo de salida de una VPN, un viaje de trabajo o un operador móvil.
- Un puesto o proyecto nuevo: alguien se une a un proyecto y, de un día para otro, toca sistemas y datos que nunca había tocado.
- Administradores y cuentas de servicio: scripts, ventanas de mantenimiento y trabajos masivos que se ven exactamente como un atacante moviéndose por la red.
- Picos del calendario: el cierre de mes, las auditorías, las migraciones y los lanzamientos, que suben el volumen y traen trabajo fuera del horario de oficina.
Toma un caso típico, no un incidente reportado. Una gerente de finanzas inicia sesión desde Miami a las 9:00 y desde Madrid a las 9:40, y UEBA marca un viaje imposible. La dirección de Madrid pertenece al proveedor de VPN de la empresa. No pasó nada, y un analista dedicó veinte minutos a demostrarlo. Multiplica eso por unos cientos a la semana y tienes fatiga de alertas.
El contexto que convierte una anomalía en un hallazgo
Una anomalía merece revisarse cuando se cumple una o más de estas condiciones:
- Quién lo hizo y con qué privilegio. La misma acción inusual pesa más si viene de un administrador del dominio, o de un usuario de finanzas que puede aprobar pagos, que de un practicante.
- Qué se tocó. Los datos de clientes, los sistemas de producción, las plataformas de pago y la infraestructura de identidad importan más que una carpeta compartida con borradores de marketing. Saber qué activos son críticos es el resultado de una evaluación de riesgos, y UEBA es tan bueno como esa lista.
- Qué dice la inteligencia de amenazas. Una dirección de origen, un dominio o un archivo que ya se sabe malicioso, o una técnica que se está usando contra tu sector.
- Qué pasó antes y después. Las anomalías aisladas son ruido; una secuencia cuenta una historia. Un inicio de sesión desde un dispositivo nuevo, luego un cambio en los privilegios de la cuenta, luego una descarga masiva y luego un envío a una dirección externa sigue el camino que MITRE ATT&CK describe desde el acceso inicial hasta la exfiltración. Cada paso por separado podría tener explicación. Juntos necesitan a una persona.
Las identidades no humanas entran en UEBA por la misma razón. Las cuentas de servicio y los agentes de IA también son entidades con líneas base, y uno comprometido se comporta como un usuario comprometido.
Detección de amenazas internas: tres casos y la señal de cada uno
Los casos internos son donde UEBA se gana su lugar, porque la persona ya tiene credenciales válidas y nada de lo que hace parece malware. La Insider Threat Mitigation Guide de CISA, actualizada en 2026, cubre por igual a quienes actúan con intención y a quienes no. Tres casos públicos muestran tres señales distintas.
Coinbase, 2025: personal de soporte pagado para consultar clientes
En mayo de 2025, Coinbase informó que unos delincuentes habían pagado a contratistas o empleados en puestos de soporte fuera de Estados Unidos a cambio de datos de clientes, entre ellos nombres, direcciones, datos de cuenta enmascarados e imágenes de identificaciones oficiales, y que luego intentaron extorsionar a la empresa. Coinbase dijo que su propio monitoreo de seguridad había detectado ese acceso en los meses anteriores, y estimó el costo entre 180 y 400 millones de dólares. La señal es acceso fuera del puesto: agentes de soporte que abren expedientes de clientes sin un ticket ni una razón de negocio detrás.
Cash App, 2022: reportes descargados después de terminar el empleo
En abril de 2022, Block informó que un exempleado había descargado reportes de Cash App Investing el 10 de diciembre de 2021, después de que terminara su empleo. Esa persona tenía acceso habitual a esos reportes en su trabajo anterior. Se contactó a unos 8.2 millones de clientes actuales y anteriores. La señal es acceso después de que debía terminar: una identidad que siguió funcionando cuando la persona detrás ya se había ido.
Tesla, 2023: dos exempleados y un periódico
En agosto de 2023, Tesla notificó a las autoridades que dos exempleados se habían llevado los datos personales de unos 75,000 empleados actuales y anteriores y se los habían entregado al periódico alemán Handelsblatt, que se lo había avisado a Tesla en mayo. La señal es salida más datos: un conjunto grande de registros personales que sale alrededor de una baja.
La cuarta señal que buscamos es borrar el rastro: registros o un agente de endpoint desactivados, bitácoras de auditoría eliminadas, una cuenta de administrador nueva. Ninguna prueba nada por sí sola, pero cada una merece una revisión rápida.
Fíjate en lo que necesitan estas señales. Una baja solo aparece si los eventos de Recursos Humanos llegan al SIEM, y el acceso fuera del puesto solo aparece si el sistema sabe cuál es el puesto. La detección de amenazas internas depende tanto de las fuentes de identidad y de Recursos Humanos como de los registros, y de una política de monitoreo por escrito, que es parte de la gobernanza de seguridad.
Cómo reducir la fatiga de alertas
La fatiga de alertas llega cuando los analistas dejan de creer en las alertas. Cuatro cambios son los que más ayudan:
- Califica la entidad, no el evento. Suma riesgo al usuario o al host cada vez que aparece una anomalía, y genera una sola alerta cuando el total cruza un umbral. Diez rarezas pequeñas de una misma cuenta en un día son un hallazgo; una rareza en cada una de diez cuentas por lo general no lo es.
- Suprime la actividad conocida como legítima, con fecha límite. Pon en una lista de permitidos los trabajos de administración documentados, las cuentas de servicio y los escáneres, pero dale a cada entrada un responsable y una fecha de vencimiento, para que la lista no se vuelva un escondite.
- Dale tiempo a la línea base. Deja que los modelos de comportamiento aprendan durante semanas antes de avisar a alguien, y deja que vuelvan a aprender después de una reorganización o una migración.
- Escribe un runbook para cada tipo de alerta. Qué revisar primero, cómo cerrarla y por qué se cerró. Las razones de cierre son los mejores datos de ajuste que vas a tener.
Por dónde empezar
Conecta primero la identidad: tu directorio, los registros de inicio de sesión y las cuentas en la nube. Agrega la fuente de Recursos Humanos con las altas, cambios y bajas. Marca los activos que más importan. Luego deja correr los modelos un mes, ajústalos y solo entonces envía las alertas a personas. Ese es el orden que sigue nuestra implementación de SIEM en Microsoft Sentinel, Splunk, Elastic Security o Wazuh: conectamos las fuentes, escribimos y ajustamos las reglas, y entregamos la plataforma con runbooks. Después la opera tu equipo o un proveedor que tú elijas.
Preguntas frecuentes
¿Cuál es la diferencia entre UEBA y un SIEM?
Un SIEM reúne los eventos de seguridad de todos tus sistemas y genera alertas cuando coinciden con una regla. UEBA aprende el comportamiento normal de cada usuario y entidad, y califica lo que se sale de él. Hoy UEBA suele ser una función dentro del SIEM. Microsoft Sentinel la incluye, Splunk la pasó a Enterprise Security Premier en 2025 y Elastic Security tiene entity analytics. Las reglas detectan lo que ya sabes que hay que buscar; UEBA detecta lo que es inusual para ese usuario en particular.
¿UEBA usa machine learning?
En parte. Los eventos individuales suelen calificarse con estadística simple, como qué tan raro es un país, un dispositivo o una acción para ese usuario. El machine learning arma los grupos de pares y encuentra patrones en muchos eventos a lo largo del tiempo. Microsoft Sentinel, por ejemplo, mantiene una calificación de prioridad para eventos individuales y otra, de machine learning, para el comportamiento a través de varios eventos. Los modelos importan menos que los datos de los que aprenden.
¿Cuánto tarda UEBA en aprender el comportamiento normal?
Semanas, no días. Microsoft documenta que sus modelos de anomalías de Sentinel se entrenan con los registros de los 7 a 21 días anteriores, y algunos comparan la actividad con 30 días de historial. En la práctica, esperamos varias semanas antes de que se avise a alguien, y dejamos que los modelos vuelvan a aprender después de una reorganización, una fusión o una migración grande, porque cada una cambia lo que se ve como normal.
¿Es legal monitorear el comportamiento de los empleados?
En la mayoría de los lugares sí, con condiciones, y las reglas cambian según el país y, en Estados Unidos, según el estado. La buena práctica es la misma en todas partes. Informa por escrito a los empleados qué se monitorea y por qué, recopila solo lo que el propósito de seguridad necesita, consérvalo solo el tiempo necesario, limita quién puede verlo e involucra a Recursos Humanos y al área legal antes de activarlo. Esto no es asesoría legal, así que consulta con un abogado donde operas.
Fuentes
- Advanced threat detection with User and Entity Behavior Analytics (UEBA) in Microsoft Sentinel, Microsoft, 2025
- Anomalies detected by the Microsoft Sentinel machine learning engine, Microsoft, 2026
- End of sale and end of life for standalone Splunk User Behavior Analytics, Splunk, 2025
- Entity analytics overview, Elastic, 2026
- Enhancing IT security with anomaly detection in Wazuh, Wazuh, 2023
- Coinbase Global, Form 8-K, Coinbase (SEC filing), 2025
- Block, Inc., Form 8-K, Block (SEC filing), 2022
- Tesla data breach affects 75,735 people, state attorney general announces, Fox Business, 2023
- Insider Threat Mitigation Guide, 2026 edition, CISA, 2026
- MITRE ATT&CK, MITRE, 2026
Implementación de SIEM y detección de amenazas en ciberseguridad
Implementamos un SIEM, conectamos las fuentes de logs que importan, escribimos reglas de detección mapeadas a MITRE ATT&CK y entregamos la plataforma con runbooks. Después la opera tu equipo; no ofrecemos un servicio de monitoreo.
Lecturas relacionadas
Detección de amenazas
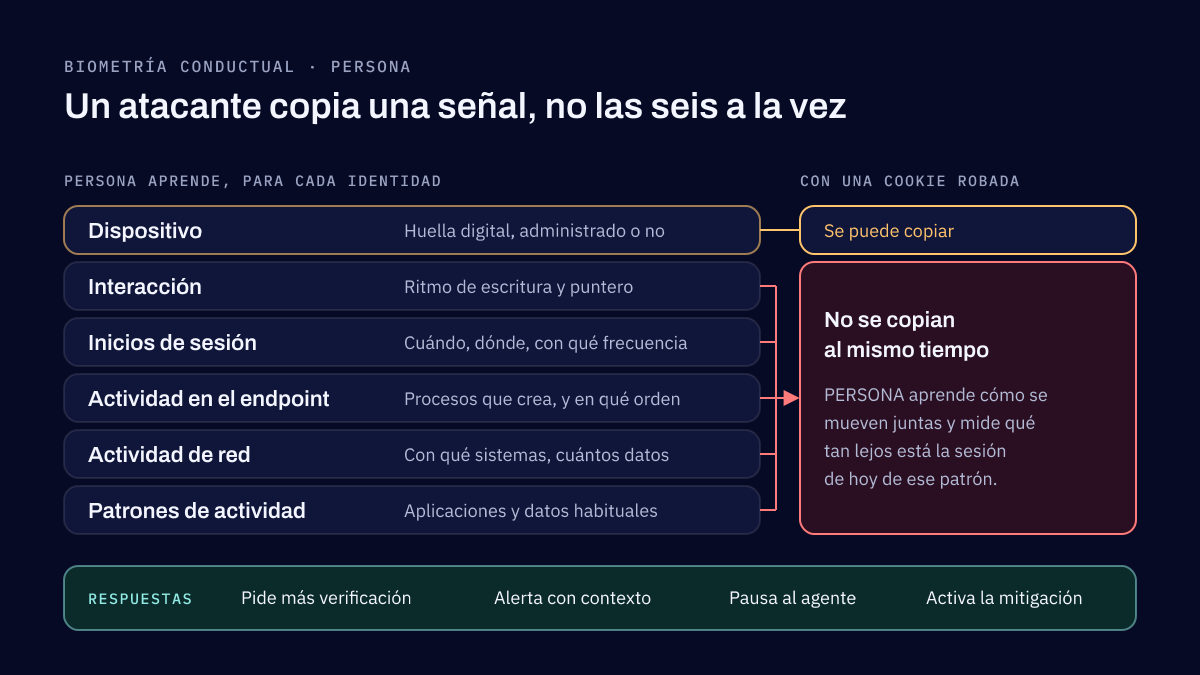
Biometría conductual con ML: PERSONA, vista multimodal de cada usuario, dispositivo y agente de IA
La biometría conductual identifica a un usuario por cómo actúa, no por lo que sabe o trae. Con la huella digital del dispositivo y el contexto de la sesión, y con machine learning, da un perfil que muestra cuándo una cuenta, un dispositivo o un agente de IA deja de actuar como siempre. PERSONA es nuestro nombre para ese perfil.
Detección de amenazas
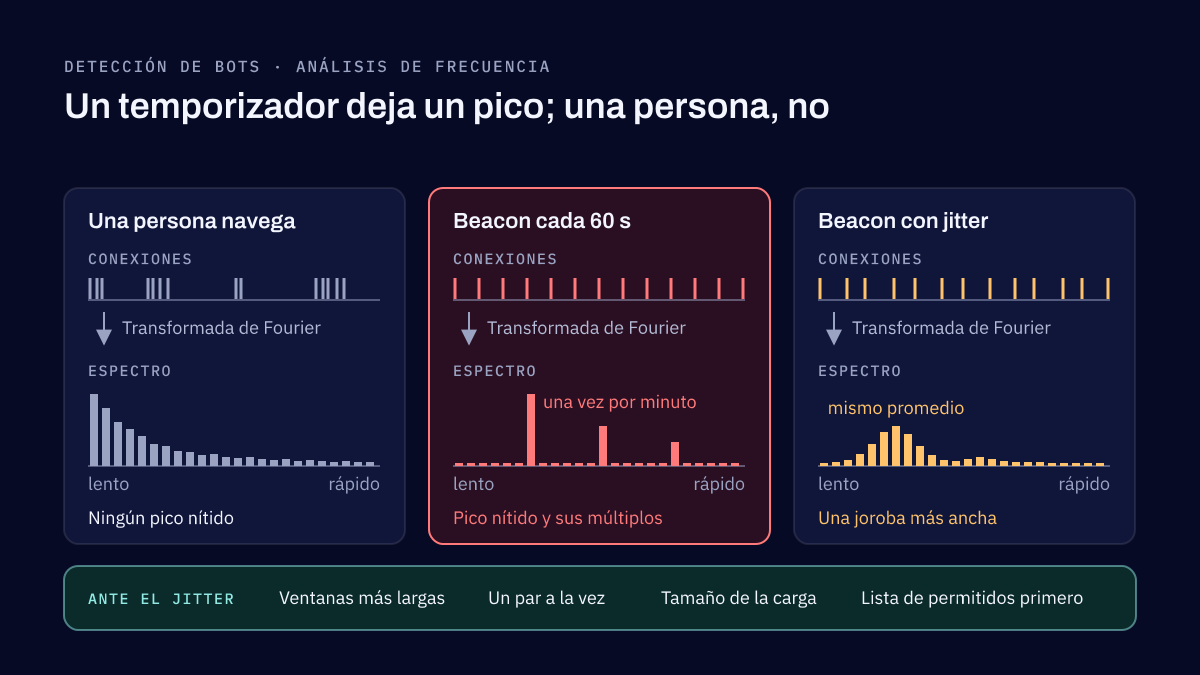
Detectar bots por su ritmo: la transformada de Fourier y el análisis de frecuencia
Casi toda la detección de bots juzga cada solicitud por separado, así que un bot paciente pasa. Los scripts y el malware llevan el tiempo; las personas no. Aquí explicamos cómo una transformada de Fourier convierte ese ritmo en un pico visible, cómo el jitter intenta ocultarlo y dónde encaja el ritmo junto a otras señales.
Cuéntanos qué necesitas detectar
Nombra tus sistemas y el requisito detrás del proyecto. Respondemos en un plazo de dos días hábiles.