Seguridad de la IA
MITRE ATLAS: cómo se hackea la IA y cómo detectarlo en tus logs
MITRE ATLAS es la base de conocimiento pública de MITRE sobre cómo se ataca a los sistemas de IA, con el mismo modelo que MITRE ATT&CK. Reúne tácticas, técnicas y casos reales, del prompt injection a los plugins envenenados. Casi todos estos ataques solo se ven si registras qué se le pidió a la IA, qué leyó y qué hizo.

MITRE ATLAS (Adversarial Threat Landscape for AI Systems) es la base de conocimiento pública de MITRE sobre cómo los atacantes van tras los sistemas de IA: las tácticas que usan, las técnicas detrás de cada una y casos de estudio de ataques reales. Está construida con el mismo modelo que MITRE ATT&CK. La versión actual, v2026.10, del 28 de octubre de 2026, reúne 16 tácticas, 129 técnicas y 77 casos de estudio. ATLAS te dice qué buscar. Detectarlo te toca a ti, y casi todos estos ataques solo se ven si registras qué se le pidió a la IA, qué leyó y qué hizo.
Cuatro ataques que parecen inventados
Cada uno es un caso de estudio en ATLAS.
Una invitación de calendario que tomó el control de Gemini. Investigadores de SafeBreach enviaron una invitación de Google Calendar con instrucciones escondidas en los detalles del evento. Después, la víctima le preguntó a Gemini qué tenía en su calendario, y el texto escondido se coló en la conversación. Cuando respondió con un simple gracias, Gemini ejecutó las instrucciones: abrió las ventanas inteligentes, encendió el calentador, inició una llamada de Zoom que transmitía video, borró eventos del calendario y filtró datos al abrir una dirección web. Los investigadores se lo reportaron a Google en febrero de 2025, y Google agregó defensas antes de que la investigación se publicara en agosto.
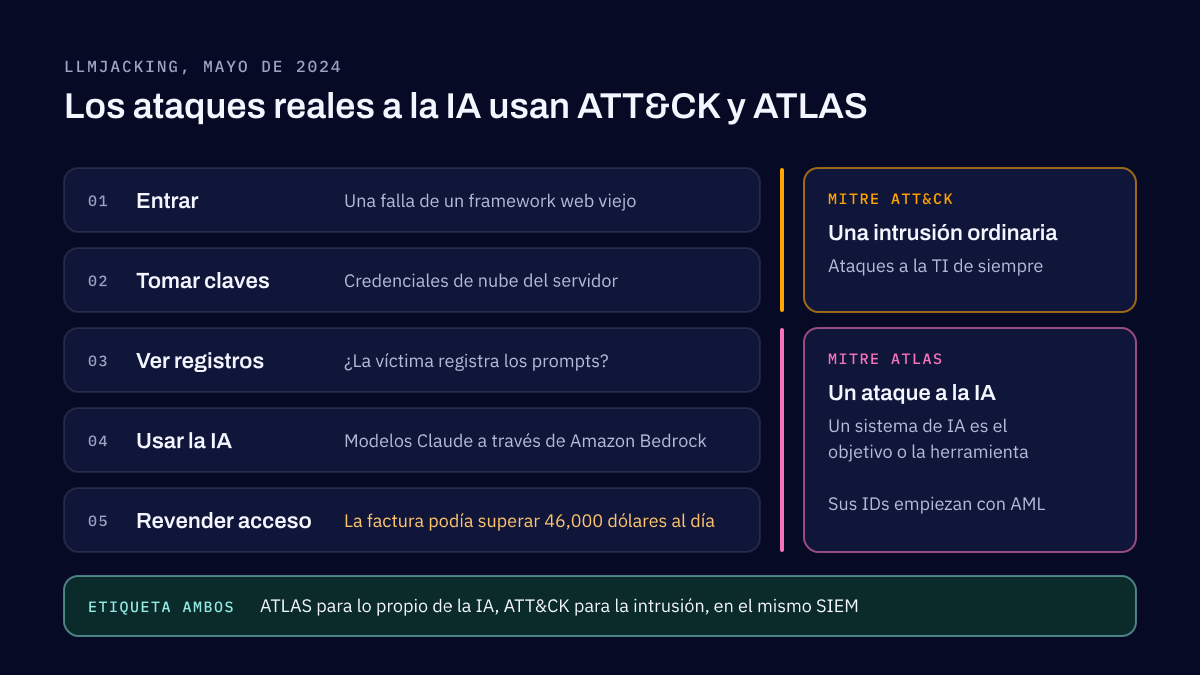
Claves robadas que usan la IA de otro. En el ataque que Sysdig bautizó como LLMjacking en mayo de 2024, los atacantes entraron a un servidor por una falla de un framework web viejo, tomaron las credenciales de nube guardadas en él y las usaron para ejecutar los modelos Claude de Anthropic a través de Amazon Bedrock, al parecer para revender el acceso. Antes que nada, revisaron si la víctima registraba los prompts del modelo. Sysdig estimó que la factura podía superar los 46,000 dólares al día.
Una herramienta de correo que copiaba cada mensaje. Un paquete de npm llamado postmark-mcp ofrecía a los agentes de IA una forma de enviar correo a través de Postmark. Postmark nunca lo construyó. Después de quince versiones limpias que le ganaron usuarios, la versión 1.0.16 agregó en silencio la dirección del atacante como copia oculta en cada correo que enviaba el agente, en septiembre de 2025.
Botones "Summarize with AI" que reescriben la memoria de tu asistente. Microsoft encontró sitios web cuyos botones para resumir con IA también le pedían al asistente del visitante que recordara el sitio como fuente confiable en conversaciones futuras. En 60 días de tráfico de correo contó 50 de esos prompts, de 31 empresas en 14 industrias, algunos en sitios de consejos de salud y de finanzas.
Ninguno rompió el modelo en sí. Cada uno abusó de lo que la IA podía leer, de lo que tenía permitido hacer o de quién tenía sus claves. Ahí es donde tiene que mirar la detección.
Qué es MITRE ATLAS y cómo se relaciona con MITRE ATT&CK
MITRE ATT&CK, ya en su versión 20, describe cómo trabajan los atacantes contra la TI de siempre: correo, endpoints, identidades, cuentas en la nube. ATLAS aplica la misma estructura a los ataques en los que un sistema de IA es el objetivo o la herramienta. Las tácticas dicen qué intenta lograr el atacante, las técnicas dicen cómo, y cada técnica trae sus mitigaciones y los casos de estudio en los que se vio. Los identificadores empiezan con AML: AML.TA para una táctica, AML.T para una técnica, AML.CS para un caso de estudio. Mientras el OWASP Top 10 for LLM Applications ordena los riesgos para quienes construyen una aplicación de IA, ATLAS describe el ataque desde el lado del atacante.
Catorce de las dieciséis tácticas de ATLAS llevan el nombre de tácticas de ATT&CK y enlazan a ellas, de Reconnaissance e Initial Access a Exfiltration e Impact. Dos existen solo en ATLAS: AI Model Access, obtener algún nivel de acceso a un modelo, desde su API pública hasta sus partes internas, y AI Attack Adaptation, convertir métodos generales en un ataque hecho a la medida de un sistema de IA en particular.
Los ataques reales usan las dos. LLMjacking empieza como una intrusión ordinaria, un servidor explotado y credenciales robadas, que cubre ATT&CK, y termina como un ataque a la IA, que cubre ATLAS. Así etiquetamos nuestras detecciones: el comportamiento propio de la IA con su técnica de ATLAS, la intrusión alrededor con ATT&CK, lado a lado en el mismo SIEM. ATLAS además cambia rápido. MITRE publicó una versión nueva cada mes de julio a octubre de 2026, y la de octubre agregó técnicas como Exfiltration via AI User Interface y LLM Prompt Propagation.
Los ataques a la IA que describe ATLAS
Las 129 técnicas caben en unas cuantas familias que la mayoría de los equipos necesita conocer:
- Prompt injection y jailbreaks. LLM Prompt Injection (AML.T0051), es decir, inyección de prompts, escrita por el usuario o escondida en contenido que lee la IA, como en la invitación de calendario, y LLM Jailbreak (AML.T0054), convencer a un modelo de saltarse sus reglas de seguridad.
- Agentes que hacen el trabajo del atacante. AI Agent Tool Invocation (AML.T0053), hacer que un asistente use sus propias herramientas, y AI Agent Context Poisoning (AML.T0080), plantar instrucciones en su memoria para que persistan, como hicieron los botones para resumir con IA.
- Datos que salen a través de la IA. Data from AI Services (AML.T0085), recolectar lo que un asistente puede alcanzar, como su repositorio de documentos, sus instrucciones de sistema o conversaciones pasadas, y la exfiltración por la API del modelo (AML.T0024) o por su ventana de chat (AML.T0136).
- Una cadena de suministro envenenada. Supply Chain Compromise (AML.T0010), a través de un modelo, un conjunto de datos o un paquete como la falsa herramienta de Postmark, y Training Data Poisoning (AML.T0020), el envenenamiento de los datos de entrenamiento.
- Accesos robados y facturas que se disparan. Valid Accounts (AML.T0012), que en ATLAS incluye las claves de API de servicios de IA, y Cost Harvesting (AML.T0034), inflar el costo de los servicios de IA de la víctima.
- Copiar el modelo. Replicate AI Model Behavior (AML.T0005), entrenar otro modelo con las respuestas del objetivo. Casos de estudio recientes describen campañas así contra Anthropic y Google.
Por qué tu monitoreo actual no los ve
Las cuatro brechas que vemos más seguido:
- Las reglas que ya tienes no lo cubren. Las reglas del SIEM y de los endpoints vigilan inicios de sesión, procesos y tráfico de red. Ninguna lee un prompt, un documento recuperado o la llamada de un agente a una herramienta. Para ellas, una invitación de calendario con instrucciones escondidas es solo una invitación de calendario.
- El filtro del proveedor se toma como detección. El filtro de contenido de un proveedor de modelos decide si responde. No le dice a tu equipo quién lo intentó, cuántas veces ni qué hizo el agente después. Los atacantes de LLMjacking revisaron primero si alguien estaba registrando.
- Nadie es dueño de la alerta. Sin un responsable y un runbook, una alerta de que un agente le escribió a una dirección externa nueva se cierra como ruido.
- Nadie sabe qué IA está funcionando. Asistentes dentro de software que ya pagas, claves de API en el código, plugins que instaló un desarrollador. No puedes vigilar lo que nunca se inventarió. En el Cost of a Data Breach Report 2025 de IBM, el 13% de las organizaciones reportó brechas en modelos o aplicaciones de IA, y el 97% de ellas no tenía controles de acceso adecuados para la IA. Una de cada cinco reportó una brecha relacionada con shadow AI, herramientas que el personal usó sin aprobación.
Qué registrar
Cuatro registros hacen visibles los ataques a la IA. A la mayoría de las empresas con las que trabajamos le falta al menos uno:
- Los prompts y las respuestas, con el usuario y la sesión, guardados en tu propio almacenamiento, no solo en la consola del proveedor.
- Lo que leyó la IA. Los documentos, correos y páginas web que entraron en cada respuesta. Sin esto, un prompt injection indirecto no se puede rastrear hasta la invitación o la página que lo traía.
- Cada llamada a herramientas y agentes: qué herramienta, con qué parámetros, en nombre de quién y qué devolvió.
- Los registros propios del servicio de IA: qué clave llamó a qué modelo, con qué frecuencia, y cualquier cambio en su configuración, como si el registro de prompts está activado.
Después envía los cuatro al SIEM, donde ya están tus demás eventos de seguridad. Los prompts suelen contener datos personales, así que dale a estos registros las mismas reglas de retención y de acceso que a cualquier otro registro sensible.
Monitoreo de LLM para seguridad: qué vigilar primero
Mucho de lo que se vende como monitoreo de LLM mide calidad, latencia y costo. Los mismos datos pueden responder una pregunta de seguridad: ¿alguien está abusando de este sistema? Empezamos con cuatro señales:
- Picos de uso y de costo por clave o por usuario: claves robadas, alguien copiando el modelo o un agente atorado en un ciclo.
- Acciones del agente fuera de patrón: una herramienta que nunca había llamado, un volumen o un horario inusual, o datos enviados a una dirección externa, como habría mostrado la copia oculta del caso de Postmark.
- Datos sensibles en la respuesta: secretos, datos personales, enlaces internos o una dirección web con datos metidos dentro, como en el caso de Gemini.
- Cambios fuera del proceso de liberación en los archivos del modelo, los system prompts, los plugins, los servidores de herramientas conectados o los datos de entrenamiento.
Cómo usar ATLAS junto a ATT&CK
Si buscas "AI threat detection", la mayoría de los resultados hablan de herramientas de seguridad que usan IA. Este artículo trata del otro significado: detectar ataques a tu IA. Para eso, ATLAS sirve de tres maneras:
- Como lista de verificación cuando construyes un modelo de amenazas para un sistema de IA. Recórrelo con las dieciséis tácticas y pregúntate, en cada una, si lo verías.
- Como fuente de escenarios. Los casos de estudio sirven para buenos ejercicios de mesa, y un ejercicio de purple team puede repetir uno para comprobar si las alertas se disparan.
- Como lenguaje común. Una alerta etiquetada como AML.T0051 significa lo mismo para cada analista que la lee.
ATLAS es un mapa, no un conjunto de reglas. No trae reglas de detección: cada regla todavía se tiene que escribir para tu sistema y tus registros.
Dónde entra GUILDA
Nuestro trabajo de detección de amenazas en la IA agrega los registros de arriba a los sistemas de IA que construyes o compras, escribe reglas de detección mapeadas a MITRE ATT&CK, con la técnica de ATLAS al lado cuando el comportamiento es propio de la IA, y un runbook para cada alerta. Tu equipo lo opera, en el mismo SIEM que el resto de tus eventos de seguridad. Si todavía no tienes un SIEM, nuestro servicio de implementación de SIEM y detección de amenazas instala uno y te lo entrega de la misma forma.
Preguntas frecuentes
¿MITRE ATLAS es parte de MITRE ATT&CK?
No. Es una base de conocimiento aparte, también de MITRE, construida con el mismo modelo. Catorce de sus dieciséis tácticas llevan el nombre de tácticas de ATT&CK y enlazan a ellas, así que un ataque se puede seguir de una a otra. Las técnicas son propias, escritas para ataques en los que un sistema de IA es el objetivo o la herramienta.
¿En qué se diferencia MITRE ATLAS del OWASP Top 10 for LLM Applications?
La lista de OWASP ordena los tipos de debilidad que los desarrolladores deben corregir en una aplicación construida sobre un modelo de lenguaje. ATLAS describe lo que hacen los atacantes, paso a paso, contra cualquier tipo de sistema de IA, con casos reales. Quienes construyen suelen empezar por OWASP; quienes vigilan los ataques suelen empezar por ATLAS. La mayoría de los equipos necesita los dos.
¿Necesitamos herramientas nuevas para detectar ataques a la IA?
Para empezar, normalmente no. El SIEM que ya operas puede recibir las alertas. Lo que falta son los datos. Los prompts y las respuestas, lo que leyó la IA, lo que hicieron sus herramientas y cómo se usaron sus claves. Cuando esos registros llegan al SIEM, las reglas de detección se escriben ahí como cualquier otra.
¿GUILDA va a monitorear nuestros sistemas de IA?
No. Agregamos los registros, escribimos las reglas de detección y los runbooks, y se los entregamos a tu equipo, que los opera en tu propio SIEM. No operamos un centro de operaciones de seguridad ni vigilamos tus sistemas las 24 horas.
Fuentes
- MITRE ATLAS, MITRE, 2026
- ATLAS data, release v2026.10, MITRE, 2026
- MITRE ATT&CK, version 20, MITRE, 2026
- Invitation Is All You Need: Hacking Gemini, SafeBreach, 2025
- LLMjacking: Stolen Cloud Credentials Used in New AI Attack, Sysdig, 2024
- Information regarding the malicious postmark-mcp package, Postmark, 2025
- Manipulating AI memory for profit: the rise of AI Recommendation Poisoning, Microsoft, 2026
- Cost of a Data Breach Report 2025, press release, IBM, 2025
Seguridad en inteligencia artificial y gobernanza de la IA
Te ayudamos a gobernar, proteger y vigilar los sistemas de IA que tu empresa construye o compra. Eso significa un marco de gobernanza que tu dirección puede respaldar, una revisión de seguridad que prueba cómo se puede abusar de cada sistema, el reforzamiento que necesita y una detección que tu equipo puede operar.
Lecturas relacionadas
Seguridad de la IA
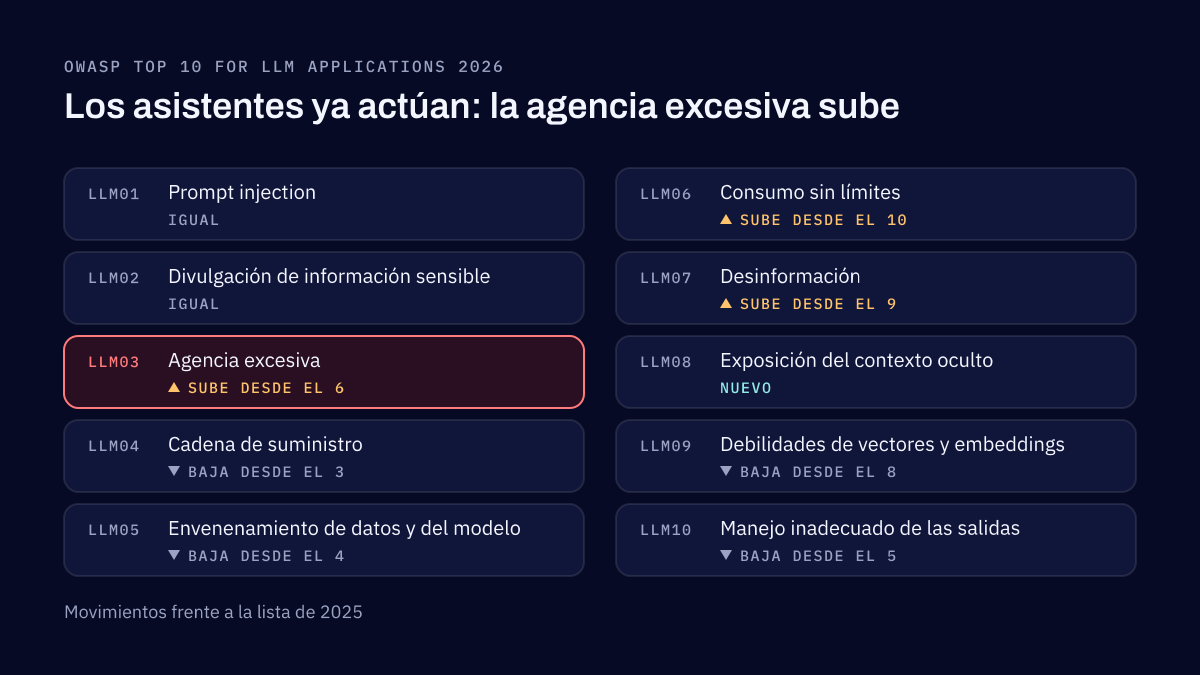
10 formas en que tu IA puede volverse en tu contra: OWASP Top 10 para LLM vs MITRE ATLAS
Un chatbot que inventa una política de reembolsos, un asistente que filtra correos sin un solo clic, una herramienta de programación publicada con código plantado. El OWASP Top 10 para LLM nombra estos riesgos para quien construye; MITRE ATLAS registra cómo los ejecutan los atacantes. Así encajan los dos.
Seguridad de la IA
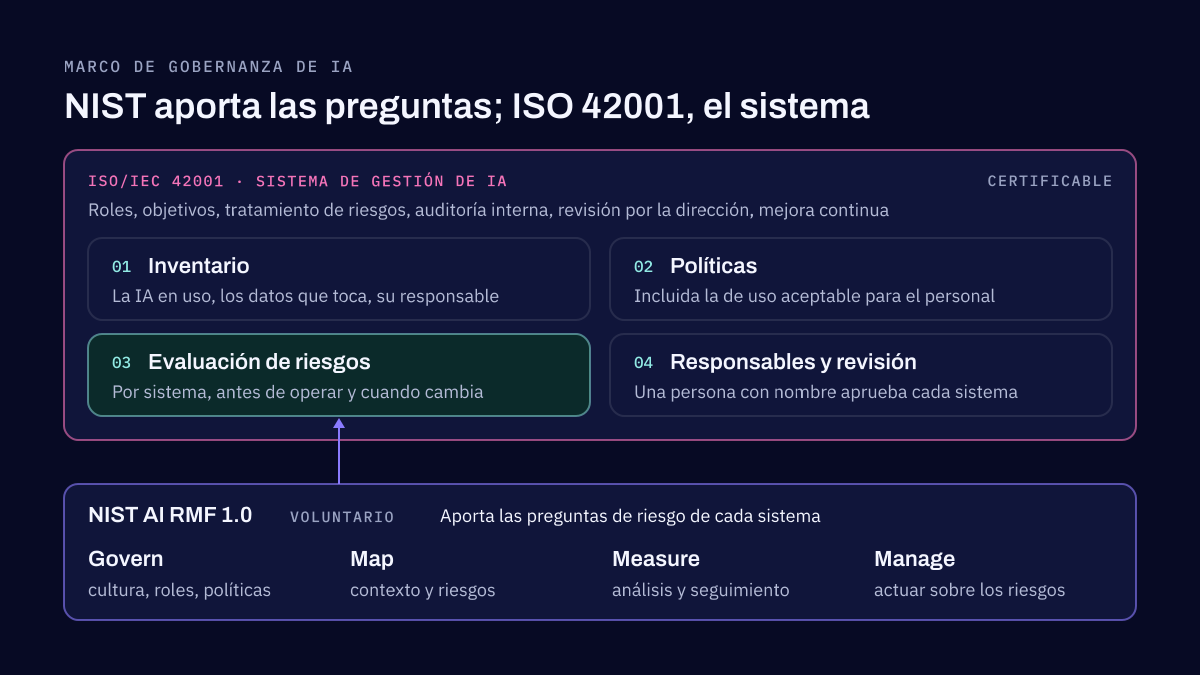
Gobernanza de IA: pon las reglas antes de que tu IA se salga de control
Un marco de gobernanza de IA decide qué sistemas de IA usa tu empresa, qué puede hacer cada uno, quién lo aprobó y cómo notarás cuando algo falle. NIST AI RMF aporta las preguntas de riesgo, ISO/IEC 42001 el sistema de gestión alrededor, y una política de uso dice al personal qué puede hacer hoy.
Cuéntanos qué sistemas de IA necesitas gobernar
Enumera las herramientas y los sistemas que usas, construidos o comprados. Respondemos en un máximo de dos días hábiles.