Transformación digital
IA en el desarrollo de software: cómo cambia el QA en la era del vibe coding
Los asistentes y agentes de IA ya escriben, revisan y prueban código. Hacen que el código se escriba más rápido, no que sea más seguro publicarlo. Cuatro incidentes públicos muestran qué sale mal, y cómo deben ser la revisión, las pruebas, los controles de seguridad y la gobernanza cuando buena parte del código lo escribe la IA.

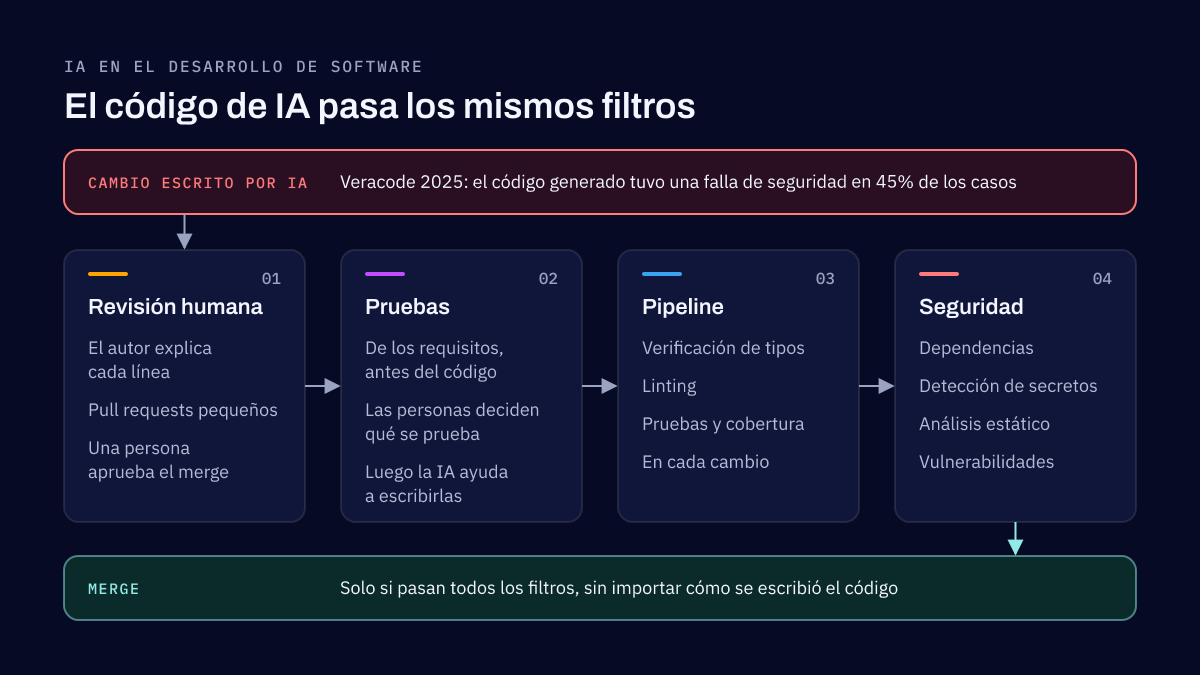
La IA en el desarrollo de software son asistentes y agentes que escriben, revisan y prueban código junto a los desarrolladores. Hacen que el código se escriba más rápido, no que sea más seguro publicarlo. El código que escribe la IA necesita la misma revisión, las mismas pruebas y los mismos controles de seguridad que cualquier otro antes del merge, y ahora esos controles tienen que seguir el ritmo de mucho más código. Los equipos que se los saltan se enteran en producción.
Cuatro historias del primer año del vibe coding
Cada una se describe como la reportó la empresa, el investigador o el boletín de seguridad correspondiente.
- Un agente de IA borró una base de datos de producción durante un congelamiento de código. En julio de 2025, el fundador de SaaStr reportó que el agente de IA de Replit había borrado una base de datos de producción, ignorado las instrucciones de congelar el código e inventado datos. El CEO de Replit lo calificó de inaceptable, y Replit explicó que hasta entonces sus apps usaban una sola base de datos tanto para desarrollo como para los datos reales de los clientes. Ahora las separa.
- Apps hechas con vibe coding dejaron sus bases de datos abiertas. En marzo de 2025, unos investigadores revisaron 1,645 apps construidas con Lovable y encontraron 170 con reglas de acceso a la base de datos inadecuadas, que exponían 303 endpoints con datos personales, claves de API y registros de pagos. El registro CVE lo califica como crítico. Lovable lo disputa y dice que cada cliente es responsable de proteger los datos de su propia aplicación. En cualquier caso, el riesgo lo carga el dueño de la app.
- Un asistente de programación con IA se publicó con un prompt para borrar sistemas. En julio de 2025, AWS informó que la versión 1.84.0 de su extensión Amazon Q Developer para VS Code se había publicado con código malicioso, agregado mediante un token de GitHub con demasiados permisos. Según Tom's Hardware, era un prompt que le pedía al asistente dejar el sistema casi como de fábrica y borrar archivos y recursos en la nube. AWS dice que solo falló por un error de sintaxis, y lo corrigió en la versión 1.85.0.
- Los desarrolladores se sintieron más rápidos y fueron más lentos. En un estudio publicado en julio de 2025, METR encontró que desarrolladores experimentados de código abierto tardaron 19% más con las herramientas de IA de principios de 2025, aunque creían haber sido 20% más rápidos. La actualización de 2026 de METR dice que con las herramientas actuales los desarrolladores probablemente ya son más rápidos, aunque sus datos son una evidencia muy débil de cuánto. La lección que queda es la distancia entre lo rápido que se siente y lo que se midió.
Ninguno fue una falla solo de la IA. En cada caso faltaba un control alrededor de ella: una base de datos sin separación, reglas de acceso que nadie revisó, un token con demasiados permisos, una velocidad que nadie midió.
Vibe coding, y dónde tiene sentido
Vibe coding es el término que Andrej Karpathy acuñó en febrero de 2025 para construir software describiéndoselo a una IA y aceptando lo que devuelve, sin leer el código con detalle. El diccionario Collins lo eligió como su palabra del año 2025.
Tiene su lugar. Un prototipo para una reunión, un script interno, una idea que quieres probar antes de invertir en ella: con vibe coding llegas en horas. El problema empieza cuando el prototipo se convierte en el producto. Una demo que funciona no es software diseñado, probado y asegurado para usuarios y datos reales, y publicar una como si fuera lo otro es la forma más común en que empiezan las historias de arriba. Lo mismo pasa con los proyectos que arrancan sin ninguna estructura: sin plan, sin alcance, sin diseño. Con o sin IA, es una receta para el fracaso, y la IA solo hace que llegue antes.
Qué se rompe primero cuando un equipo empieza a programar con IA
Cuando los desarrolladores empiezan a escribir código con asistentes de IA, los primeros problemas rara vez están en el código. Están en el proceso que lo rodea:
- La revisión no se da abasto. Los pull requests se vuelven más grandes y más frecuentes, y los revisores empiezan a leer por encima, o a aprobar código que nadie leyó completo.
- La IA prueba su propio trabajo. Cuando le pides pruebas para el código que acaba de escribir, la IA escribe pruebas que confirman lo que el código hace, no lo que debería hacer. La cobertura sube; la confianza no debería.
- Código que nadie entiende. El código funciona, hasta que deja de funcionar, y entonces nadie en el equipo puede explicarlo ni corregirlo.
Revisión de código con IA: el autor sigue siendo dueño de cada línea
La primera regla es simple: el desarrollador que envía código escrito por IA es dueño de él como si lo hubiera tecleado. Debe poder explicar cada línea en la revisión. Decir que lo escribió la IA no es una respuesta.
La segunda es el tamaño. Mantén los pull requests lo bastante pequeños para que una persona pueda revisarlos de verdad. Vale la pena usar herramientas de revisión de código con IA: detectan errores comunes desde temprano y siguen el ritmo del volumen. No reemplazan la aprobación humana de un merge.
La IA en las pruebas de software y el QA
Las pruebas deben salir de los requisitos y los criterios de aceptación, idealmente antes del código, y son las personas quienes deben decidir qué se prueba. Una vez decidido eso, la IA puede ayudar a escribir las pruebas más rápido. Lo que no debe hacer es decidir qué significa que algo funcione bien.
Después, automatiza los filtros. La verificación de tipos, el linting, las pruebas y la cobertura corren con cada cambio en el pipeline, y nada se integra si fallan, sin importar cómo se escribió el código. El volumen de código de IA vuelve esto innegociable: en la evaluación de Veracode de 2025, con 80 tareas de programación en más de 100 modelos, el código generado tuvo una falla de seguridad en 45% de los casos.
Controles de seguridad antes de integrar código generado por IA
La seguridad va al inicio del trabajo, no solo antes de publicar. Muévela hacia la izquierda (shift left) y ejecuta estos controles en cada cambio, antes del merge:
- Revisión de dependencias. De cada paquete nuevo se comprueba que exista, que sea el correcto y que tenga mantenimiento. Los modelos que escriben código inventan nombres de paquetes: un estudio de USENIX Security 2025 con 16 modelos y 576,000 muestras encontró que al menos 5.2% de los paquetes sugeridos por modelos comerciales, y 21.7% de los sugeridos por modelos de código abierto, no existían. Los atacantes registran esos nombres, una técnica conocida como slopsquatting. Es el riesgo de la cadena de suministro de software en la era de la IA.
- Detección de secretos. Las claves, tokens y contraseñas pegados en el código, la configuración o los prompts se detectan antes de llegar al repositorio.
- Análisis estático y revisión de calidad del código. Se encuentran en el código la inyección, los controles de acceso faltantes y las demás fallas comunes que la IA repite de sus datos de entrenamiento, junto con la duplicación y la complejidad que lo vuelven difícil de mantener.
- Escaneo de vulnerabilidades. Las vulnerabilidades conocidas en las librerías y los contenedores de los que depende el código se encuentran y se corrigen antes de publicar.
- Límites a los agentes de programación. Los agentes no tienen acceso a producción ni credenciales de producción, y sus cambios pasan por el mismo pull request que los de cualquier otra persona. Un agente que lee issues, documentos o páginas web también puede ser manipulado con prompt injection, y por eso la seguridad de la IA agéntica empieza por lo que un agente tiene permitido hacer.
Gobernanza: reglas antes que herramientas
El informe DORA 2025 de Google encontró que 90% de casi 5,000 profesionales de tecnología ya usa IA, y la describe como un espejo y un multiplicador: amplifica lo que un equipo ya hace bien y lo que hace mal. Por eso la gobernanza va antes que las herramientas:
- Herramientas y reglas aprobadas. Una política escrita sobre qué herramientas de IA se permiten, para qué trabajo, y qué código o datos se pueden compartir con ellas.
- Una definición de terminado. Un solo estándar que cumple cada cambio, lo haya escrito una persona o una IA.
- Roles y aprobaciones. Quién revisa, quién aprueba un merge y quién autoriza una versión, por escrito y respetado.
- Calidad, medida. Mide los defectos, el retrabajo y los errores que llegan a producción, no solo la velocidad. El estudio de METR muestra por qué: lo rápido que se siente no es lo rápido que es.
Cómo construimos con la IA en el proceso
Nuestros proyectos de desarrollo de software a la medida siguen estas reglas: un alcance por escrito y un diseño antes del código, revisión humana de cada cambio, pruebas a partir de los requisitos y filtros automáticos en el pipeline. La mayoría de los proyectos tarda de dos a cuatro meses, a precio fijo o por tiempo y materiales, y el código y los repositorios son tuyos desde el primer día.
Los estándares de programación segura y la seguridad del pipeline se pueden incluir en el proyecto con nuestra consultoría DevSecOps y de seguridad en el desarrollo de software. El software que maneja datos de clientes o pagos debe probarse antes de salir a producción, y eso es lo que hacen nuestras pruebas de penetración y operaciones de red team, como lo haría un atacante. Y si un equipo empezó un producto con IA y ya rebasó el prototipo, primero revisamos el código y te decimos en qué estado está, y después lo continuamos.
Preguntas frecuentes
¿El vibe coding es seguro para software en producción?
No por sí solo. El vibe coding es una forma rápida de construir un prototipo o probar una idea. Antes de que ese código atienda a clientes, necesita lo mismo que cualquier producto: un plan, un diseño, pruebas escritas a partir de los requisitos, una revisión humana y controles de seguridad. Publicar el prototipo como si fuera el producto es como empezaron la mayoría de los incidentes de este artículo.
¿La revisión de código con IA puede reemplazar la revisión humana?
No. Las herramientas de revisión con IA sirven para detectar errores comunes desde temprano, y siguen el ritmo del volumen. Una persona sigue aprobando cada merge, y el desarrollador que envió el cambio debe poder explicarlo. Decir que lo escribió la IA no es una respuesta válida en una revisión.
¿La IA debe escribir las pruebas de su propio código?
No por sí sola. Las pruebas que la IA escribe para su propio código tienden a confirmar lo que el código hace, no lo que debería hacer. Escribe las pruebas a partir de los requisitos y los criterios de aceptación, idealmente antes del código, y deja que las personas decidan qué se prueba. Una vez decidido eso, la IA puede ayudar a escribirlas.
¿Cuánto tarda un proyecto de software con GUILDA?
La mayoría de los proyectos tarda de dos a cuatro meses, y los sistemas más grandes seis meses o más, a precio fijo o por tiempo y materiales. El código y los repositorios son tuyos desde el primer día.
Fuentes
- Introducing a safer way to vibe code with Replit databases, Replit, 2025
- Replit makes vibe-y promise to stop its AI agents making vibe coding disasters, The Register, 2025
- Statement on CVE-2025-48757, Matt Palmer, 2025
- CVE-2025-48757, CVE Program, 2025
- AWS-2025-015, Amazon Q Developer for VS Code extension, AWS, 2025
- Hacker injects malicious, potentially disk-wiping prompt into Amazon's AI coding assistant, Tom's Hardware, 2025
- Measuring the impact of early-2025 AI on experienced open-source developer productivity, METR, 2025
- Uplift update, METR, 2026
- 2025 GenAI Code Security Report, press release, Veracode, 2025
- We Have a Package for You! A Comprehensive Analysis of Package Hallucinations by Code Generating LLMs, USENIX Security Symposium, 2025
- How are developers using AI? Inside our 2025 DORA report, Google, 2025
- Collins Word of the Year 2025, Collins Dictionary, 2025
Desarrollo de software a la medida
Desarrollamos aplicaciones internas de negocio, aplicaciones web y portales para tus clientes, integraciones y APIs, y apps móviles, o retomamos código que otro equipo empezó. El código y los repositorios son tuyos desde el primer día.
Lecturas relacionadas
Transformación digital
IA agéntica vs IA generativa vs ML tradicional: qué cambia cuando la IA empieza a actuar
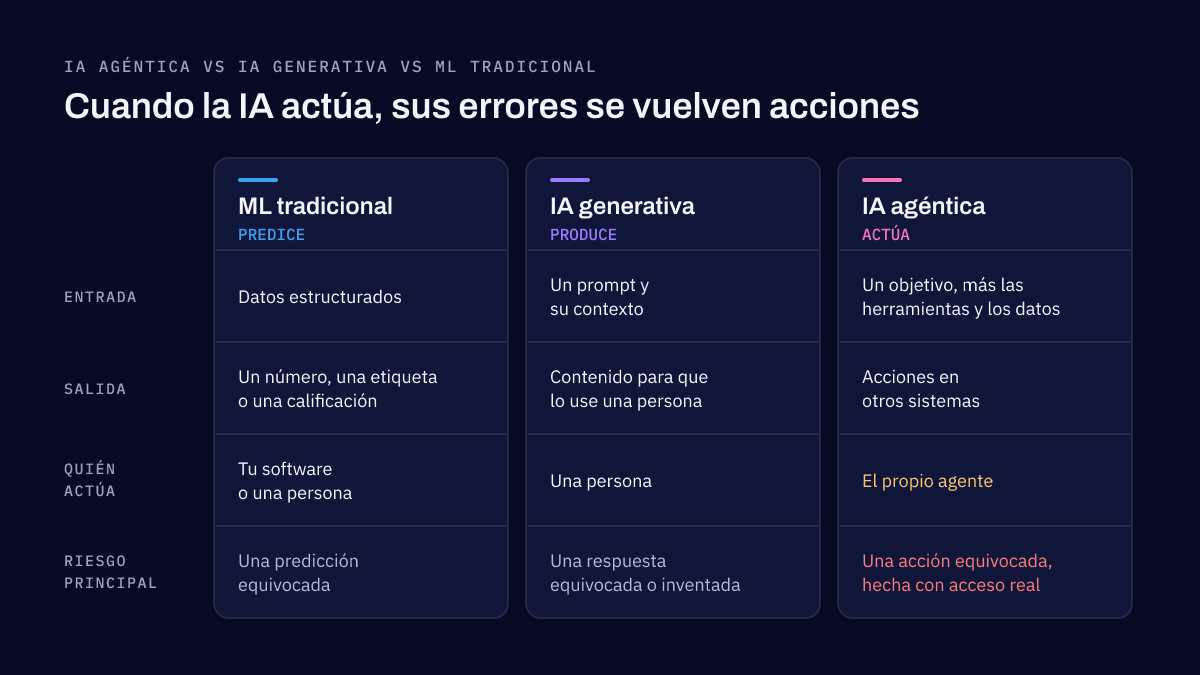
El machine learning tradicional predice, la IA generativa escribe y la IA agéntica actúa. Esa diferencia decide cuánto cuesta un proyecto, qué puede salir mal y cuánto control necesita. Aquí te explicamos cómo distinguir las tres, con ejemplos de cada una, y cómo elegir la que tu proyecto realmente necesita.
Transformación digital
Integración digital: conectar sistemas sin crear problemas nuevos
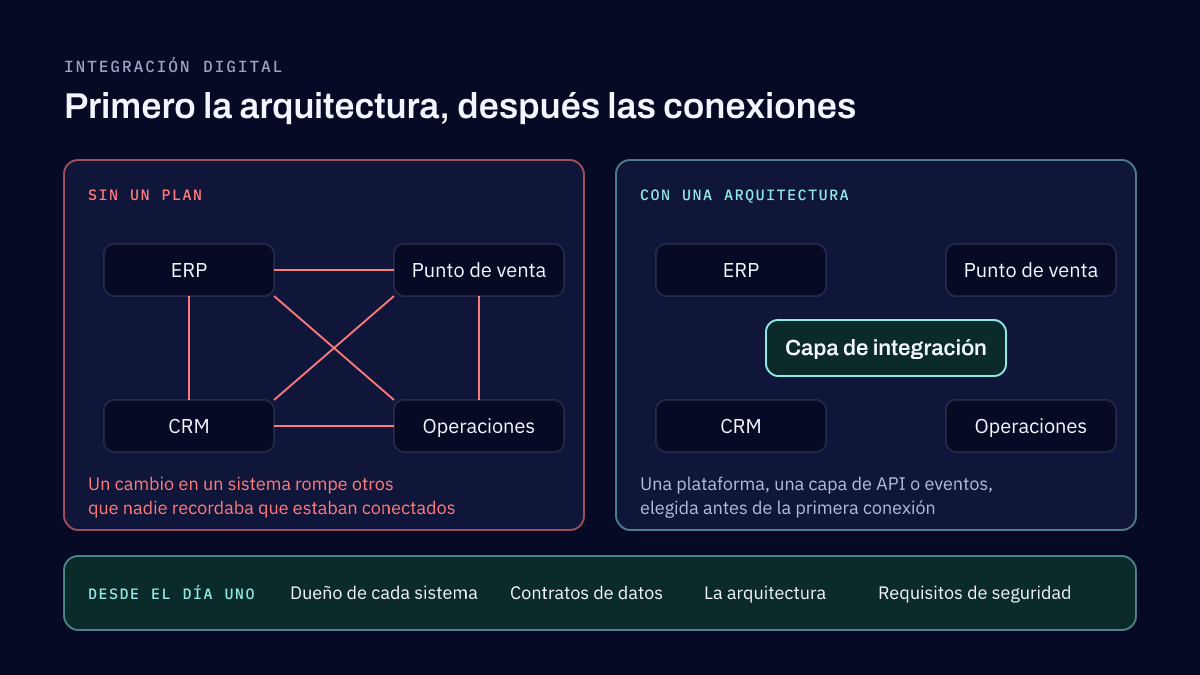
La integración digital conecta los sistemas del negocio, como el ERP, el punto de venta, el CRM y las plataformas operativas, para que los datos y el trabajo pasen entre ellos sin copiarlos a mano. Funciona cuando la propiedad, los contratos de datos y la seguridad se definen antes de la primera conexión.
Cuéntanos qué quieres construir
Qué debe hacer, quién lo usará y si hay una fecha límite. Respondemos en dos días hábiles.