Fundador y CEO
Marco Villarruel, página 4
Marco Villarruel fundó GUILDA y dirige su trabajo en ciberseguridad y transformación digital. Tiene más de 21 años de experiencia en arquitectura de seguridad, ingeniería de nube y de software, y gobernanza de la inteligencia artificial, con empresas de comercio minorista, servicios financieros, seguros, tecnología, logística, servicios profesionales y del sector automotriz en Estados Unidos y México.

Certificaciones
- C|CSE, Certified Cloud Security Engineer
- CASE, Certified Application Security Engineer
Publicaciones
Artículos de Marco Villarruel
Seguridad en la nube
Informática forense en Google Cloud: cómo investigar un incidente
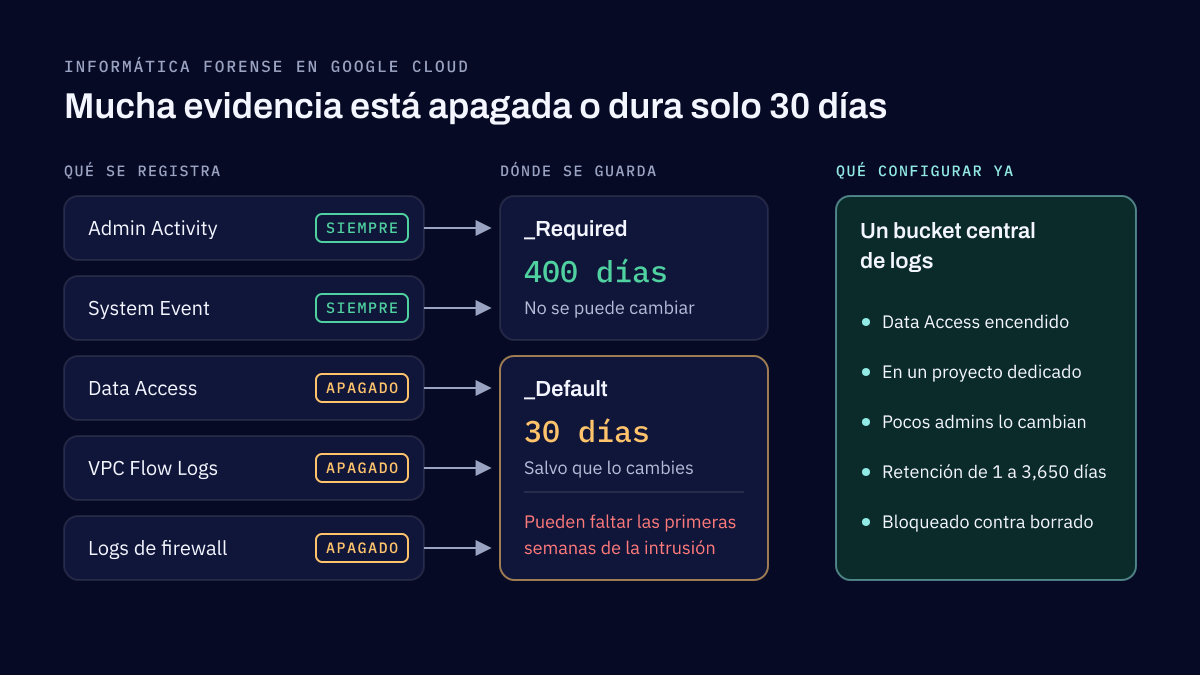
Una investigación en Google Cloud solo puede usar la evidencia que ya se estaba recolectando antes del incidente. La mayoría de las brechas son configuraciones que nadie cambió, como los registros de auditoría de Data Access apagados, la falta de flow logs, una retención corta y logs guardados donde el atacante podía alcanzarlos. Este artículo cubre qué configurar desde ahora.
Identidad y acceso
Robo de credenciales y ataques a la identidad: cómo funcionan y qué los detiene
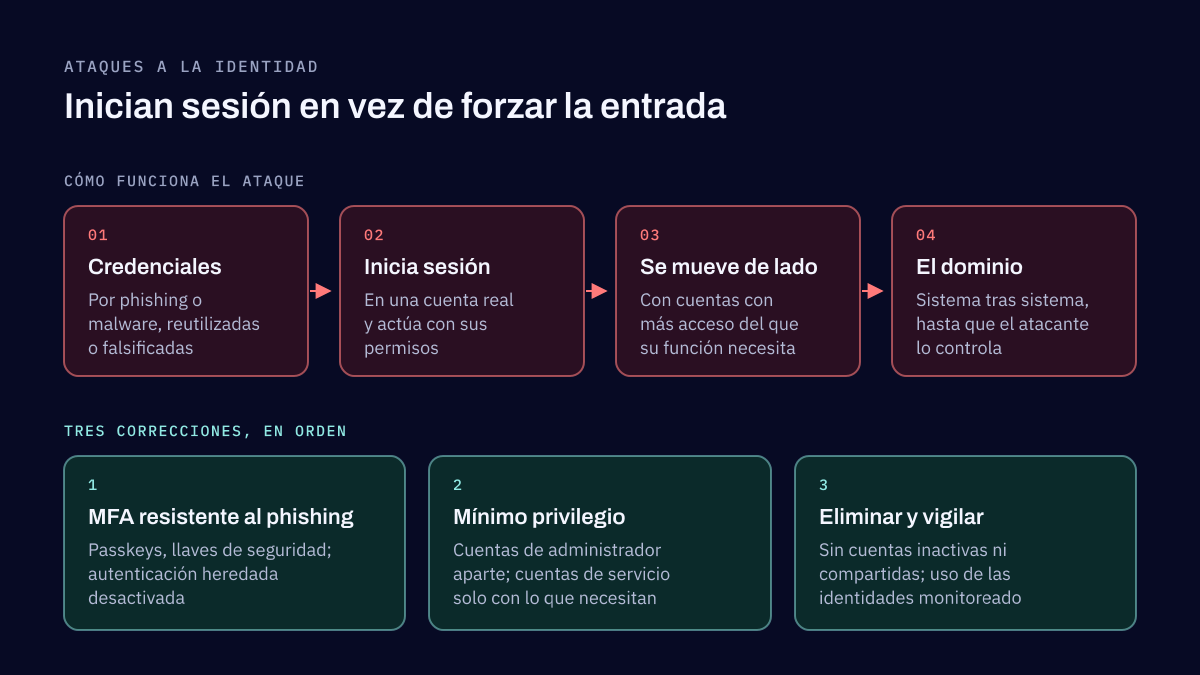
Un ataque a la identidad usa una cuenta real, con credenciales robadas, adivinadas o mal usadas, en lugar de atravesar un firewall. Se detiene con autenticación multifactor resistente al phishing, cuentas con mínimo privilegio y la eliminación de las cuentas inactivas y compartidas de las que dependen los atacantes, en ese orden.
Kubernetes y contenedores
Binary Authorization en GKE: una adopción que no bloquea los despliegues
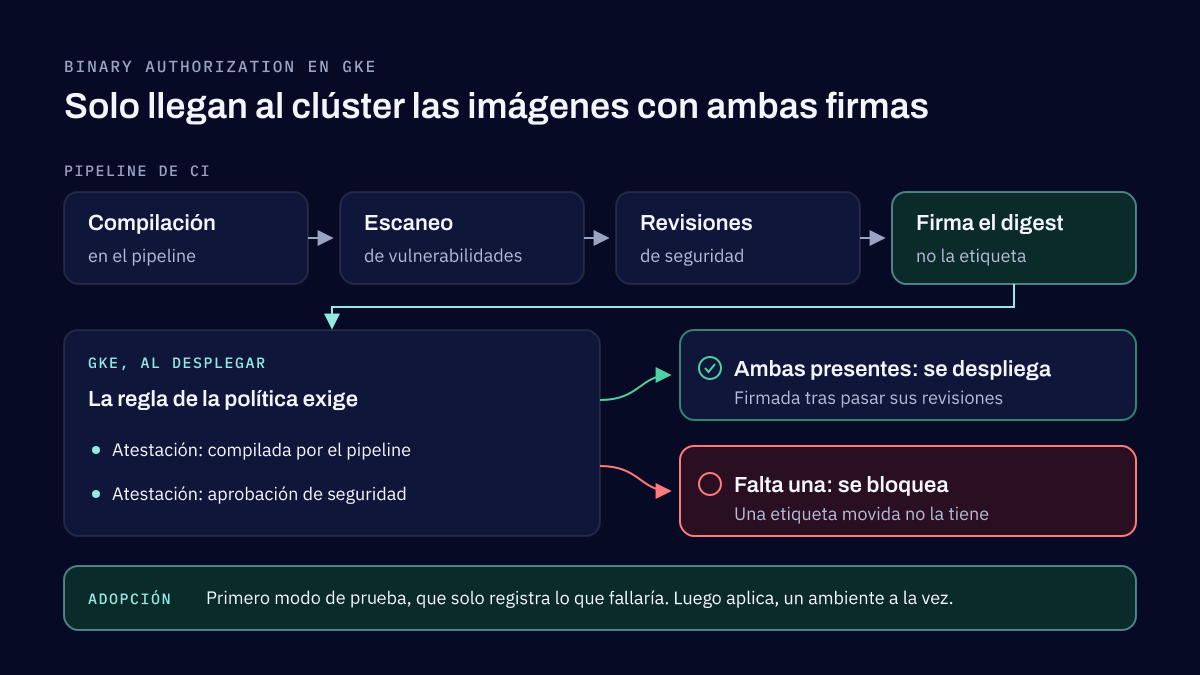
Binary Authorization hace que GKE revise cada imagen de contenedor contra una política antes de desplegarla, y solo deja correr las imágenes firmadas por los atestadores en los que confías. Empieza en modo de prueba, firma el digest de la imagen en CI cuando pasen la compilación y el escaneo, y deja las excepciones y el break-glass para emergencias reales.
Kubernetes y contenedores
Shielded GKE Nodes: qué protegen y qué no
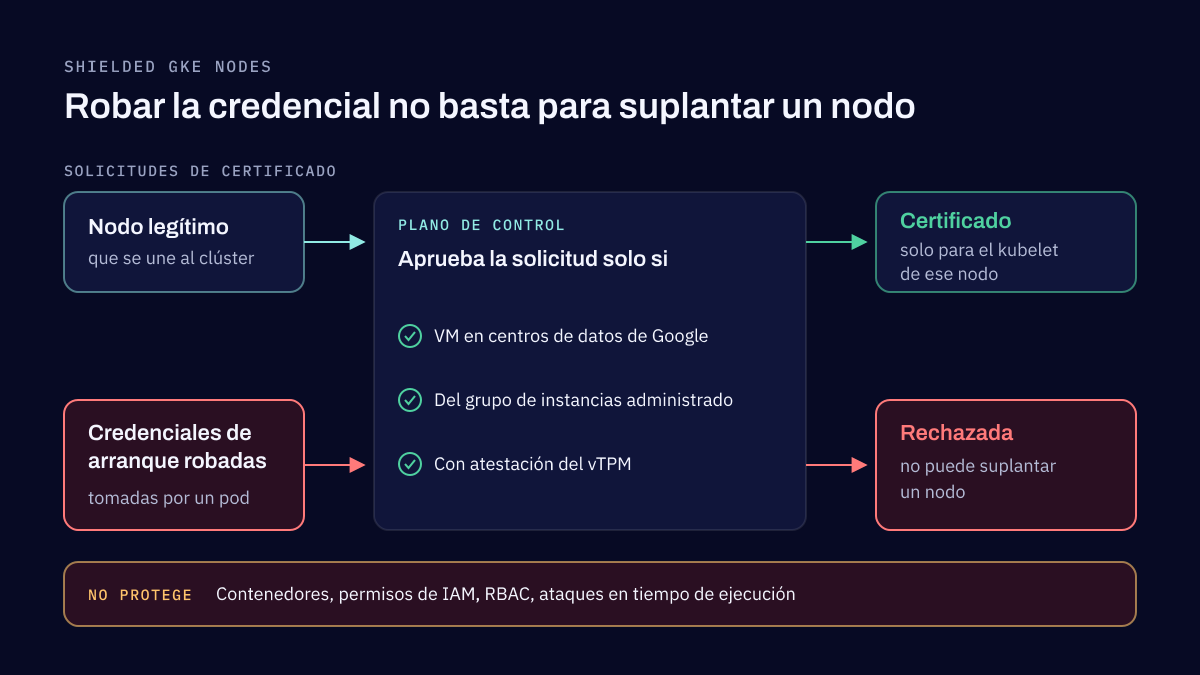
Los Shielded GKE Nodes demuestran al plano de control que cada nodo es una VM legítima de tu clúster, así que quien roba las credenciales de arranque de un nodo no puede suplantarlo. Secure Boot y la supervisión de integridad revisan cómo arrancó. Protegen el nodo, no las cargas.
Kubernetes y contenedores
Federación de identidades para GKE: acceso a Google Cloud sin llaves
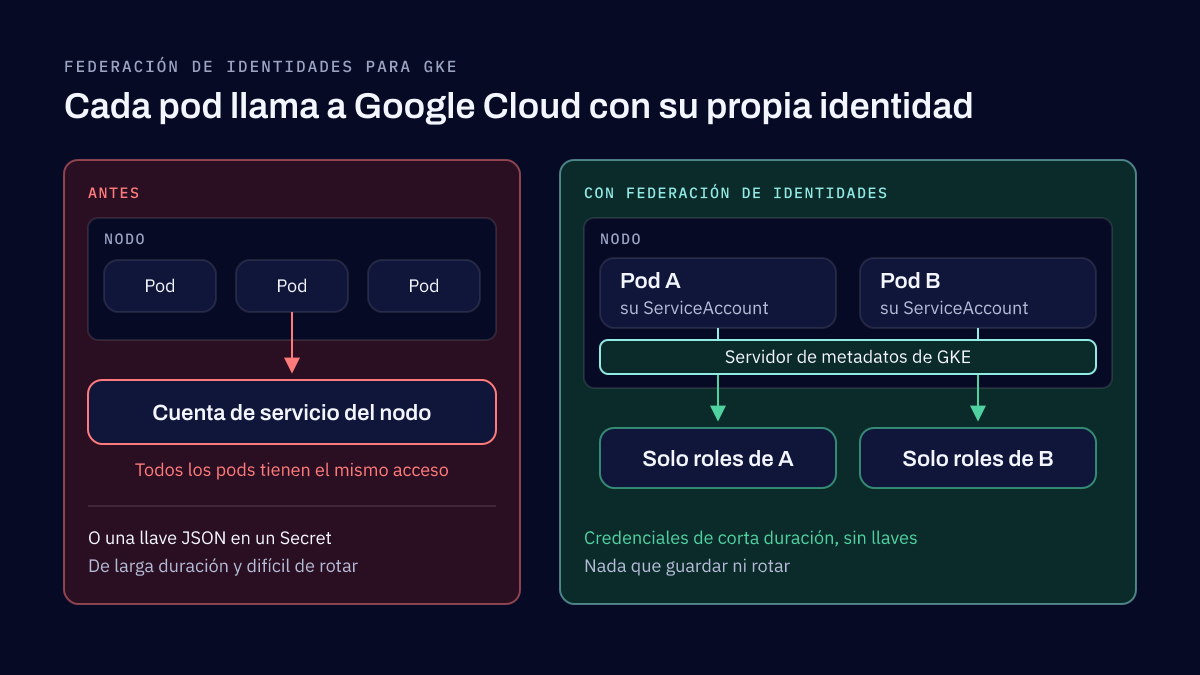
La federación de identidades para GKE permite que una carga de Kubernetes llame a las API de Google Cloud con su propia identidad y credenciales de corta duración, sin llaves que guardar o rotar. Elimina toda una clase de credenciales filtradas, si cada carga tiene su propia identidad y solo el acceso que necesita.
Transformación digital
Integración digital: conectar sistemas sin crear problemas nuevos
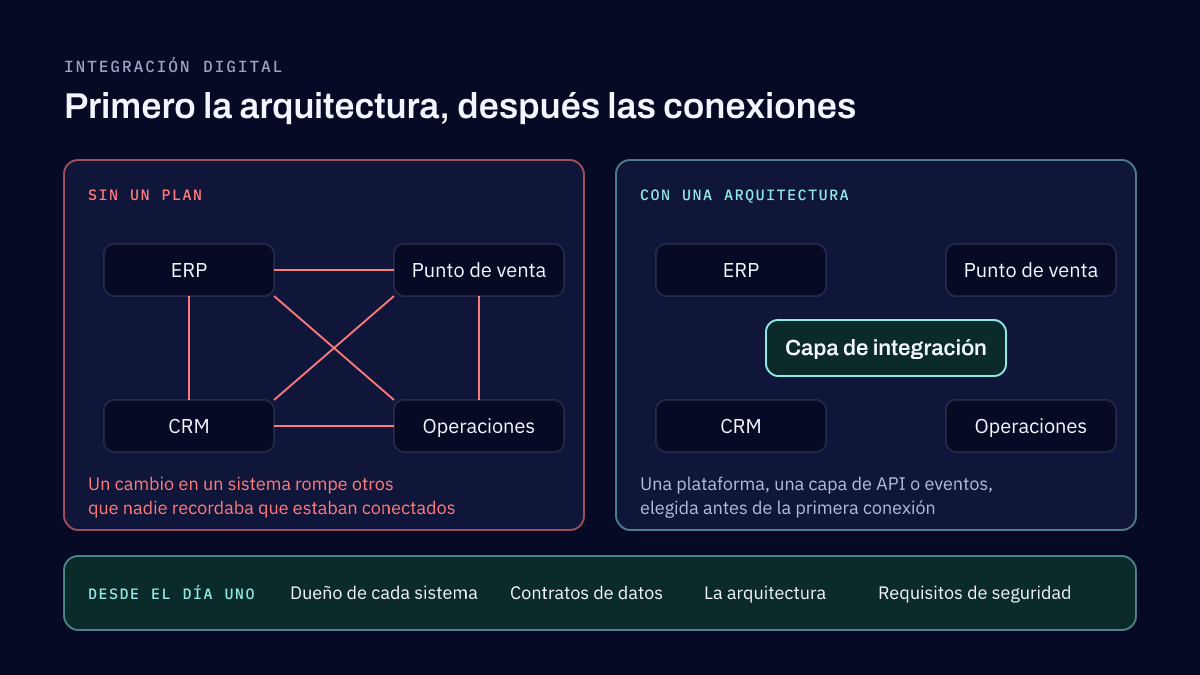
La integración digital conecta los sistemas del negocio, como el ERP, el punto de venta, el CRM y las plataformas operativas, para que los datos y el trabajo pasen entre ellos sin copiarlos a mano. Funciona cuando la propiedad, los contratos de datos y la seguridad se definen antes de la primera conexión.
Kubernetes y contenedores
Seguridad de contenedores: qué corregir primero
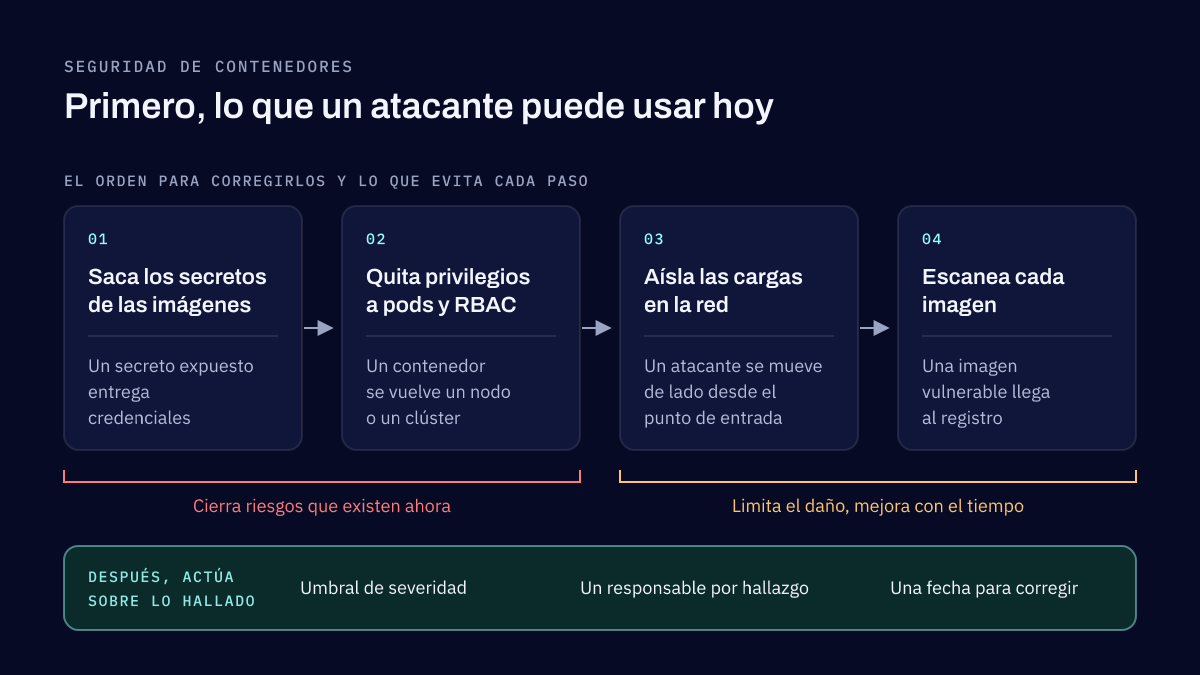
Las debilidades en contenedores que más encontramos son errores comunes, no ataques exóticos. Corrígelos en orden de riesgo. Saca los secretos de las imágenes, quita privilegios a pods y cuentas, aísla las cargas de trabajo en la red y escanea cada imagen de forma automática, y después actúa sobre lo que encuentre el escáner.
Cuéntanos qué necesitas proteger o construir
Envíanos una descripción breve del problema. Respondemos en un máximo de dos días hábiles.